JPCERT/CC・IPAは2026年10月21日、Xerj Console APIの認証回避の脆弱性を公開しました。有効なAPIトークンを持つ攻撃者が、同じ権限の別のトークンを生成できる問題です。元のトークンを失効させても、生成されたトークンは失効しないため、認証情報の交換だけで対応を終えないことが重要です。
有効なトークンを足掛かりに、別の認証情報を生成
Xerjは、AIエージェント向けのオープンソース検索・索引エンジンです。今回の脆弱性の識別番号はCVE-2026-97406です。米カーネギーメロン大学のSEI CERT/CCは、2026年10月20日付で本件のアドバイザリを初公開しました。
APIトークンは、プログラムからサービスを利用する際の認証情報です。CERT/CCによると、Xerjはブラウザーのログイン状態とAPIトークンを同じ認証情報として扱っています。また、新しいトークンの発行時に、パスキーによる認証を済ませているか確認していません。
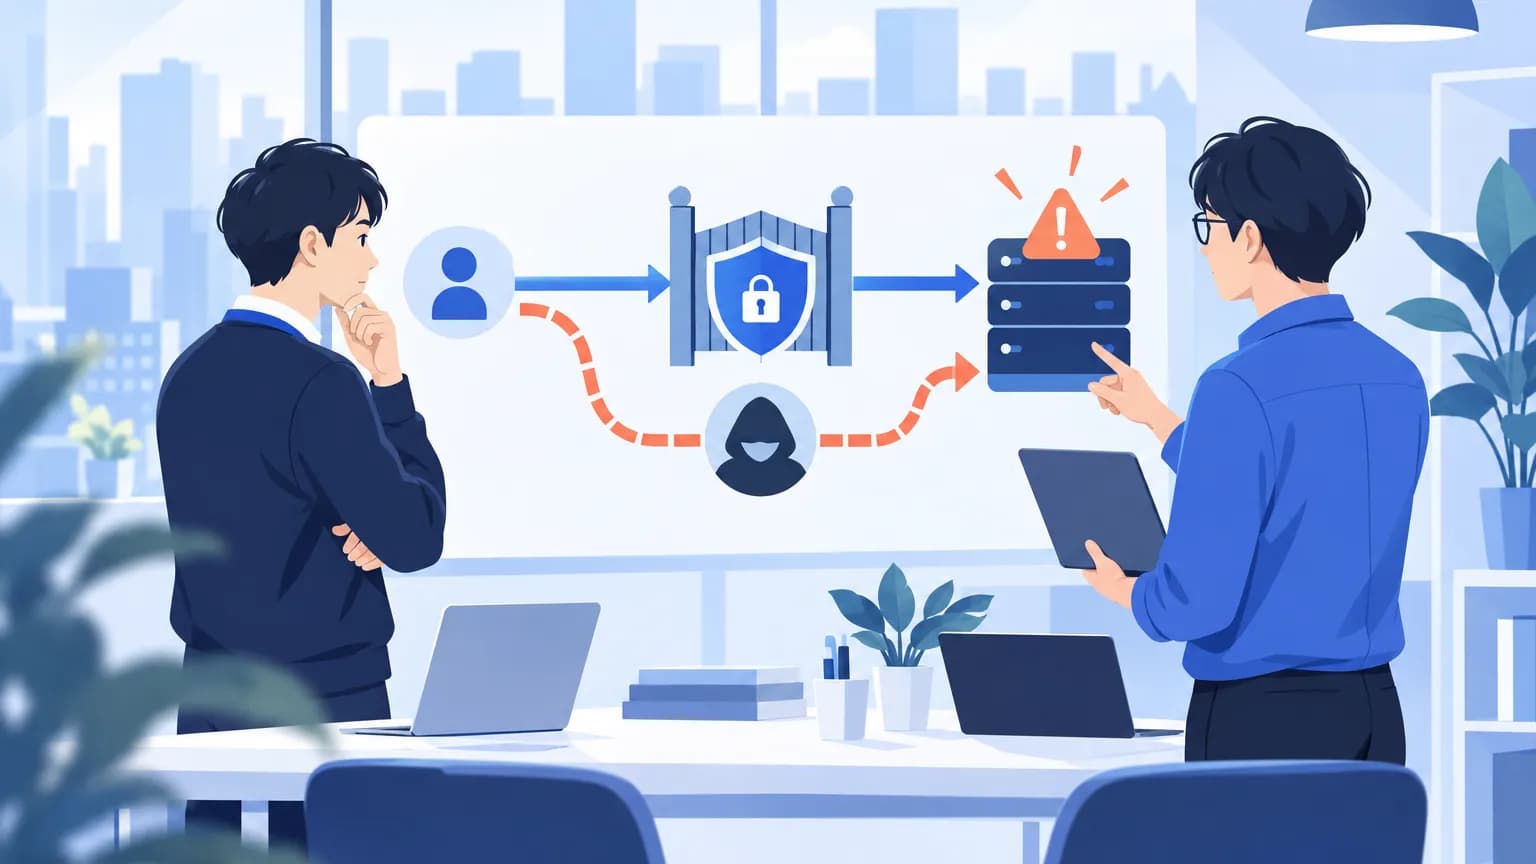
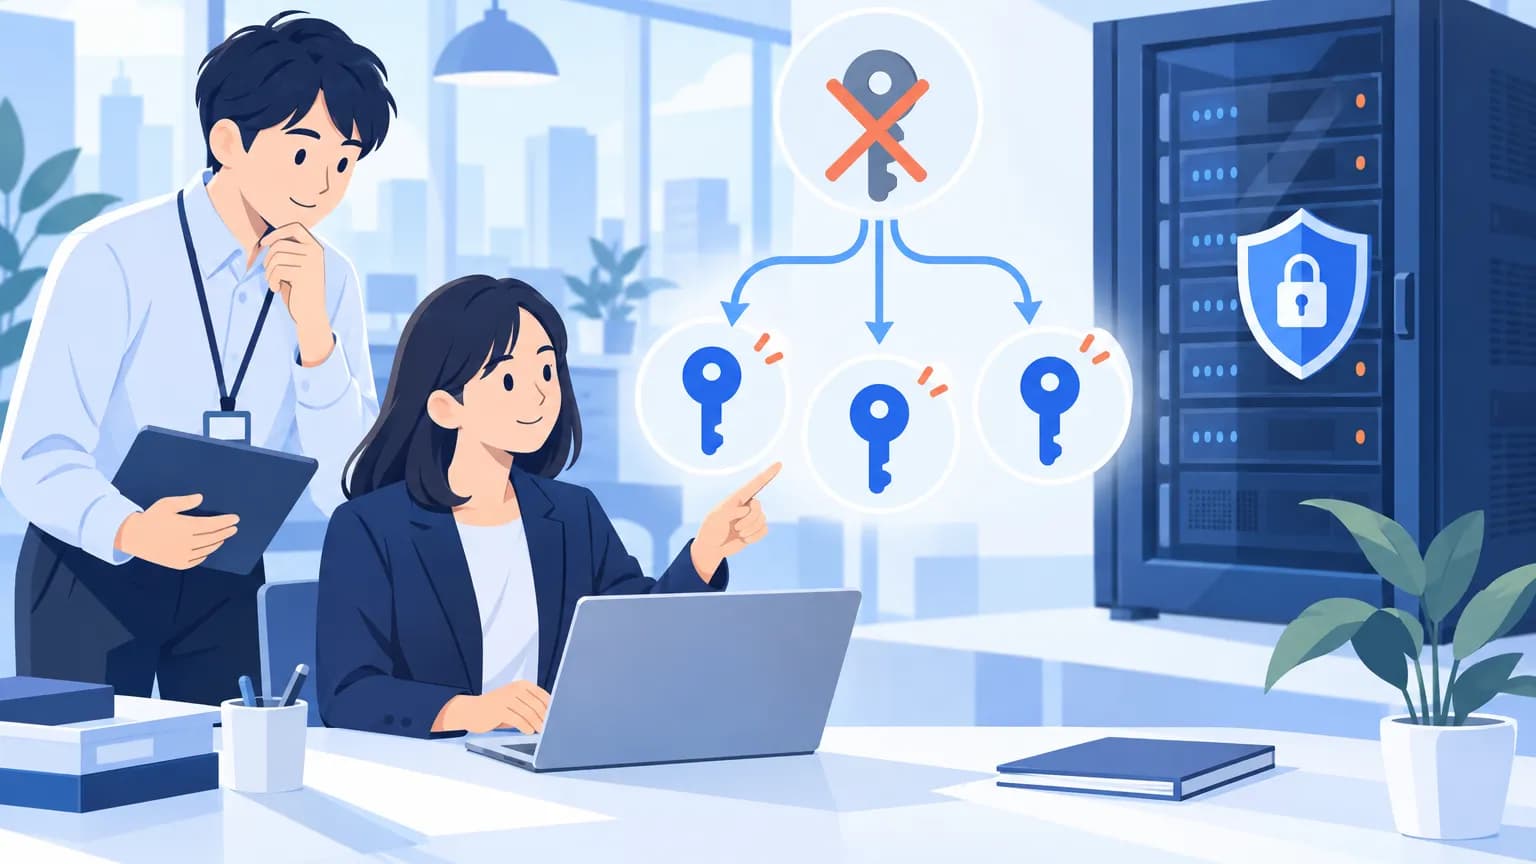
このため、既存の有効なAPIトークンを持つ攻撃者は、API経由で元と同じ権限の独立したトークンを生成できます。認証情報を持たない攻撃者が、そのまま侵入できるという説明ではありません。悪用の前提として、有効なXerj APIトークンが必要です。
問題は、その後のアクセスを止めにくい点にもあります。元のトークンを失効させても、そこから生成されたトークンは失効しません。CERT/CCは、複数の要素で本人確認する多要素認証の制御を回避し、継続的な不正アクセスにつながると説明しています。