本文へ移動
情シスのミカタ
ニュース約3分で読めます

Next.jsが使うReactの部品にDoS脆弱性、実証コード公開 更新を

Next.jsなどが内部で使うReact Server Componentsの部品に、リモートからサイトを止められるDoS脆弱性CVE-2026-23870があります。CVSSは7.5。2026年10月に実証コード(PoC)が公開されました。影響の範囲と、情シスの更新手順を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Next.jsが使うReactの部品にDoS脆弱性、実証コード公開 更新を

この記事のまとめ

  • Next.jsなどが使う「React Server Components(サーバーコンポーネント)」の部品に、リモートからのサービス妨害(DoS)の脆弱性CVE-2026-23870が見つかっています。CVSSは7.5(High)です。
  • 細工したHTTPリクエストを送られると、サーバーがクラッシュしたり、メモリ不足や高いCPU使用に陥ったりします。認証は不要で、インターネット越しに狙えます。情報の漏えいや乗っ取りではなく、サイトやアプリが止まる脆弱性です。
  • Reactのサーバーコンポーネントの部品は、Next.jsなどが内部で使っています。BSIの注意情報は2026年10月、この脆弱性の実証コード(PoC)が公開されたとして参照先に追加しました。未更新のサイトは狙われやすくなります。
  • 修正版は react-server-dom-* の 19.0.6 / 19.1.7 / 19.2.6 です。Next.jsなどを使うサイト・アプリは、Reactやフレームワークを更新します。
こんな方に#30代#40代#50代実務

多くの会社のWebサイトやWebアプリが、裏側で「Next.js」や「React」という部品を使っています。このうち、Reactの「サーバーコンポーネント」という仕組みに、リモートからサイトを止められる脆弱性が見つかっています。情報を盗まれるのではなく、サイトが落ちる「サービス停止(DoS)」の脆弱性です。実証コード(PoC)も公開され、未更新のサイトは狙われやすくなっています。

何が見つかったのか

Reactの開発チームは、React Server Components(サーバーコンポーネント)の部品に、サービス妨害(DoS)の脆弱性があると公式のアドバイザリで公表しました。脆弱性の番号はCVE-2026-23870、深刻度はCVSS 7.5(High)です。
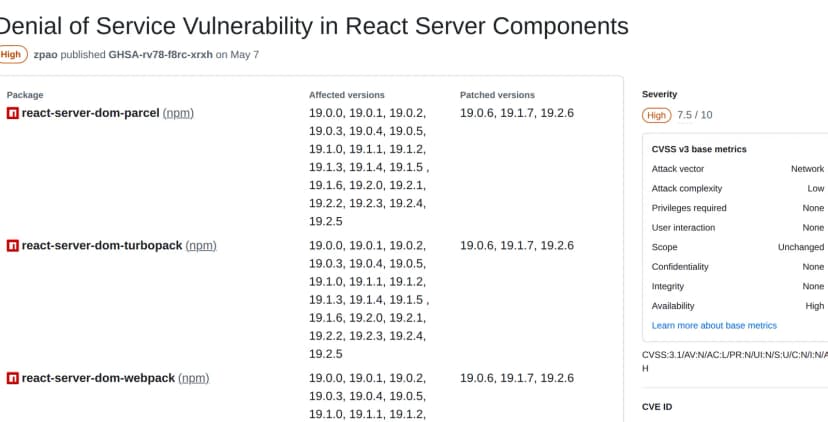
ReactのGitHubセキュリティアドバイザリGHSA-rv78-f8rc-xrxh。題はDenial of Service Vulnerability in React Server Components。対象パッケージはreact-server-dom-parcel/turbopack/webpack、影響版は19.0.0〜19.2.5、修正版は19.0.6・19.1.7・19.2.6、深刻度はHighで7.5、CVSSの内訳は可用性がHighで機密性・完全性はNoneと表示されている
React公式の脆弱性情報。DoS・CVSS7.5、修正版は19.0.6/19.1.7/19.2.6出典: React(GitHub)(引用)

公式の説明によると、サーバーの処理を呼び出す仕組み(server function、Next.jsなどではサーバーアクションと呼ばれるもの)のエンドポイントに、細工したHTTPリクエストを送られると、サーバーがクラッシュしたり、メモリ不足や高いCPU使用に陥ったりします。CVSSの内訳では、攻撃はネットワーク越し・認証不要で、影響は「可用性(サービスの継続)」に対するものです。情報の漏えいや書き換え、乗っ取りではありません。

項目 内容
脆弱性 CVE-2026-23870(サービス妨害・DoS)
深刻度 CVSS 7.5(High)。影響は可用性のみ(情報漏えい・乗っ取りではない)
影響する部品 react-server-dom-webpack / parcel / turbopack の 19.0.0〜19.0.5・19.1.0〜19.1.6・19.2.0〜19.2.5
修正版 19.0.6 / 19.1.7 / 19.2.6
悪用 CISA KEV未掲載。ただしBSIは2026年10月、実証コード(PoC)が公開されたとして参照先に追加

これらのReactの部品は、Next.jsなどのフレームワークが内部で使っています。そのため、ドイツのBSIは今回の注意情報を「Vercel Next.js」の脆弱性として扱っています。

なぜ今、注意なのか

修正版自体は2026年5月に公開されています。新しいのは、2026年10月にこの脆弱性の実証コード(PoC)が公開されたことです。攻撃の手順が出回ると、技術力の高くない攻撃者でも悪用しやすくなります。認証なしに、公開中のサイトを止められるため、未更新のサイトは早めの対応が要ります。

影響する会社・しない会社

  • 影響する: 自社や委託先が、Next.js(App Router)や、React Server Componentsを使うWebサイト・Webアプリを運用している会社。サーバーアクション(server functions)を使っている場合は、とくに確認します。
  • 影響する(確認が要る): 制作会社に作ってもらったコーポレートサイトやWebサービス。使っている技術が分からない場合は、制作・保守の会社に確認します。
  • 影響しない: サーバーを持たない静的なサイトや、React Server Componentsを使わない構成(公式が「対象外」としています)。
  • 影響しない: Next.jsやReactを使っていないサイト。

情シスが今日やること

  1. 自社や委託先のWebサイト・WebアプリでNext.jsやReactを使っているかを確認します。分からない場合は、制作・保守の会社に聞きます。
  2. 使っている場合は、Reactのサーバーコンポーネントの部品(react-server-dom-webpack / parcel / turbopack)を、19.0.6 / 19.1.7 / 19.2.6 以降に更新します。Next.jsなどのフレームワークは、修正版のReactを含むバージョンに更新します。
  3. 公開中で重要なサイト(申し込み・問い合わせ・ECなど)から、優先して更新します。
  4. すぐに更新できない場合は、前面のWAFやCDNで、異常なリクエストのレート制限ができないかを検討します。ただし、根本の対策は更新です。
  5. 委託先には、対応の予定と完了の報告を求めます。

書かれていないこと

  • 実証コード(PoC)の具体的な内容(この記事では扱いません)
  • Next.jsなど各フレームワークで、どのバージョンから修正版のReactを含むか(フレームワークごとに異なるため、提供元の情報で確認します)
  • 今回の注意情報に含まれるほかのCVE(今回はPoCが公開されたCVE-2026-23870を中心に取り上げました)

2026年10月13日時点の内容です。

よくある質問

Qうちの会社に関係ありますか?

A自社や委託先が、Next.js(App Router)や、React Server Components(サーバーコンポーネント)を使うWebサイト・Webアプリを運用している場合は関係します。サーバーを持たない静的なサイトや、サーバーコンポーネントを使わない構成は、対象外とされています。

Qどのくらい危ないですか?

A情報の漏えいや乗っ取りではなく、サイトやアプリが止まる「サービス停止(DoS)」の脆弱性です。CVSSは7.5(High)。ただし、認証なしにインターネット越しに狙え、実証コードも公開されたため、未更新だとサイトを落とされるおそれがあります。公開中の重要なサイトから、早めに更新します。

Qどう直せばよいですか?

AReactのサーバーコンポーネントの部品をCVE修正版に更新します(react-server-dom-webpack / parcel / turbopack の 19.0.6 / 19.1.7 / 19.2.6 以降)。Next.jsなどのフレームワークを使っている場合は、修正版のReactを含むバージョンに更新します。委託先に作ってもらったサイトは、制作会社・保守会社に確認します。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月13日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします