AWSは2026年10月13日、Kiroの企業向けサインイン制御を強化したと発表しました。管理対象デバイスでは、管理者が許可した方法だけでサインインさせる設定が可能になります。組織の方針にかかわらず個人アカウントでもサインインできた従来の仕組みに対し、会社が認める利用方法を端末側で制御できます。
個人アカウントの利用を、会社のルールに合わせて制限
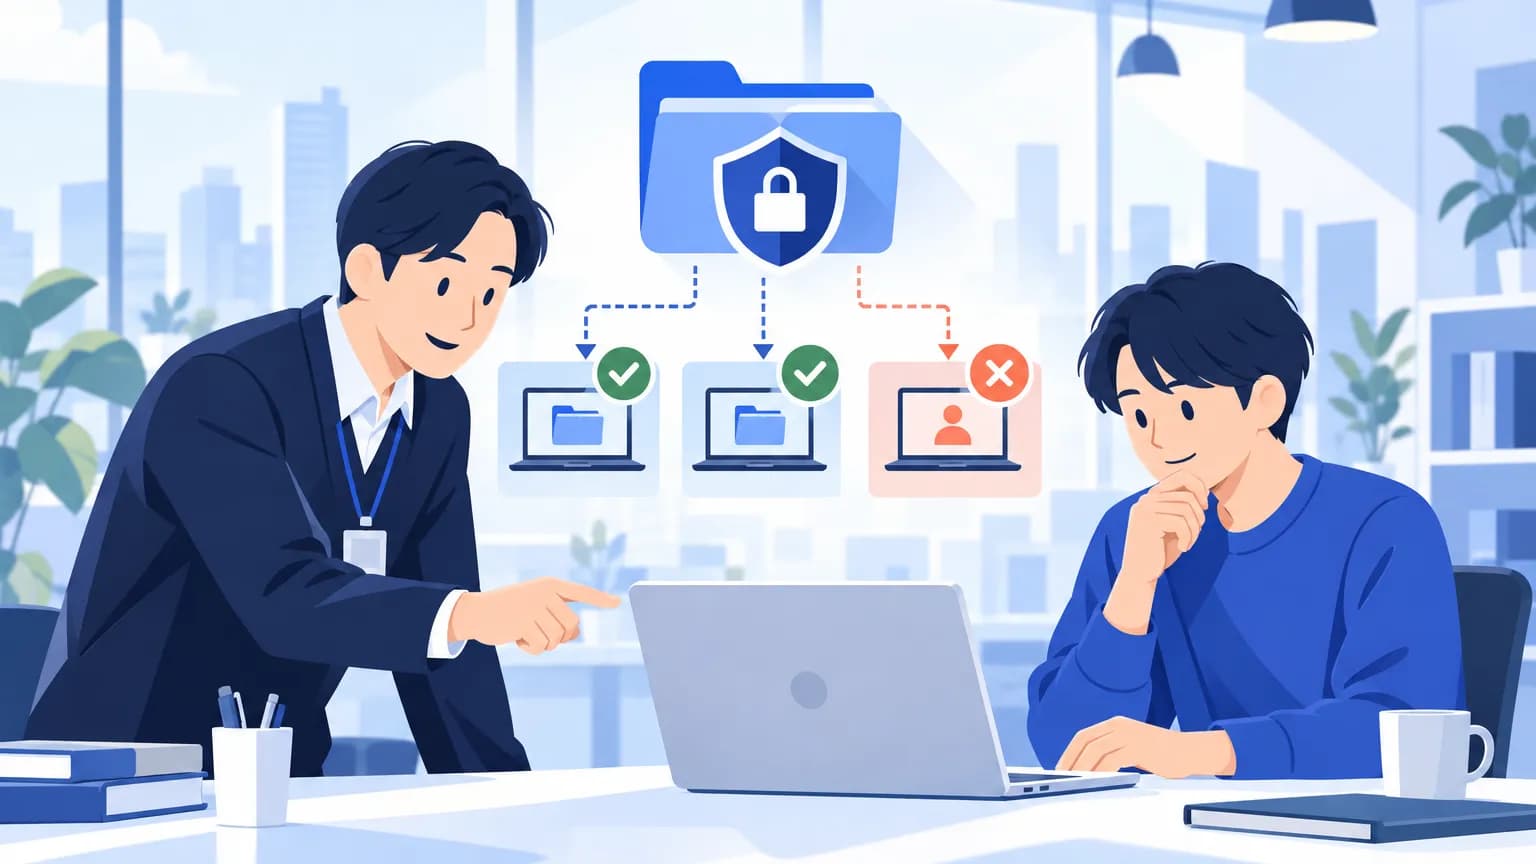
新しい制御では、管理者が許可したサインイン方法だけを画面に表示できます。AWSによると、表示を変えるだけでなく、制限を回避しようとするサインインもKiroが拒否します。
設定の選択肢として、IAM Identity Centerのみの利用に制限できます。一方、GoogleやGitHubなど、特定のサインイン方法だけを拒否することも可能です。情シスは、どの方法を会社として許可するかを決めたうえで、その方針を設定に反映する必要があります。
利用者への案内も設定できます。IAM Identity CenterのURLとリージョンを事前入力できるほか、サインイン画面に組織のITサポートページへのリンクを追加できます。認証方法の制限とあわせて、利用者が使う接続先と問い合わせ先を整理してください。
端末の設定ファイルとコンソールで管理
端末側の制御に使うのは「managed-settings.json」です。Kiroは各マシンでこのファイルを参照し、管理者が設定したサインインのルールを読み込みます。ファイルは管理者権限で保護されるため、情シスはルールの内容と保護の状態をあわせて確認する必要があります。
制御は、開発環境のKiro IDEと、コマンドで操作するKiro CLIからのサインインに適用されます。ブラウザのないリモートマシンなどで使うサインイン方法「デバイスコードフロー」も対象です。このフロー自体の有効・無効は、Kiroコンソールで管理できます。
対応版はKiro IDE 1.2およびKiro CLI 2.29.0以降です。機能を利用するには、ユーザーが対応バージョン以降へ更新する必要があります。設定ファイルの準備と、利用者側の更新を分けて確認してください。
提供地域は米国東部(バージニア北部)と欧州(フランクフルト)リージョンです。日本での提供は発表には書かれていません。日本語対応や日本での価格についても、発表には記載がありません。
影響する会社・しない会社
- 影響する: 管理対象デバイスでKiroを使い、個人アカウントなどのサインイン方法を制限したい会社です。利用者への案内と端末設定をそろえる必要があります。
- 影響する: 管理対象デバイスでKiro CLIやデバイスコードフローを使う会社です。通常のサインイン画面だけでなく、これらの利用経路も確認対象になります。
- 影響しない: Kiroを使っていない会社は、今回のKiro向け制御の直接の対象ではありません。
- 影響しない: 管理対象デバイス以外については、影響しないと判断できる条件が発表には書かれていません。私物端末などを対象外と断定せず、確認が必要な範囲として切り分けてください。
情シスが今日やること
- 対象端末と版を確認する。 今日の棚卸しでは、Kiroを使う開発部門や端末管理担当に、管理対象デバイスでの利用状況とIDE・CLIのバージョンを確認してもらいます。制御を使い始める前に、Kiro IDE 1.2、Kiro CLI 2.29.0以降への更新が必要な端末を整理してください。
- 許可する方法を決め、設定ファイルを点検する。 開発部門の責任者と、IAM Identity Centerのみを許可するのか、特定の方法を拒否するのかを決めます。適用前に、各端末のmanaged-settings.jsonに定義するルールと、管理者権限で保護される状態を確認してください。
- Kiroコンソールで別のサインイン経路も確認する。 デバイスコードフローの有効・無効を確認し、リモートマシンの利用担当者に必要性を聞きます。設定変更前に、IDE・CLI・デバイスコードフローの確認範囲をそろえてください。コンソール内の詳しいメニュー名は発表には書かれていません。
- 適用前に接続先と問い合わせ先を知らせる。 IAM Identity CenterのURLとリージョン、ITサポートページのリンクを確認します。利用者とヘルプデスクには、許可する方法、必要な更新、問い合わせ先を案内してください。発表に一律の適用期限はないため、社内で設定を反映する前の確認事項として進めます。