XMLというデータ形式を読み取るために、多くのソフトが「expat(libexpat)」という部品を使っています。このexpatに、情報漏えいにつながる深刻な脆弱性が見つかり、2026年10月のexpat 2.9.0で修正されました。単体で入れていなくても、ソフトの中で使われていることが多い部品です。情シスとして確かめる点を整理します。
何が見つかったのか
expatは、XML(設定ファイルやデータのやり取りに広く使われる形式)を読み取るための、C言語で書かれたライブラリです。開発者のブログは、libxml2と並んで最も広く使われるXMLパーサーの一つだと説明しています。
今回の脆弱性はCVE-2026-77214です。開発者の説明によると、XMLを少しずつ読み取る関数XML_ParseBufferで、呼び出し側から渡された長さを、確保した領域の大きさと照らし合わせていませんでした。そのため、繰り返し呼び出すと読み取りの位置が領域の外に進み、確保した範囲の外を読み取ってしまいます(ヒープ境界外読み取り)。結果として、本来見えないメモリ上の情報が漏れるおそれがあります。
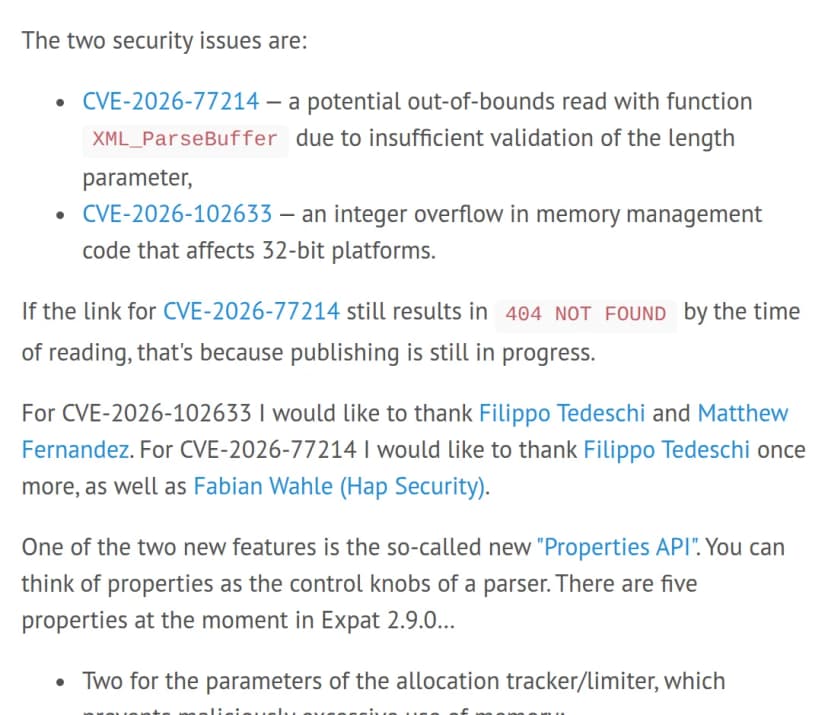 expat開発者のブログ。2.9.0でCVE-2026-77214とCVE-2026-102633を修正したと説明出典: Expat(libexpat)開発チーム(引用)
Red Hatは、この脆弱性の深刻度を「重要(Important)」、CVSSを8.2としています。評価の内訳は、ネットワーク越しに攻撃でき、特別な権限や利用者の操作が要らず、情報の漏えいにつながる、というものです。
ただし開発者の説明では、この問題に至るには、すでに読み取り用のバッファが用意されているなど、特定の使い方の条件があります。すべてのアプリがすぐに危険というわけではありません。
| 項目 |
内容 |
| 脆弱性 |
CVE-2026-77214(情報漏えい・ヒープ境界外読み取り) |
| 深刻度 |
CVSS 8.2(Red Hatは「重要」) |
| 影響する部分 |
XMLを読み取る関数 XML_ParseBuffer |
| 修正版 |
expat(libexpat)2.9.0(2026年10月) |
| 悪用 |
確認した資料に報告なし・CISA KEV未掲載(10月13日確認) |
同じ2.9.0では、32ビット環境に影響する別の脆弱性CVE-2026-102633(メモリ管理の整数あふれ)も修正されています。
なぜ「入れた覚えがない」のに関係するのか
expatは、単体のアプリとしてではなく、ほかのソフトの中に組み込まれて使われることがほとんどです。例えば、次のようなところに入っています。
- OSのパッケージ(多くのLinuxディストリビューションに標準で含まれる)
- プログラミング言語(Pythonの標準のXML機能、PHP、Perlなど)
- XMLを扱うアプリや、業務ソフト、ネットワーク機器、アプライアンス
つまり、「expatをインストールした覚えがない」会社でも、使っているソフトの中で動いていることがあります。これが、同梱される部品(ライブラリ)の脆弱性のやっかいなところです。どこで使われているかが見えにくく、更新も、同梱しているソフトの更新を待つことになります。
影響する会社・しない会社
- 影響する: expatを同梱するソフトや機器、言語ランタイムを使っている会社。ほとんどの会社が、どこかで使っています。とくに、XMLを外部から受け取って処理する、インターネットに面したサービスは、確認の優先度が高めです。
- 影響する(確認が要る): 自社で開発したソフトが、expatを直接使っている場合(とくにXML_ParseBufferで少しずつ読み取る作り)。開発元や委託先に確認します。
- 影響しない(修正済み): expat 2.9.0以降を取り込んだ版に更新した環境。
- 影響が小さい場合: expatを使っていても、今回の条件に当たらない使い方の場合。ただし公式が「影響しない」と断言しているわけではないため、更新が基本です。
情シスが今日やること
- OSやディストリビューションのセキュリティ情報を確認し、expatの更新が出ているかを見ます。主要なLinux(Red Hat、SUSEなど)は、すでに修正の配布を始めています。
- サーバーやPCで、expatの版を確認します。Linuxでは、パッケージ管理の仕組み(例:
rpm -q expat、dpkg -l libexpat1)で確かめられます。
- XMLを扱うアプリ、業務ソフト、ネットワーク機器、アプライアンスは、提供元に、中のexpatの版と対応の予定を問い合わせます。
- 自社開発のソフトがある場合は、expatを使っていないか、使っていればどの版かを、開発元や委託先に確認します。
- 更新をすぐに当てられないものは、期限を決めて記録します。外部からXMLを受け取るインターネット向けのサービスから順に進めます。
書かれていないこと
- 実際に悪用された事例(確認した範囲では報告がありません)
- expatを同梱する個別のソフトや機器の、対応状況の一覧(提供元ごとに異なります)
- どのアプリがCVE-2026-77214の条件に当たるか(使い方により異なります)
2026年10月13日時点の内容です。