秘密鍵が漏れた証拠は、見つかっていない。それでも影響の総額は約63億ドルにのぼると、Binanceは見積もっています。
暗号 資産取引所のBinance(バイナンス)が10月30日に公表した、初期調査の結果です。開発 と運用 を受け持つDevOpsエンジニアのノートPCが乗っ取られ、攻撃者がそこからサービスのコンテナ に入り、不正な出金取引を送った可能性があるといいます。
鍵が漏れた証拠が無いのに、なぜお金が出ていったのでしょうか。2024年のDMM Bitcoin、2025年のBybitの公表資料に、手がかりがあります。2件で描かれているのは、鍵を盗む手口ではありません。担当者の端末から、鍵を使える手続きを乗っ取る手口です。Binanceも初期の調査で、同じ形の可能性を挙げました。
Binanceが30日に明かしたこと
Binanceの「Security Incident Update」によると、影響の総額は約63億ドルの見積もりです。JinaCoinは、10月30日の執筆時点のレート(1ドル157.91円)で約9,948億円と換算しました。ブロックチェーン関連の提携先と協力し、これまでに約30億ドルをチェーン上で凍結しました。損失は、利用者を守るための基金SAFUと自社の資金ですべて補う方針です。
盗まれた額は、この見積もりとは別の数字になります。The Hacker Newsによると、ブロックチェーンの分析会社Chainalysisは、盗まれた時点の価値で約59.12億ドルと推計しました。
入口についての説明は、次の2文だけです。
Binance's initial investigation suggests that the security incident may involve a compromised DevOps engineer's laptop, which allowed an attacker to gain access to a service container and submit unauthorized withdrawal transactions. We have found no evidence of any wallet private key leak.
出典: Binance「Security Incident Update」
当面の対応として、入金と出金を一時止め、影響を受けたアドレスの承認を取り消しました。捜査機関などと組んで、資金の追跡も進めます。調査を終えて事実を確かめたら、詳しい技術的な報告を出すそうです。
「秘密鍵の漏えいの証拠は無い」は、安心の材料と読まないほうがよさそうです。Binanceの説明どおり、出金を送れるサービスの中に入られたのなら、鍵はそのサービスから使われたと考えられます。鍵を盗む必要が、そもそも無かったのかもしれません。
分からないことも残っています。いつ起きたのか、ノートPCがどう乗っ取られたのか、そのPCからなぜコンテナに入れたのか、コンテナにどこまで出金の権限があったのか。どれも今回の発表には無く、攻撃者の名前も挙げていません(10月30日夕方の時点)。
DMMとBybitでは、鍵ではなく鍵を使う手続きが狙われた
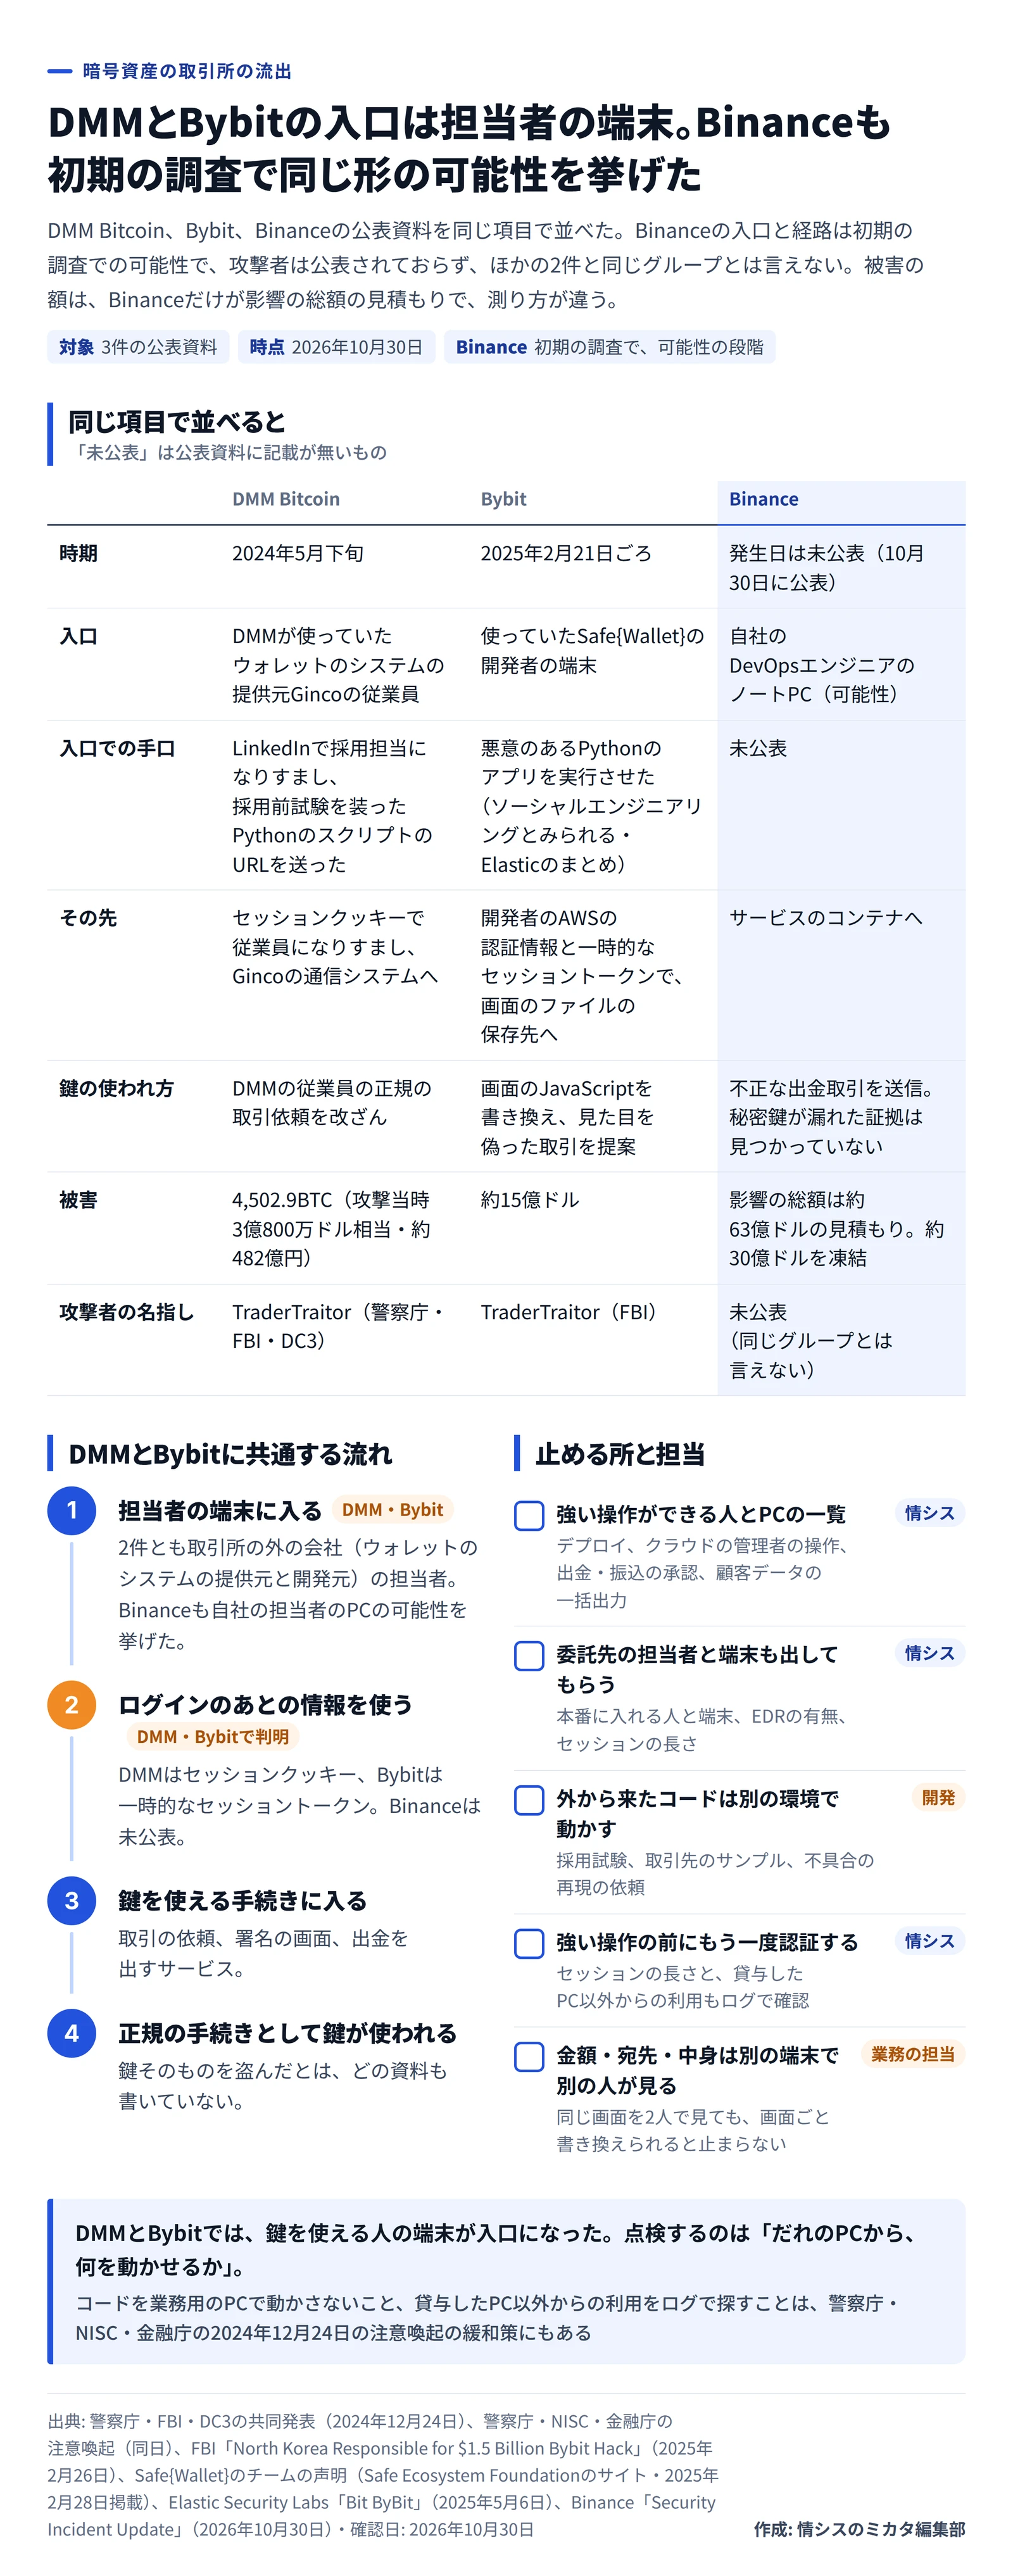
似た型の事故は、日本でも起きています。2024年5月のDMM Bitcoinの件は、警察庁がFBI などと共同で、北朝鮮を背景とするTraderTraitorの仕業と特定し、12月24日に経緯を公表しました。2025年2月のBybitの件も、FBIが同じTraderTraitorの仕業としました。Binanceの件の攻撃者は公表されておらず、同じグループとは言えません。そのうえで、3件の公表資料を同じ項目で並べました。
DMM Bitcoin
Bybit
Binance
時期
2024年5月下旬
2025年2月21日ごろ
発生日は未公表(10月30日に公表)
入口
DMMが使っていたウォレットのシステムの提供元Gincoの従業員
使っていたSafe{Wallet}の開発者の端末
自社のDevOpsエンジニアのノートPC(可能性)
入口での手口
LinkedInで採用担当になりすまし、採用前試験を装ったPythonのスクリプトのURLを送った
悪意のあるPythonのアプリを実行させた(ソーシャルエンジニアリングとみられる)
未公表
その先
セッションクッキーで従業員になりすまし、Gincoの通信システムへ
開発者のAWSの認証情報と一時的なセッショントークンで、画面のファイルの保存先へ
サービスのコンテナへ
鍵の使われ方
DMMの従業員の正規の取引依頼を改ざん
画面のJavaScriptを書き換え、見た目を偽った取引を提案
不正な出金取引を送信。秘密鍵が漏れた証拠は見つかっていない
被害
4,502.9BTC(攻撃当時3億800万ドル相当、約482億円)
約15億ドル
影響の総額は約63億ドルの見積もり。約30億ドルを凍結
被害の額は、Binanceだけが影響の総額の見積もりで、ほかの2件とは測り方が違います。
DMMの件の入口は、警察庁などの発表によると、LinkedInで採用担当になりすました接触でした。Gincoのウォレット管理システムに入れる従業員に、採用前の試験を装ってPythonのスクリプトのURLを送り、従業員はそれを自分のGitHubにコピーしたあと侵害されました。
Bybitの件は、Safe{Wallet}のチームが声明で、開発者の端末が侵害され、偽装した不正な取引の提案につながったと説明しました。Safe Ecosystem Foundationのサイトに2月28日付で載った声明で、チームはそれ以前にも更新を出していました。その先の流れは、Elastic Security Labsが公表資料をもとにまとめたものです。Elasticのまとめでは、開発者のMacは、悪意のあるPythonのアプリを実行して侵害されました。Elasticは、手口をソーシャルエンジニアリングとみています。DMMの件と同じく、外から持ち込まれたPythonのコードが入口になったわけです。
表を横に読むと、共通点が見えてきます。
まず、DMMとBybitの件で最初に侵害されたのは、取引所の外の会社の担当者でした。DMMが使っていたウォレットのシステムの提供元と、Bybitが使っていたウォレットの開発元です。Binanceも初期の調査で、自社の担当者のPCが入口になった可能性を挙げました。
次に、鍵が盗まれたとは、どの資料も書いていません。DMMの件は正規の依頼の改ざん、Bybitの件は見た目を偽った取引、Binanceの件は出金サービスからの送信。攻撃者が入り込んだのは、鍵を使う手続きのほうです(Binanceは可能性の段階)。
そして、DMMとBybitの件では、ログイン後の情報が使われました。DMMの件ではセッションクッキー、Bybitの件では一時的なセッショントークンです。ログインのときに多要素認証をかけていても、ログインを済ませたあとのセッションを盗まれれば、そこは通り抜けられてしまいます。Binanceはこの点をまだ明かしていません。盗まれた認証情報が時間をおいて使われる流れは、盗まれたIDとパスワードはある日悪用される にまとめました。
入口を公表した人と時期も、3件で違います。DMMの件は捜査した警察庁などが約7か月後に、Bybitの件はSafe{Wallet}のチームが遅くとも約1週間後までに公表しました。Binanceは初期調査の段階で、自社の担当者のPCを挙げました。どれも入口を明かした発表ですが、立場が違うので、速さを比べる話ではありません。Binanceの説明はまだ「可能性」で、確かなことは後日の報告で分かるはずです。
DMM Bitcoin、Bybit、Binanceの流出を同じ項目で並べた図 作成: 編集部 / 出典: 警察庁・FBI・DC3、警察庁・NISC・金融庁、FBI、Safe{Wallet}のチーム、Elastic Security Labs、Binance 編集部は、この型を暗号資産業界だけの話と片づけないほうがよいとみています。鍵の保管を固めるほど、攻撃者は鍵を使う側の人と端末に回るのでしょう。一般の会社にも、担当者のPCからしか動かせない強い操作はあります。本番へのデプロイ、クラウドの管理者の操作、法人ネットバンキングでの振込承認、顧客データの一括出力。どれも、その人のPCでセッションを乗っ取られれば、正規の手続きとして通ってしまいます。
入出庫が止まる影響を受けるのは、口座のある会社と人
BinanceかBinance Japan(バイナンスジャパン)に口座を持つ会社と人には、入出庫が止まる影響が出ています。報道によると、バイナンスジャパンは30日12時22分のお知らせで、顧客資産への影響は現時点で確認されていないとしたうえで、取引は続け、すべての暗号資産の入出庫を一時止めていると説明しました。JinaCoinによると、同社は海外のバイナンスと同じ取引の仕組みを使っており、9時26分には公式Xで、不審なURLや連絡に反応しないよう呼びかけました。
バイナンスジャパンは、金融庁の暗号資産交換業者登録一覧(9月30日現在)に載っている業者です。1
暗号資産を持たない会社に、この事故の直接の影響はありません。ただ、DMMやBybitと同じ入口を持っているかどうかは、会社の仕組みしだいです。急ぐ度合いを、会社の状況で分けました。
会社の状況
急ぎ度
理由
BinanceかBinance Japanに会社の口座がある
今日
入出庫が止まっている(バイナンスジャパンは30日12時22分のお知らせの時点)。この件を名乗る偽の案内も出やすい
自社でサービスを開発・運用し、担当者のPCから本番やクラウドの管理画面に入れる
今週
Binanceが挙げた可能性と同じ形。自社の端末と設定は、自社ですぐ見直せる
開発や運用を委託し、委託先の担当者が本番に入れる
今週に依頼、今月に確認
DMMとBybitの件は、入口が外の会社の担当者だった。回答を集めるのに時間がかかる
本番の強い操作が無いか、専用の端末と別の人の承認に分けている
様子見
Binanceの詳しい報告で経路が分かってから、点検に足す
1行目の会社は、入出庫が止まっている前提で、送金や支払いの予定を見直します。数で多いのは、2行目と3行目に当たる会社でしょう。委託先の担当者のPCは、自社では管理できません。そのぶん自社の側では、強い操作が通る前に、別の経路で中身を確かめる仕組みが効いてきます。
強い操作ができる人とPCで、今週確認すること
DMMとBybitの経路のどこで止められたかに合わせて、順に並べました。
お金や本番を動かせる操作を書き出し、操作ごとに、だれが、どのPCから、ふだん何時ごろ使うかを並べます。デプロイ、クラウドの管理者の操作、出金や振込の承認、顧客データの一括出力が候補です。材料は、クラウドのIAMの一覧、IdPの管理者ロールの一覧、ネットバンキングの承認者の設定です。警察庁などの注意喚起によると、攻撃者は、なりすました人の役割や権限に合わせて、盗める所を探すおそれがあります。
委託先の担当者が本番に入れるなら、本番に入れる担当者と端末の一覧、端末のEDRの有無、管理画面のセッションの長さを出してもらいます。DMMとBybitの件のように入口が外の会社の担当者なら、自社の一覧だけでは足りません。
外から渡されたコードを、1と2で挙げたPCで動かさない決まりにします。採用の試験、取引先のサンプル、不具合の再現の依頼が当たります。同じ注意喚起の緩和策にも、コードは業務用のPCで動かさないか、仮想マシンで動かす、という項目があります。開発用のPCの分け方は、開発者に管理者権限を渡すかの決め方 で書きました。
強い操作の前に、もう一度認証を求める設定にします。IdPのセッションの設定と、クラウドのセッションの長さの設定で、何時間で切れるかも確認します。Elasticのまとめでは、Bybitの件で使われたAWSのセッショントークンは、多要素認証で取った有効期間12時間のもので、攻撃者は端末に入ってから約24時間のうちにAWSの環境へ入りました。一方、攻撃者が自分のMFAの装置を登録しようとした操作は、多要素認証の情報が無いとして通らず、失敗しました。あわせて、貸与したPC以外からの利用をIdPのサインインのログで、PCの電源が切れていた時間の利用をEDRの記録と照らして探します。どちらも注意喚起の緩和策に挙がっている項目です。
金額と宛先、デプロイの中身は、操作したPCとは別の端末で、別の人が確かめます。Bybitの件では、署名する画面そのものが書き換えられていました。同じ画面を2人で見ても、画面ごと偽物なら止まりません。法人ネットバンキングのトランザクション認証も、この考え方です。振込先の口座番号をPCとは別のトークンに入れてワンタイムパスワードを作るので、PCの画面で振込先を書き換えられても、その振込は通りません。ただし、トークンに入れる口座番号は、PCの画面ではなく請求書などの控えから写すのが前提です。Binanceの件のように、サービスが自分で出金を送れる作りなら、送れる額の上限と、送り先の制限も設けておきたいところです。
鍵の金庫をいくら厚くしても、金庫を開けられる人の端末が入口になれば、お金は正規の手続きの形で出ていきます。DMMとBybitの件が、その例でした。2024年と2025年に続いたこの型に、今回の件も当てはまるのか。気がかりです。Binanceが約束した詳しい報告で経路が確かめられれば、この確認の一覧にもう1行足せるはずです。