WordPressのバックアップのプラグイン「UpdraftPlus」を作る英TeamUpdraftが、自社のサイトへの不正アクセスを公表しました。盗まれたとみられる情報には、つながったサイトに命令を送れる遠隔管理「UpdraftCentral」の接続の鍵が含まれます。実際に、この鍵を使って、つながったサイトに裏口のプラグインが入れられています。UpdraftPlusは400万以上のサイトで使われています。会社のサイトをWordPressで作っている場合は、制作会社や保守の会社に任せていても、今日のうちに確かめてください。
何が起きたか
TeamUpdraftの公表(10月19日、20日に更新)によると、10月17〜18日の週末に、teamupdraft.comのサイトへの不正アクセスを見つけました。同社は、顧客のデータベースが見られたとみています。入っていた情報は次のとおりです。
- 名前、メールアドレス、請求先の住所、注文の履歴
- アカウントのパスワード(ハッシュにした形で保存)
- 2段階認証の設定
- UpdraftCentral・UpdraftVault・UpdraftClone の接続の鍵
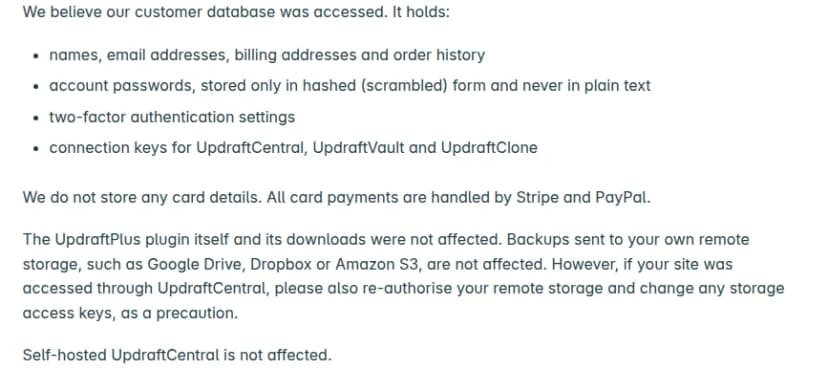 TeamUpdraftの公表。見られたとみられる情報と、影響を受けないもの(英語)出典: TeamUpdraft「TeamUpdraft security incident: What customers need to know」(引用)
カードの情報は持っておらず、支払いはStripeとPayPalが扱っているとしています。UpdraftPlusのプラグインそのものと、その配布は影響を受けていません。自分の保存先に送ったバックアップも無事としています。自社で動かすUpdraftCentralは影響を受けません。
TeamUpdraftは、侵入の経路をふさぎ、すべてのアカウントをログアウトさせ、影響を受けうる鍵を取り替えたとしています。UpdraftVaultはすべてのサイトの接続を切り、UpdraftCloneの鍵はすべて取り替えました。英国の個人情報の監督機関(ICO)などにも届け出ています。どこから入られたかは、公表されていません。
盗まれた鍵で、つながったサイトに裏口
UpdraftCentralは、たくさんのWordPressのサイトを1か所から管理する仕組みです。サイトに鍵ができると、そのサイトは、管理画面の鍵で署名された命令を、1件ずつの確認なしに実行します。
Patchstackによると、攻撃は10月18日15時32分(協定世界時)から19日9時23分まで続き、盗まれた鍵で署名した命令で、つながったサイトにプラグインが入れられました。見つかった裏口のプラグインの名前は99種類で、保守や速さの改善の道具のような名前でした。Patchstackは、これはプラグインの脆弱性ではないため、CVEの番号は付かないとしています。正しい鍵で署名された命令なので、当時の最新版も、ほかのセキュリティのプラグインも防げませんでした。
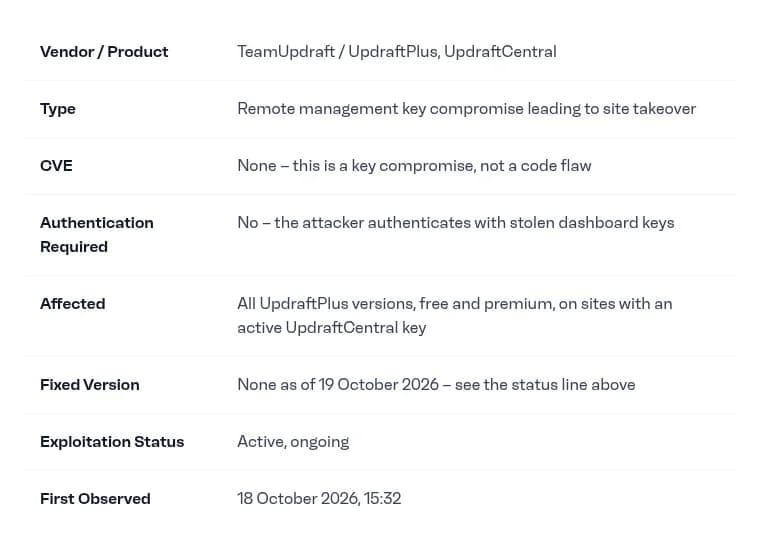 Patchstackのまとめ(10月19日時点・英語)。脆弱性ではなく鍵が盗まれた件で、CVEは無い出典: Patchstack「Stolen UpdraftCentral Keys Are Backdooring WordPress Sites」(引用)
Patchstackと、自社のサイトで攻撃を見つけたNethembaによると、裏口は次のように見つけにくく作られています。
- 作るアカウントは「編集者」に見えるが、設定の変更やプラグインを入れる権限を持つ。管理者の一覧を見ても気づきにくい
- ログインの画面を通らずに入るため、2段階認証やログインの回数の制限が効かない
- 裏口のプラグインを消しても、作られたアカウントは残る
- 「Site Health Cache」という名前のものは、管理画面のプラグインの一覧に出ないように隠れる
Nethembaは、攻撃者が20日にも、消された裏口を試しに来たと報告しています。サイトの側の鍵には期限が無く、2025年11月に作った鍵が2026年10月にも使えたとしています。
更新は1.26.13・2.26.13へ。1.26.12は鍵が消えない
TeamUpdraftは、UpdraftPlusの1.26.13(無料版)と2.26.13(有料版)で、10月18日22時(英国夏時間)より前に作ったUpdraftCentralの接続を自動で切り、古い鍵を使えなくしたとしています。
ただ、Nethembaは、先に出た1.26.12・2.26.12は不具合で鍵を1つも消さないと指摘しています。また、1.26.13が自動で消すのは10月18日12時7分(協定世界時)より前の鍵で、12時7分から21時(英国夏時間の22時)の間に作った鍵は残るとしています。TeamUpdraftの公表の手順には、まだ「1.26.12以降」と書かれているため、更新先は1.26.13・2.26.13以降にし、更新のあとも鍵が残っていないかを自分で確かめます。
なお、6月には、同じUpdraftCentralの仕組みで、鍵なしで命令を偽れる脆弱性(CVE-2026-10795)が1.26.5・2.26.5で直っています。それより古い版のサイトは、両方の危険を抱えています。
影響する会社・しない会社
- 影響する: UpdraftPlusを入れたWordPressのサイトで、クラウドのUpdraftCentralにつないでいる会社です。使った覚えがなくても、プラグインの中でteamupdraft.comにログインしたことがあれば、鍵ができている場合があります。
- 影響する: teamupdraft.comのアカウントを持つ会社です。パスワードと2段階認証の設定を変える必要があります。
- 影響する: サイトの制作や保守を外に任せている会社です。保守の会社がUpdraftCentralでまとめて管理していることがあります。
- 影響しない: UpdraftPlusを入れていないサイトです。また、自社で動かすUpdraftCentralは影響を受けないとしています。
制作のサービスの提供元が破られて、利用者のサイトに影響が及んだ例は、Studioに不正アクセス 全ユーザーに影響の恐れ 個情委へは連名報告もでも取り上げています。
情シスが今日やること
- UpdraftPlusを使っているサイトを洗い出す。 会社のサイト、キャンペーンのサイト、採用のサイトなど、WordPressのサイトをすべて挙げ、UpdraftPlusが入っているかを確かめます。保守を任せている場合は、制作会社や保守の会社に今日中に問い合わせます。
- 1.26.13・2.26.13以降に更新し、鍵を消す。 UpdraftCentralを経由せず、各サイトの管理画面に直接ログインします。更新のあと、「設定 → UpdraftPlus Backups → Advanced Tools → UpdraftCentral」で、残っている鍵をすべて消します。
- 見覚えのないアカウントとプラグインを探す。 管理者だけでなく「編集者」のアカウントも見ます。プラグインは、管理画面に出ないものがあるため、サーバーのファイルの一覧でも確かめます。保守の会社には、PatchstackやNethembaが公開している痕跡の見つけ方で調べるよう頼みます。
- 見つかったら、サイトを乗っ取られたものとして扱う。 10月17日より前のバックアップから戻し、管理者のパスワードを変え、すべてのログインを切ります。UpdraftCentral経由で操作されていたら、バックアップの保存先もつなぎ直し、保存先の鍵を変えます。
- teamupdraft.comのアカウントを守る。 パスワードを変え、同じパスワードをほかで使っていればそれも変えます。2段階認証も設定し直します。TeamUpdraftを名乗るメールのリンクは開かず、サイトに直接入ります。
WordPressのサイトで、裏口を消しても戻ってくる例は、消しても数秒で戻るWordPressのマルウェア「SC」 8か所に潜み、消す順番が肝でも取り上げています。