GitHubは、Angularの通信機能HttpClientで、XSRFトークンが攻撃者側へ漏れる脆弱性「CVE-2026-111753」を勧告に掲載しています。長期サポート対象の20.3.x系では20.3.34で修正されており、利用企業は版と送信処理の確認が必要です。勧告の公開日は資料に記載されていません。
外部の送信先を内部と誤認し、保護用トークンを付ける
対象は、Angularのパッケージ「@angular/common」に含まれるHttpClientです。XSRF保護は、利用者の意図しない操作を送信させる攻撃を防ぐ仕組みで、HttpClientでは既定で有効です。今回は、その保護に使うトークンが外部へ送られる可能性があります。
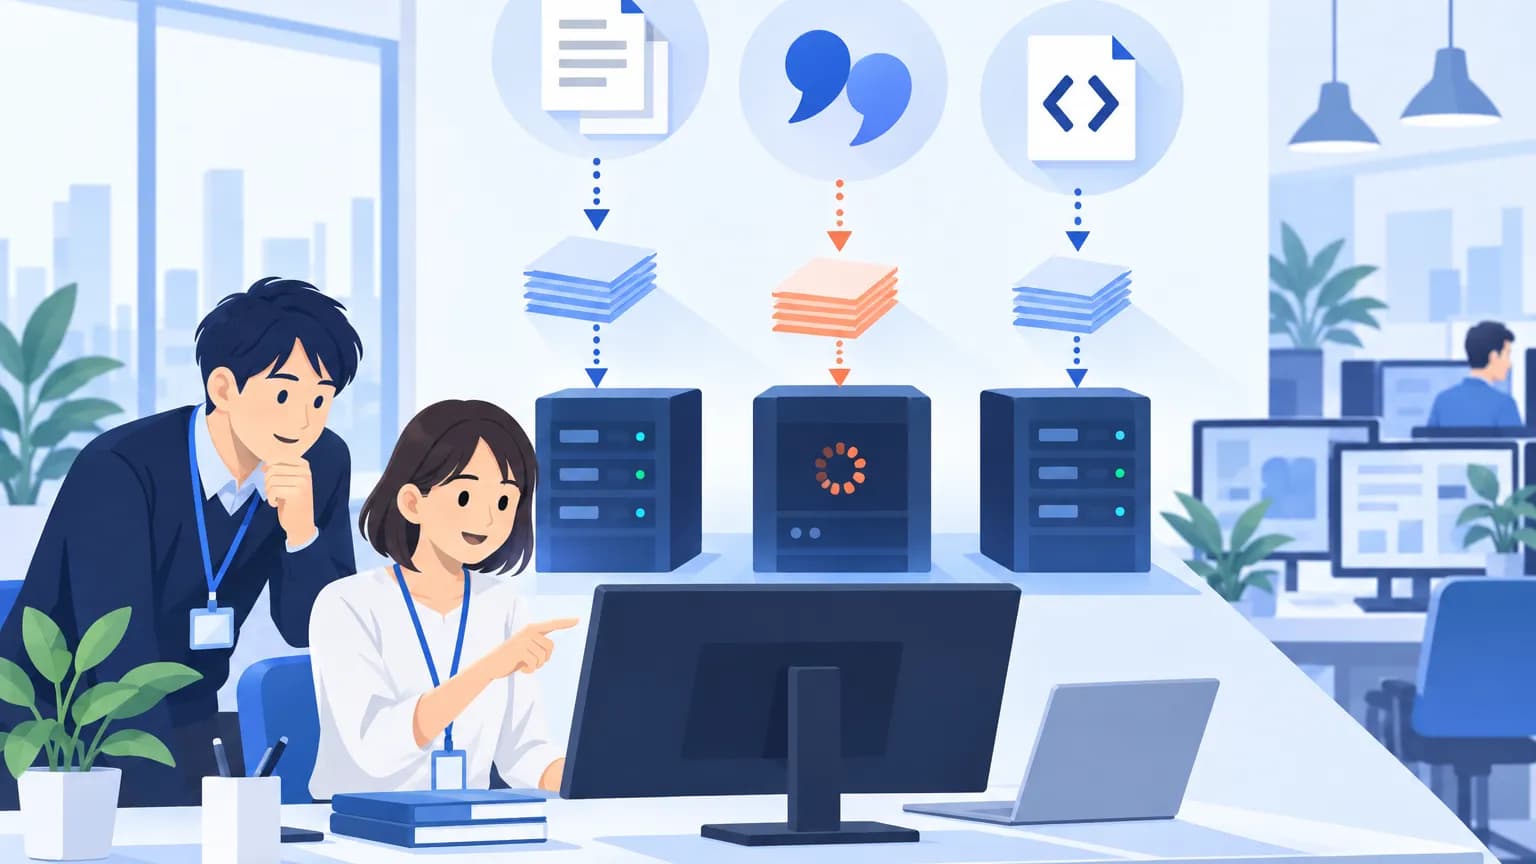
原因は、URLを判定する正規表現と、ブラウザーが使うWHATWGのURL解析ルールの違いです。HttpClientが細工したURLをアプリと同じオリジンの相対URLと誤認し、XSRFヘッダーを付けます。一方、ブラウザーは外部の送信先と解釈するため、トークン付きのリクエストが外部へ送られます。オリジンとは、通信方式、ホスト名、ポート番号で区別する接続先の単位です。
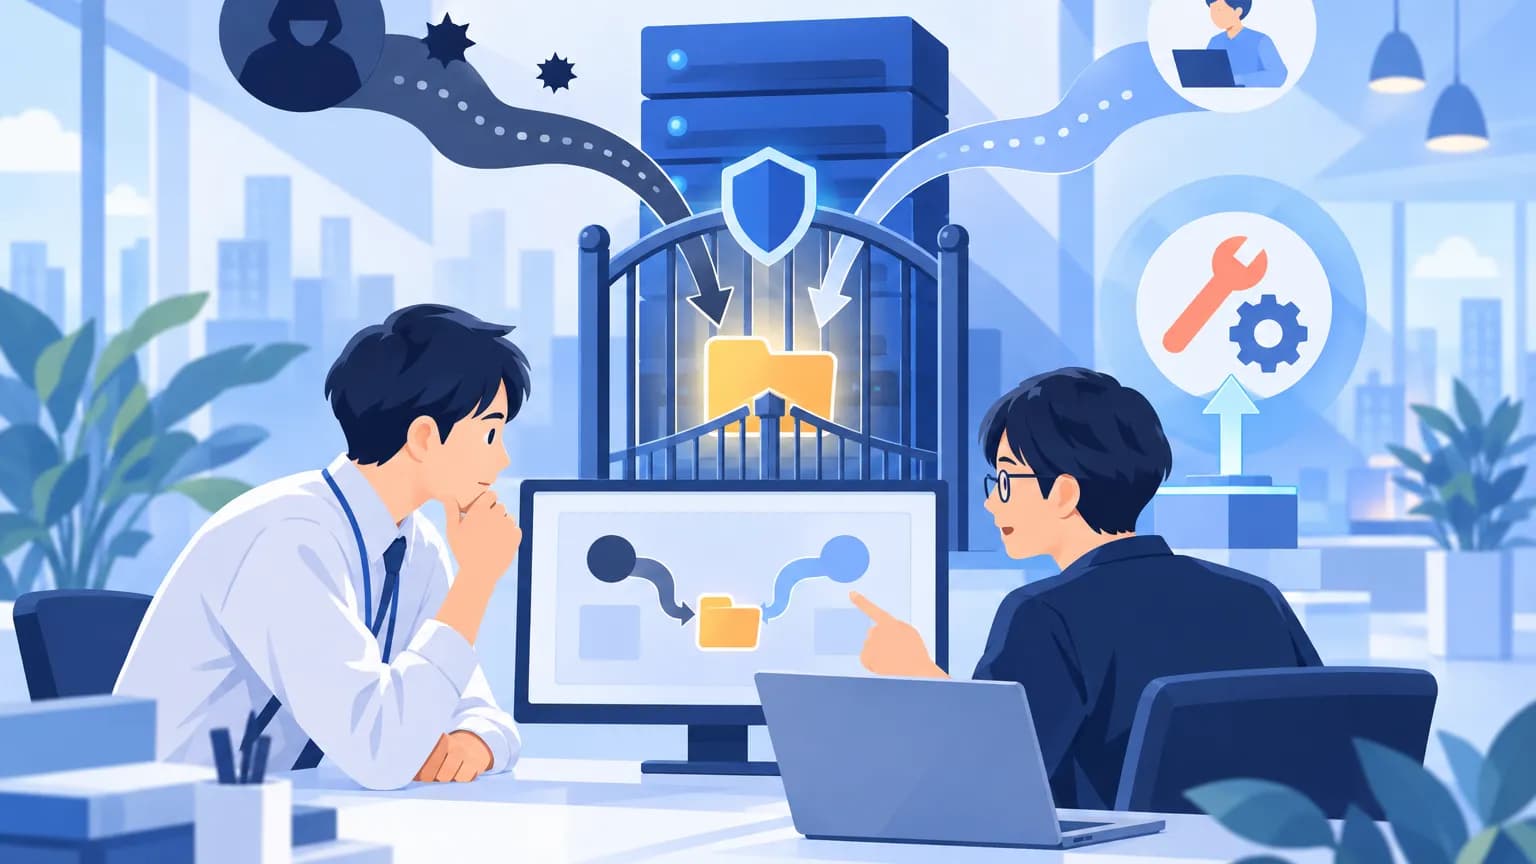
勧告によると、攻撃者は取得したトークンで組み込みのXSRF保護を回避し、被害者のセッションを使ったCSRF攻撃を行い得ます。CSRFは、ログイン中の利用者に意図しない操作を送信させる攻撃です。
ただし、Angularを使っているだけで攻撃が成立するわけではありません。XSRF保護が有効で、攻撃者が管理するURLへ、アプリに状態変更リクエストを送らせる必要があります。さらに、攻撃者側サーバーが、異なるオリジン間の通信を制御するCORSで、そのリクエストと独自ヘッダーを許可することも条件です。