社外とファイルを共有するサービスを使っている会社は、今週のうちに、共有先の一覧と、アクセスログをどこまでさかのぼれるかを見ておきたいところです。デジタル庁が11月20日に公表したGSS(ガバメントソリューションサービス)の件が、その手がかりになります。
デジタル庁によると、2026年11月12日(木)に、正規の共有相手先以外の者からのファイルへのアクセスがあった可能性を検知し、調査を始めました。現時点までの調査で、アクセスが7月30日(木)から11月12日(木)までの間にあったことを確認し、これを受けて11月12日にサービスの提供を停止しています。
発表の中身は少ない
止まったのは、GSSを使う政府機関等に向けたファイル共有サービスです。使う人どうしのほか、事業者など組織の外の関係者とも、会議資料のような大きなファイルをやりとりしていた、と発表は説明しています。
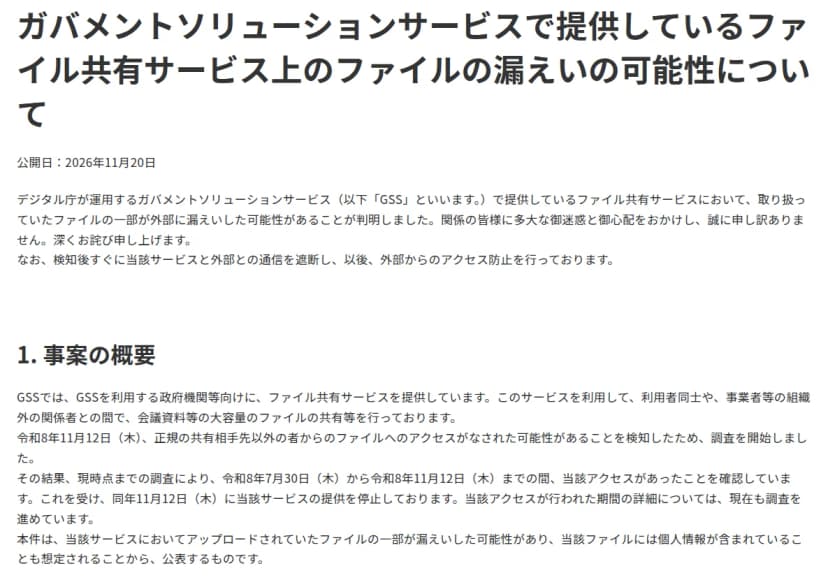 デジタル庁の発表の冒頭と、事案の概要の部分出典: 出典: デジタル庁ウェブサイト(2026年11月20日)(引用)
サービスと外部との通信は、検知後すぐに遮断しています。以後は外部からのアクセスを防いでいると、デジタル庁は伝えています。アクセスが行われた期間の詳細は、いまも調査中です。
調査は警察などと連携し、外部の専門事業者の協力を得て進めています。アップロードされていたファイルの一部が漏えいした可能性があり、個人情報が含まれることも考えられるため、個人情報保護委員会には速やかに報告したそうです。個人情報の二次被害等は、現時点で確認されていません。
 デジタル庁の発表にある、調査状況とその他の部分出典: 出典: デジタル庁ウェブサイト(2026年11月20日)(引用)
読んで気づくのは、中身の薄さです。何が入口だったのか、漏えいした可能性のあるファイルは何件で、どんな個人情報なのか。事業者に個別に連絡するのか、報告はいつだったのか、サービスはいつ再開するのか。これらは、いずれも発表に書かれていません。調査中の件なので、続報を待つことになります。
9月の件と同じ軸で並べる
9月11日に公表された、VPN機器の脆弱性を使った不正アクセス(9月の記事)と、同じ軸で比べます。9月の列は、デジタル庁の9月11日の発表と、翌日のQ&Aが出どころです。
| 軸 |
9月の件 |
今回の件 |
| 入口 |
VPN機器の脆弱性(保守運用担当者のアカウントを利用) |
発表になし |
| 検知日 |
6月25日(侵入と判明したのは7月9日) |
11月12日 |
| アクセスが確認された期間 |
発表になし |
7月30日〜11月12日(詳細は調査中) |
| 気づいた経緯 |
保守運用担当者のアカウントによる、サーバー上の大量のファイルへのアクセス |
正規の共有相手先以外の者からのファイルへのアクセスの可能性 |
| 件数 |
約24.6万件 |
発表になし |
| 項目 |
氏名約23.6万件、メールアドレス約23.1万件、電話番号約9.4万件、住所約0.1万件など(重複あり) |
個人情報が含まれることも想定、と記載 |
| 個人情報保護委員会への報告 |
7月15日(検知の20日後) |
「速やかに」報告、日付は発表になし |
| 止めたもの |
当該アカウントを停止、侵害された機器と外部との通信を遮断(7月9日) |
サービスの提供を停止(11月12日)、サービスと外部との通信を遮断 |
| 検知から公表まで |
78日(6月25日→9月11日) |
8日(11月12日→11月20日) |
目に留まるのは、最後の行です。日数は暦の日付の差で、検知から公表までは78日から8日に縮まりました。ただ、早くなったと読むのは早計でしょう。9月は侵入経路の分析や件数の特定に時間がかかったと説明されていましたが、今回は件数も項目も出ていない段階の公表だからです。
もう一つは、気づくまでの長さです。アクセスが確認されたのは7月30日から検知日の11月12日までで、暦の日付の差は105日です。期間の詳細は調査中なので、確認できた範囲では105日、と読むのが妥当だと考えます。
7月30日は、9月の件で侵害された機器を遮断した7月9日の21日後です。9月の入口と今回の入口が同じかどうかは、発表にありません。結びつけて読むのは避けたいところです。11月のGSSの話題は、13日のMicrosoft 365の障害(11月17日のダイジェスト)と、19日のファイアウォール更改の意見招請(11月20日のダイジェスト)にも出ましたが、互いの関係は示されていません。
影響する可能性があるのは官公庁と大容量ファイルをやりとりした会社
影響を受けうるのは、GSSのファイル共有で、官公庁等とファイルを受け渡した事業者です。発表は、事業者など組織外の関係者との共有にも使っていたと説明しています。事業者のファイルが漏えいの対象かどうかは、発表から読み取れません。ただ、アップロードされていたファイルの一部が対象になりうる以上、会議資料などを上げた会社は、念のため把握しておく側にいます。
影響しないのは、GSSのファイル共有を使っていない会社が自社の取引先と共有したファイルです。今回の発表の対象は、GSSのサービス上のファイルだけです。
それでも、「共有先以外の者が、3か月半ものあいだ気づかれずにアクセスできたかもしれない」という筋書きは、どの社外共有サービスにも当てはまりえます。自社の共有を点検する理由として、今回の件は使えます。
今日と今週に確認すること
今日のうちに済ませたいのは、次の2つです。
- 営業や案件の窓口に、官公庁や自治体の案件で、GSSのファイル共有を使ったことがあるかを聞く。あれば、いつごろ、どんな資料を上げたか(個人情報を含むか)をメモする。
- 自社で使っている社外共有サービスの管理画面で、共有中のリンクを一覧に出す。期限のないものと、リンクを知っていれば誰でも開けるものの数を数える。
数を数えるだけで十分です。多いと分かれば、今週の作業の優先順位が決まります。
今週のうちに見ておきたいのは、次の3つです。
- アップロードしたファイルが、共有が終わったあと何日残るかを調べる。リンクの期限と保管期間が別の設定になっている製品では、期限が切れても本体が残ることがあります。
- アクセスログ(誰が、いつ、どこから)を、何日分見られるかを調べる。検知日から3か月半(105日)を超えてさかのぼれるかが目安です。足りなければ、記録を自社の保管場所へ定期的に書き出せるかを確かめる。
- 共有先以外に気づく仕組みがあるかを確かめる。共有先のメールアドレスに結びついたリンクか、共有先と違うアドレスや場所からのアクセスで通知が出るか、大量のダウンロードで通知が届くかを見る。
様子見でよいのは、サービスの乗り換えです。入口や原因がデジタル庁から出るまでは、製品を替える理由が見えません。選び直すなら、送り方ごとの記録の残り方や承認の仕組みを8製品で並べたファイル共有・転送8製品の地図が先に使えます。
共有リンクは、送った日には誰が開くかを決めたつもりでも、3か月たつと誰が開けるのか分からなくなります。記録を何日さかのぼれるかを知っておくことが、いざ聞かれたときに自社が答えられる備えになります。