Debianは、サーバーやネットワーク機器の監視に使われるNagios 4(パッケージ名はnagios4)のセキュリティ更新、DSA-6556-1を出しました。対象の脆弱性は、CVE-2026-48549からCVE-2026-48554までの6件です。Debian 13(trixie)向けの修正版は、2026年10月12日に受け入れられています。
脆弱性そのものは、開発元のNagios Enterprisesが、Nagios Core 4.5.13(5月28日)と4.5.14(8月5日)で直したものです。Debianのパッケージを使っていない会社も、自社のNagiosの版を確かめる対象になります。
公式の資料で確かめられたこと
| 項目 |
内容 |
出どころ |
| Debianの更新 |
DSA-6556-1。nagios4のセキュリティ更新 |
Debianのセキュリティの追跡ページ |
| Debian 13(trixie) |
4.4.6-4.1+deb13u1は「vulnerable」。4.4.6-4.1+deb13u2で「fixed」。10月12日にstable-securityへ受け入れ |
同上、パッケージの追跡ページ |
| Debian 12(bookworm) |
4.4.6-4+deb12u2が、10月9日にoldstable-securityへ受け入れ。セキュリティの追跡ページは、10月13日に見た時点で6件とも「vulnerable」と表示 |
同上 |
| 開発元の修正版 |
Nagios Core 4.5.13(2026年5月28日)と4.5.14(2026年8月5日) |
Nagios Coreの変更履歴 |
| Nagios XI |
2026R1.5より前、または2026R1.7より前が対象(CVEごとに違う) |
CVE |
| 悪用 |
CVEに付いたCISAの評価(SSVC)は、6件とも「none」。KEVにも載っていない |
CVE、CISA |
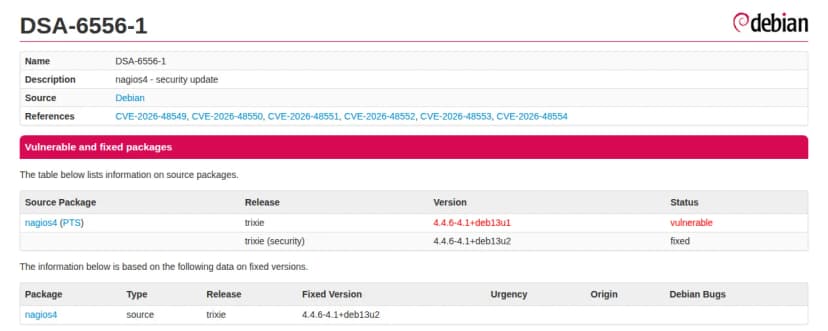 DebianのDSA-6556-1の追跡ページ。対象のCVE 6件と、trixieの修正版出典: Debian「Debian Security Tracker DSA-6556-1」(引用)
6件の中身
CVEの登録元は、6件ともVulnCheckです。深刻度の数字も、VulnCheckが付けたものです。
| CVE |
種類 |
修正版(Nagios Core) |
CVSS 3.1 |
CVSS 4.0 |
| CVE-2026-48549 |
コマンドを受け付ける画面(cmd.cgi)の、CSRF対策の回避 |
4.5.13 |
6.5 |
6.9 |
| CVE-2026-48550 |
cmd.cgiの、反射型のクロスサイトスクリプティング |
4.5.14 |
6.1 |
5.1 |
| CVE-2026-48551 |
CSRF対策の回避 |
4.5.14 |
7.4 |
6.1 |
| CVE-2026-48552 |
画面の部品(jsonquery.js)の、DOMベースのクロスサイトスクリプティング |
4.5.14 |
5.4 |
5.1 |
| CVE-2026-48553 |
認証済みの利用者によるコマンド実行(カスタム変数のマクロ。NRDP経由) |
4.5.13 |
7.5 |
7.7 |
| CVE-2026-48554 |
認証済みの利用者によるコマンド実行(通知のマクロ) |
4.5.14 |
7.5 |
7.7 |
言葉の説明です。
- CSRF(クロスサイトリクエストフォージェリ)は、ログイン中の人に細工したリンクやページを開かせて、その人の権限で操作を実行させる攻撃です。CVEの説明では、ログイン中の利用者の権限で、Nagiosのコマンドが実行されるおそれがあります。
- クロスサイトスクリプティング(XSS)は、画面を開いた人のブラウザーで、攻撃者のスクリプトが動く問題です。
- NRDPは、外部からNagiosへ監視結果を送り込むための仕組みです。
コマンド実行の2件は、どのNagiosでも成立するものではありません。CVEの説明は、どちらも既定ではない設定が条件だと書いています。
- CVE-2026-48553: ホスト・サービス・連絡先に定義したカスタム変数を、シェルで実行されるコマンドの行で参照している場合。NRDPを使える、認証済みの利用者であることも条件です
- CVE-2026-48554: 通知のコマンドが、
$NOTIFICATIONCOMMENT$ か $NOTIFICATIONAUTHOR$ のマクロを、シェルで実行される位置で参照している場合。画面を使える、認証済みの利用者であることも条件です
CVE-2026-48554の説明は、成立すると、nagiosユーザーの権限でコマンドが実行されると書いています。再現の手順は、この記事では書きません。
影響する会社・しない会社
- 影響する: Debian 13(trixie)で、nagios4のパッケージを4.4.6-4.1+deb13u1のまま使っている会社。
- 影響する(確認が要る): Debian 12(bookworm)でnagios4を使っている会社。更新は出ていますが、追跡ページの表示は「vulnerable」のままでした。
- 影響する: Nagios Coreをソースから入れていて、4.5.14より前の会社。4.5.12以前は、6件すべてが当てはまります。
- 影響する: Nagios XIを使っていて、2026R1.7より前の会社。
- 影響する(確認が要る): Ubuntuでnagios4を使っている会社。Ubuntuのセキュリティのページは、10月13日に見た時点で、CVE-2026-48553と48554を、対応するすべての版で「needs-triage」(評価待ち)と表示していました。
- 影響しない: Nagiosを使っていない会社。Zabbixなど、ほかの監視ソフトだけを使っている会社は、この件の対象ではありません。
情シスが今日やること
- Nagiosが動いているサーバーを洗い出す。監視サーバーは、長く動かしたまま更新を後回しにしがちです。構築を外に頼んだ会社は、委託先にも版を聞きます(編集部の補足)
- 版を確かめる。Debianでは
apt policy nagios4 で、入っている版と、入れられる版が出ます。Debian 13は、4.4.6-4.1+deb13u2になっていれば修正済みです
- 更新する。Debianはセキュリティ更新を入れます。ソースから入れている場合は、Nagios Core 4.5.14以降にします。Nagios XIは、2026R1.7以降かを確かめます
- 設定を見る。カスタム変数や、
$NOTIFICATIONCOMMENT$・$NOTIFICATIONAUTHOR$ のマクロを、通知やチェックのコマンドの行で使っていないかを確かめます。使っていれば、コマンド実行の2件の条件に当たります。更新を急ぎます
- Nagiosの画面を開ける相手を絞る。インターネットから直接開ける状態なら、社内やVPNからだけに絞ります。CSRFとXSSの4件は、ログイン中の人がリンクを開くことが条件なので、監視の画面を開いたブラウザーで、外から届いたリンクを開かない運用も効きます(編集部の補足)
- Debian 12とUbuntuは、更新を入れたあとで、追跡ページの表示が「fixed」に変わったかを確かめる
書かれていないこと
次の点は、確かめた資料には書かれていません。
- Debianの告知(DSA-6556-1)の本文。ボットの確認が出て読めなかったため、告知の日付と文面は確かめていません
- Debian 12向けの4.4.6-4+deb12u2が、6件のどれを直しているか
- Ubuntuと、ほかのLinuxディストリビューションの修正の時期
- 実際に被害が出たという報告