本文へ移動
情シスのミカタ
ニュース約5分で読めます

Telegram DesktopのCVE-2026-107181、7.2.9以降へ更新を

Telegram Desktop 7.2.8以前に、細工したリンクを開くとPC内のファイルが外へ送られ、アカウントの乗っ取りにつながる脆弱性CVE-2026-107181が見つかりました。CVE・NVD・Telegramの公開情報で確かめた内容と、情シスの確認手順をまとめます。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Telegram DesktopのCVE-2026-107181、7.2.9以降へ更新を

この記事のまとめ

  • Telegram Desktopの7.2.9より前に、細工したtg://リンクでPC内のファイルが送られ、アカウント乗っ取りにつながる脆弱性CVE-2026-107181があります。
  • CVEの説明に、利用者の操作が要るとは書かれていません。CVSSの区分は「利用者の関与が必要」で、発見者の解説は、リンクを1回開くことを条件に挙げています。
  • 修正は7.2.9(9月17日公開)です。Telegramの変更履歴に、セキュリティの記載はありません。CISAの評価は、公開された概念実証あり・悪用の確認は書かれていません。
  • 会社が許可していないPCにも入っていることがあります。版を調べ、7.2.9以降へ更新し、使わない端末は扱いを決めます。
こんな方に#30代#40代#50代実務

PC用のTelegram Desktopの7.2.9より前に、細工したリンクを開くとPC内のファイルが外へ送られ、アカウントの乗っ取りにつながる脆弱性CVE-2026-107181があります。CVEは2026年10月7日に公開されました。

会社が許可していないPCにTelegram Desktopが入っていることがあります。まず入っている台数と版を調べ、7.2.9以降へ更新します。

公式の資料で確かめられたこと

項目 内容 出どころ
脆弱性 CVE-2026-107181。区切り文字の不適切な処理(CWE-143) CVE、NVD
起きること 細工したtg://リンクで、PC内のファイルがTelegram上の攻撃者のチャンネルへ送られる。ログインの状態を保つデータ(tdata)も含まれ、アカウント乗っ取りにつながる CVE、NVD
対象 Telegram Desktopの7.2.9より前(7.2.8以前) CVE、NVD、VulnCheck
修正版 7.2.9。GitHubの公開は2026年9月17日。10月13日時点のGitHubの安定版の最新は7.3.1(10月10日) GitHubのリリース
攻撃の条件 細工したリンクを利用者が開く。CVSSの区分は、攻撃元「ネットワーク」・利用者の関与「必要」 CVE、NVD
深刻度 CVSS 4.0で8.6(High)、CVSS 3.1で8.1(High)。どちらも登録元のVulnCheckの値。NVD自身の評価は未提供 CVE、NVD
発見者 Emiliano Versini(CVEのクレジット) CVE、VulnCheck
対象のOS CVEに記載なし。発見者側の解説は、Windowsで確かめたと書いている 発見者側の解説

CVEの説明は次のとおりです。

Telegram Desktop before 7.2.9 contains an IPC record-separator injection vulnerability in Core::Sandbox that allows remote attackers to inject OPEN: records via crafted tg:// links containing unescaped semicolons.

出典: CVE-2026-107181

要約すると、Telegram Desktop内部の、アプリ同士のやり取りで使う区切り文字の扱いに不備があり、外から来た細工したリンクで想定外の命令を足せる、という内容です。ここでは再現の方法は書きません。

修正の公開と、Telegramの説明

  • 修正のコミットは2026年9月16日(協定世界時)です。題は「Remove legacy interpret path helper」(古い補助機能の削除)で、セキュリティの修正とは書かれていません。
  • 7.2.9の変更履歴に書かれているのは「Fix some tlottie incorrect renderings」(アニメーションの表示の修正)だけです。
  • GitHubのTelegram Desktopのリポジトリに、セキュリティアドバイザリの登録はありません(2026年10月13日に確認)。
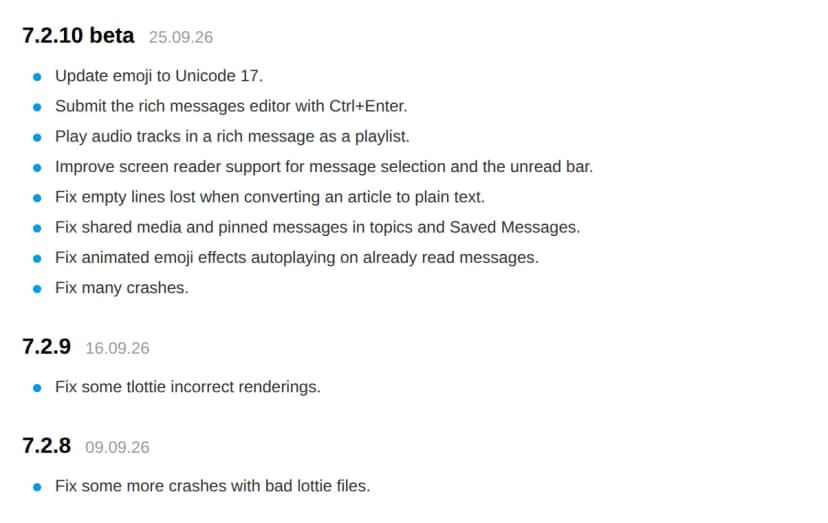
Telegram Desktopの変更履歴のページ。7.2.10 beta、7.2.9(16.09.26)、7.2.8の項目。7.2.9の項目は、tlottieの表示の修正の1行だけ
Telegram Desktopの変更履歴。7.2.9(2026年9月16日)に書かれているのは、表示の修正1件だけ出典: Telegram「Telegram Desktop Changelog」(引用)

発見者側の解説は、修正が静かに出たと書き、同じ内容を報告から時系列で載せています。Telegram側のこの件への説明は、確かめた資料に見当たりません。

悪用の記載

CVE・NVD・GitHubのアドバイザリに、悪用された事例の記載はありません。CVEに付いたCISAの評価(SSVC)は、悪用の項目が「poc」(概念実証が公開されている)、自動化は「no」です。「悪用が確認された」という意味ではありません。CISAの「悪用が確認された脆弱性」のカタログ(KEV)にも載っていません(2026年10月13日に確認)。
書かれていないこと

次の点は、確かめた資料に書かれていません。

  • 実際に被害が出たという報告
  • MacとLinuxが対象かどうか
  • Telegramの、この件についての案内や回避策
  • 攻撃を受けたとき、ログイン中の端末の一覧にどう出るか

影響する会社・しない会社

  • 影響する: 社員のPCに、7.2.8以前のTelegram Desktopを入れている会社。
  • 影響する(確認が要る): 会社が許可していないアプリとして、社員が自分で入れている会社。情シスが版を把握できていないことが多い形です(編集部の補足)。
  • 影響しない: 入っているTelegram Desktopが、すべて7.2.9以降の会社。
  • 影響しない(この件では): PC用のTelegram Desktopを使わず、スマホやブラウザーだけで使う会社。CVEの対象は、Telegram Desktopです。
  • 影響しない: Telegramを使っていない会社。

情シスが今日やること

  1. Telegram Desktopが入っているPCを洗い出す。端末管理ツールのソフト一覧を使います。ない会社は、社員に申告を求めます。Windowsの「設定」の「アプリ」の一覧にも、版が出ます(編集部の補足)
  2. 7.2.8以前は、7.2.9以降へ更新する。10月13日時点のGitHubの最新の安定版は7.3.1です。入手は公式の配布元(desktop.telegram.org)から。ストアやLinuxのパッケージで入れたPCは、版が上がったかを別に確かめます(編集部の補足)
  3. 業務で使う会社は、PCのロック用のパスコードを設定してもらう。Telegramの公式のFAQに、「設定」の「プライバシーとセキュリティ」で設定できると書かれています。発見者側の解説は、パスコードは盗みを防がないが、盗まれたデータを使えなくする、と書いています(Telegramの案内ではありません)
  4. 業務で使っていない会社は、入っているPCの扱いを決める。許可しないアプリならアンインストールし、許可するなら更新を条件にします。Telegramを使うこと自体の良し悪しは、この記事では扱いません
  5. 乗っ取られたかもしれない社員には、Telegramの「設定」の「デバイス」(か「プライバシーとセキュリティ」の「アクティブセッション」)を開いてもらう。身に覚えのない端末があれば、終了します。公式のFAQは盗難のときの手順として載せていますが、同じ画面です

5の確認は、攻撃を受けた痕跡が一覧に出る保証はありません。上の「書かれていないこと」のとおり、確かめた資料に出方の記載はないためです。

発見者側の解説は、更新のほかに、Telegramの設定で「ファイルごとに保存先を確認する」にすること、グループへ追加できる相手を連絡先だけにすることを挙げています。こちらも、Telegramの案内や、編集部が効果を確かめたものではありません。

資産の台帳に版を残すときは、次のテンプレを使えます。

よくある質問

Qリンクを開かなければ、乗っ取られませんか?

ACVSSの攻撃条件は「利用者の関与が必要」で、発見者の解説も、利用者が細工したリンクを開くことを条件にしています。ただし、どのリンクが細工されているかは見分けにくいため、版の更新が先です。

QMacやLinuxのTelegram Desktopも対象ですか?

ACVEとNVDの記載は、OSを限っていません。発見者がWindowsで確かめたと書いています。MacとLinuxが対象かどうかは、確かめた資料からは分かりません。

Q悪用されていますか?

ACVE・NVD・GitHubのアドバイザリに、悪用の記載はありません。CISAの評価(SSVC)は、公開された概念実証(poc)ありで、悪用が確認された脆弱性のカタログ(KEV)には載っていません。2026年10月13日時点で、Telegram自身の案内もありません。

QスマホのTelegramも更新が必要ですか?

ACVEの対象は、PC用のTelegram Desktopだけです。スマホ版は、確かめた資料に出てきません。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月13日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします