Anthropicは2026年10月6日、サイバーセキュリティー業務向けの認証制度「Cyber Verification Program(CVP)」の拡大を発表しました。従来のCVPとProject Glasswingを統合し、業務範囲に応じた3階層を設けます。利用する組織は、モデルへのアクセスだけでなく、実施する業務とデータ保持の条件を確認する必要があります。
防御と侵入テストで利用条件が分かれる
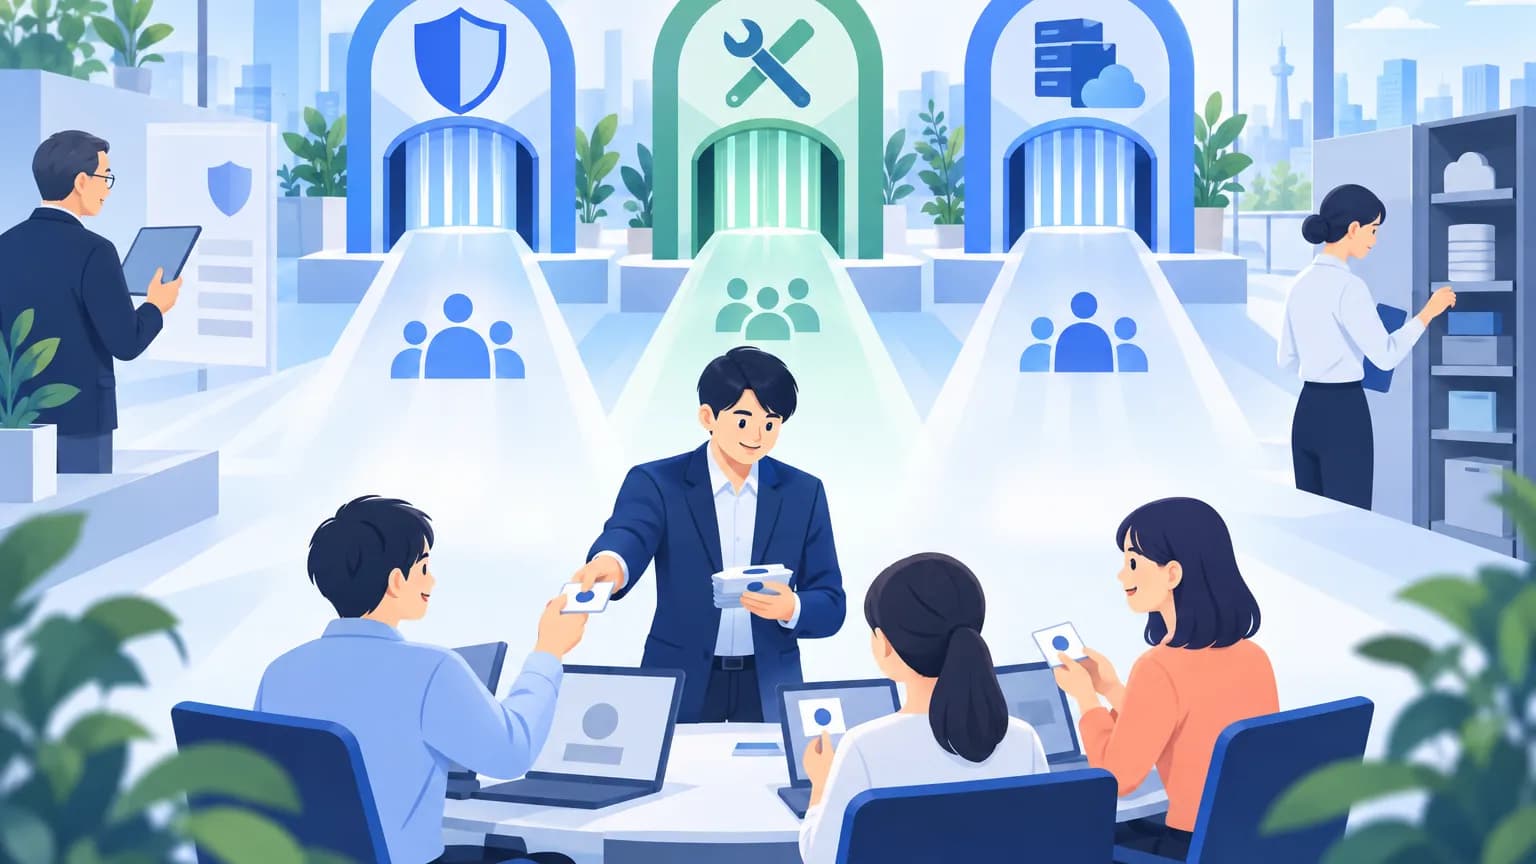
3階層には、それぞれ認証要件と安全管理措置が設けられます。申請者は全員が認証を受け、希望する階層で必要な安全管理措置を証明します。
「Defense Access」は、セキュリティー監視を担うSOC業務、インシデント対応、脆弱性分析などの防御業務向けです。企業、大学、行政機関のセキュリティーチームに加え、オープンソースソフトウェア(OSS)の保守担当者や、脆弱性報告の実績がある個人研究者も対象です。申請への回答は数日以内を目指しますが、確約ではありません。
「Red Team Access」は、防御業務に加え、許可された侵入テストや、攻撃者の立場で防御を検証するレッドチーム活動向けです。攻撃的なテストは許可を得たシステムに限られます。ランサムウェアの展開など、危害や大規模障害につながる行為は、この階層でも遮断されます。対象は現在、組織のみです。審査は数週間を想定し、要件を満たす組織は審査中、Defense Accessに登録されます。
「Specialized Access」は、電力網など人命や市場に影響するシステムの許可済みテスト向けです。サイバー関連の遮断が最も少ない一方、認証済みの一部組織に限られます。現在は米政府と協力して各組織を詳細に審査しています。
全階層でClaude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1を提供し、今後の新モデルも提供する方針です。
データ保持は原則必要、既存参加者には移行条件
CVP参加組織には、サイバー悪用を監視するため、原則としてデータ保持を求めます。業務上の利用資格と、社内のデータ保存ルールを分けて確認することが重要です。
Anthropicは、安全対策「Enterprise Frontier Safeguards(EFS)」を2026年秋の後半に提供する予定です。同社は、データ非保持のプライバシーと強固な安全対策を両立すると説明しています。提供後は、適格組織が自ら管理するクラウド基盤にデータを保存することを認める予定です。
EFS提供までの例外として、Claude Fable 5.1またはClaude Mythos 5.1にデータ非保持でアクセスできる組織は、CVPでもデータ非保持を利用できます。すべての参加組織に認められる例外ではありません。
既存CVP会員は従来モデルの設定を維持し、更新版の3モデルへのアクセスは自動審査されます。ただし、管理者による個別ワークスペースへのモデル割り当てが必要です。Project Glasswing参加組織はSpecialized Accessへ移行し、現在のモデルについて再承認は不要です。
提供先はClaude Platform、Google CloudのVertex AI、Microsoft Foundryです。Amazon BedrockではEFSの利用資格を持つ顧客に限定されます。日本での提供は発表には書かれていません。
影響する会社・しない会社
- 影響する: CVPを使う、または申請を検討するセキュリティーチーム。防御業務だけか、許可済みの侵入テストも行うかで、申請する階層と審査期間が分かれます。
- 影響する: 既存CVP会員とProject Glasswing参加組織。設定の維持や再承認不要の条件はありますが、モデルの割り当てや移行先を確認する必要があります。
- 影響する: Amazon BedrockでCVPを利用したい会社。EFSの利用資格が提供条件です。
- 影響しない: 個人研究者には、現在のRed Team Accessは適用されません。ただし、脆弱性報告実績がある場合はDefense Accessの対象です。
- 影響しない: CVPやProject Glasswingを利用しない会社への変更は、発表には書かれていません。
情シスが今日やること
- セキュリティー責任者と、申請前に業務範囲を整理してください。防御業務、許可済み侵入テスト、重要システムのテストを分け、侵入テストでは対象システムの実施許可を確認します。
- Claudeの管理者に、現在利用できるモデルと各ワークスペースへの割り当て状況の確認を依頼してください。具体的な管理画面の名称や操作経路は発表には書かれていません。新モデルの業務利用前に、対象チームへ割り当てが済んでいるかを確かめます。
- 情報セキュリティー担当と法務担当に、原則データ保持という条件を共有してください。申請前に社内規程と照合し、非保持の例外を使う場合は、対象モデルと現在のアクセス条件を確認します。
- 調達・クラウド管理担当に、利用する提供先と資格条件を確認してもらってください。日本での提供条件は別途確認し、Amazon Bedrockを使う場合はEFSの利用資格も確認します。
- 申請担当者を決め、利用開始予定から審査期間を見込んでください。Defense Accessは数日以内の回答を目指し、Red Team Accessは数週間を想定しています。回答日やEFSの提供日は確定期限として扱わず、利用予定のチームへ共有します。