GitHubの脆弱性情報データベースに、Distributionの取得内容の検証不備「CVE-2026-85747」が掲載されています。資料に公表日の記載はありません。内容を識別する値である「ダイジェスト」を指定しても、別のマニフェストを受け入れる恐れがあり、取得処理を使うアプリやプロキシの確認が必要です。
指定した値と取得した本文を照合しない
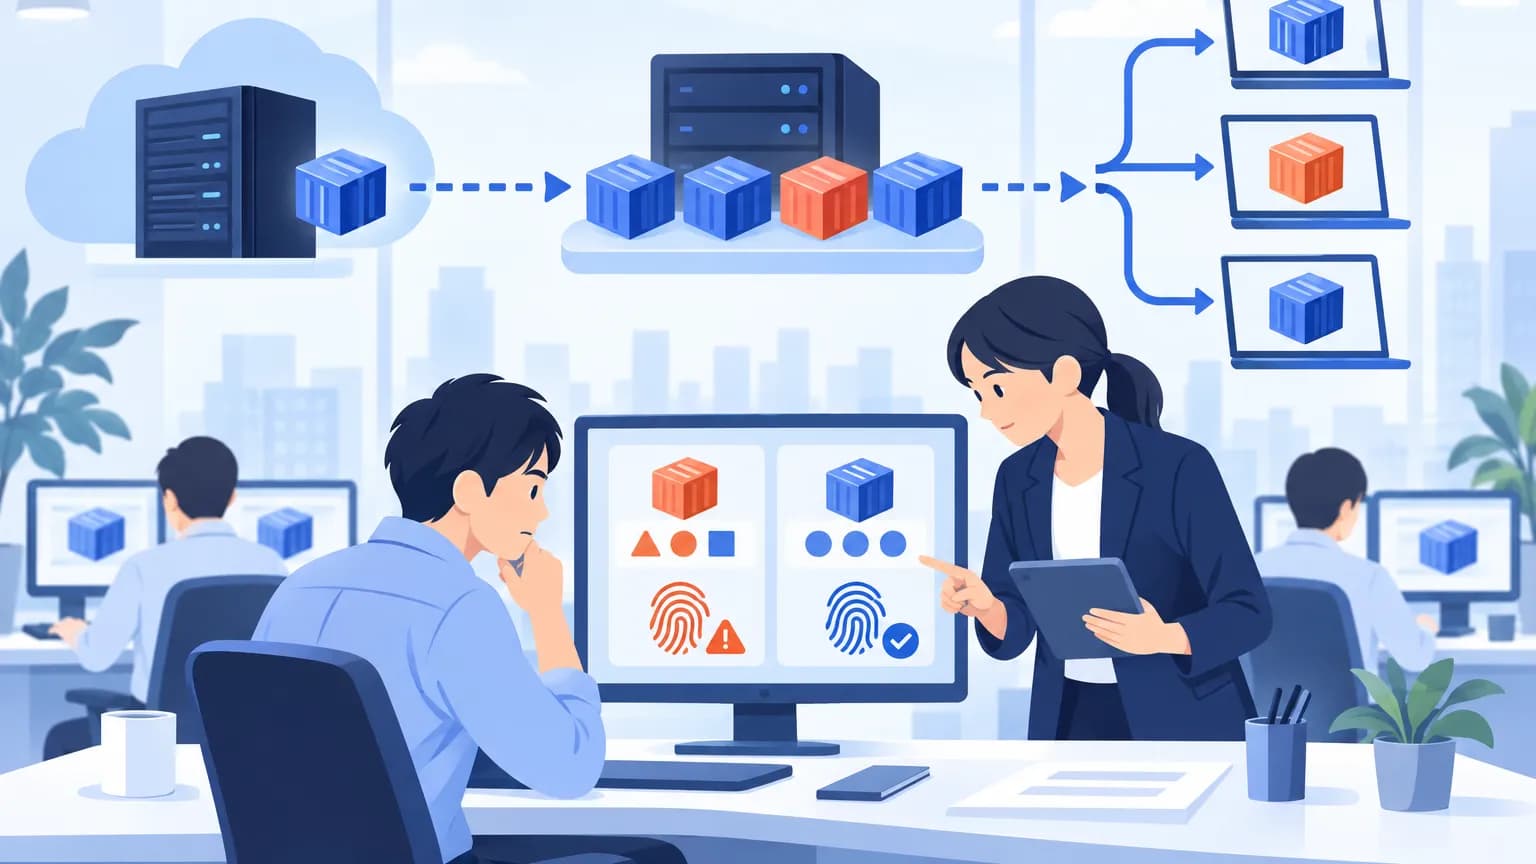
問題があるのは、コンテナイメージの構成情報である「マニフェスト」をレジストリから取得するクライアント処理です。取得した本文からハッシュ値を計算せず、要求したダイジェストと一致するかを検証しません。
応答にはダイジェストを示すヘッダーがありますが、これはサーバー側が申告した値です。本文から再計算した結果ではないため、ヘッダーを受け取るだけでは、取得内容が指定どおりかを確かめられません。GitHubの掲載情報では、攻撃者がダイジェスト指定とは異なるマニフェストを受け入れさせられるとしています。
悪用には、攻撃者が接続先レジストリを支配するか、TLSによる通信保護を破るなど、通信に介入できる立場が必要です。レジストリが通常要求するもの以外の認証は不要とされています。誰でも任意の環境を直ちに攻撃できるという条件ではありません。
プロキシの保存内容と対象版の確認も必要
同梱のプルスループロキシにも影響があります。これは、上流から取得した内容を保存し、利用者へ配信する仕組みです。取得したマニフェストを再検証せずにローカルへ保存するため、改ざんされた内容がキャッシュされ、後続の利用者にも配信されるとされています。
掲載された実証コードの出力は、v2.8.3+incompatibleでの検証回避を示しています。ただし、資料には影響する版の全範囲や修正版、回避策の記載がありません。この版だけが対象だと判断したり、別の版なら安全だと判断したりする根拠にはできません。
日本での提供状況や地域別の影響範囲は、発表には書かれていません。今回の対象は、地域ではなく、該当する取得処理を使っているかという条件で確認する必要があります。
影響する会社・しない会社
- 影響する: 該当の取得処理を使い、ダイジェストによって内容の完全性を保証しているアプリを運用する会社。許可したダイジェストを検査するイメージのポリシー制御や、開発・配信を自動化するCI/CDツールが影響例に挙がっています。
- 影響する: Distribution同梱のプルスループロキシを利用する会社。取得時だけでなく、保存済みの内容を後続の利用者に配信する経路も確認対象です。
- 影響しない: 該当の取得処理も同梱プロキシも利用していない会社は、資料で示された影響対象には当たりません。ただし、製品名や版番号だけで対象外と判断できる一覧は、発表には書かれていません。
情シスが今日やること
- まず開発・基盤担当へ、CVE番号と対象処理を共有します。利用ソフトの依存関係一覧とレジストリ接続設定で、Distributionの利用有無、版、接続先、プロキシ経由の有無を確認してもらいます。資料には製品別の管理画面や確認コマンドはないため、特定の画面だけで確認が済むとは考えないでください。
- 次に、イメージの利用許可設定とCI/CDの設定を担当者と確認します。ダイジェスト指定を安全性の根拠にしている箇所について、取得本文の検証がどこで行われるかを調べ、確認できないものは未確認として記録します。
- プロキシを使っている場合は、取得元と配信先を基盤担当に整理してもらいます。問題のある内容が保存された場合に、どの利用者へ配信され得るかを確認します。キャッシュを消せば解決するとは、資料からは判断できません。
- 次の更新判断の前に、GitHubの掲載情報で対象版と修正版の追記を確認します。今日の確認結果は、利用箇所、版、検証方法、未確認点に分けて管理し、開発・基盤担当と次回の確認日を決めてください。