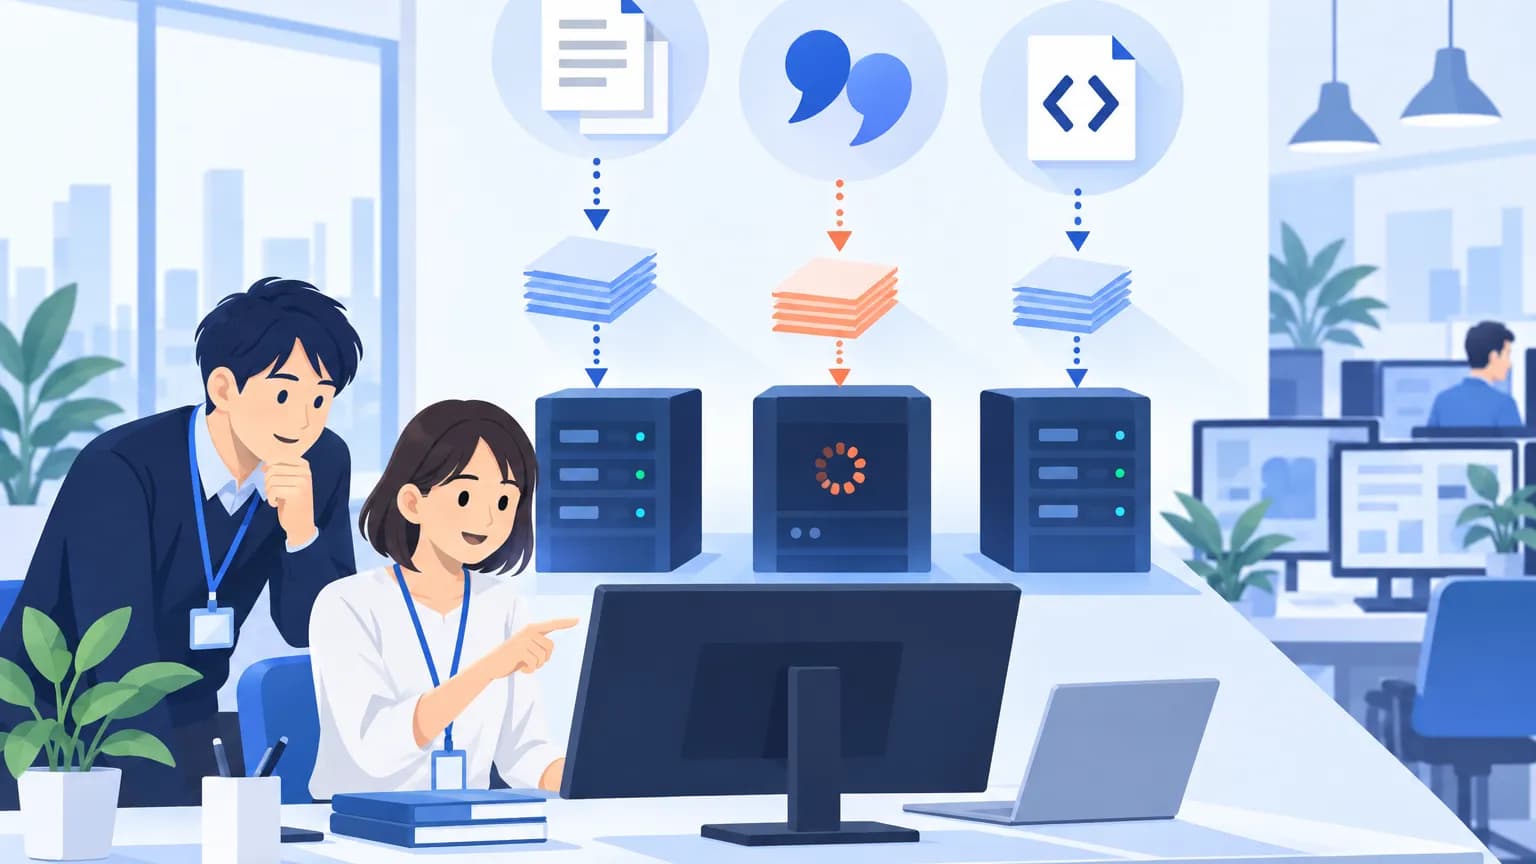
Wizは2026年10月20日、Google Cloud Platform(GCP)の請求アカウントを悪用する攻撃の分析を公表しました。調査した複数の侵入事例では、攻撃者が被害企業に大規模言語モデル(LLM)の無断利用費を負担させていました。Wizによると、侵入後24〜48時間でGemini APIの無断利用料が数万〜数十万ドルに達しています。
偽ログインで認証情報を盗み、請求権限を奪う
攻撃の入口は、Google検索の広告でした。攻撃者は「google cloud」「gcp」などの検索語で広告を出し、Google Sitesを経由して偽のGoogleログインページへ誘導していました。
偽サイトでは、認証情報に加え、多要素認証(MFA)のコードも盗んでいました。その後、正規の認証画面に転送して再ログインを求める一方、自動化されたフィッシングキットが盗んだ情報で直ちにGCPへ侵入していました。今回の事例は、MFAコードを入力したことだけでは、正規のログインだったと判断できないことを示しています。
侵入後は、利用の少ない既存プロジェクトでGemini APIを有効化していました。Gemini APIキーを持つサービスアカウントも作成し、高い権限を与えていたといいます。
Google Adsは報告を受けて、不正広告キャンペーンを削除する措置を講じました。また、Googleは不審なログインを検知し、利用者に警告メールを送っていました。
社内の利用状況だけでは追えない請求も
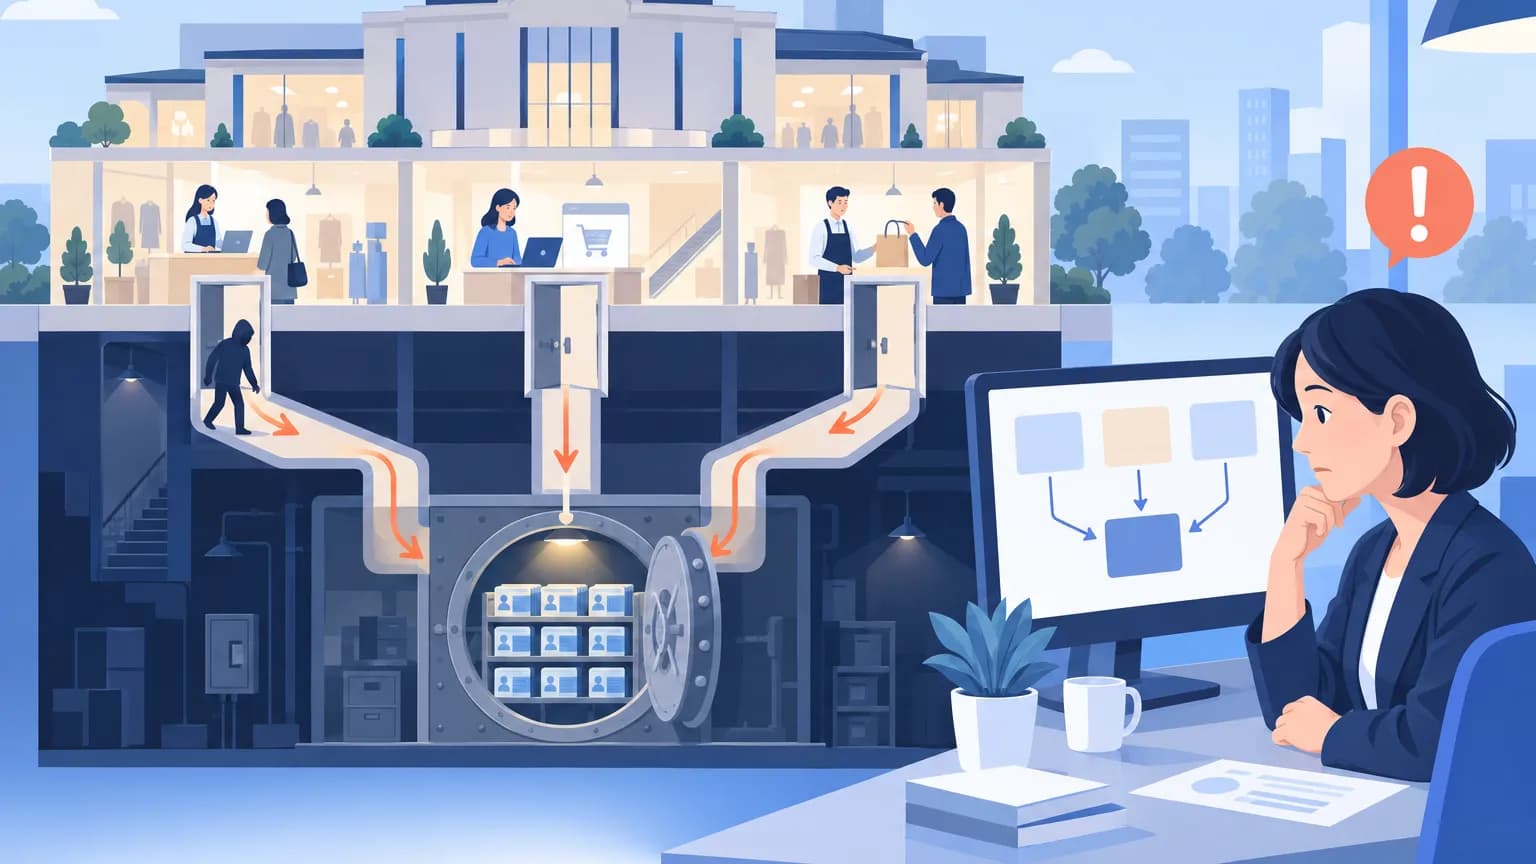
攻撃者は、アクセス権を管理するIAMのメンバーを企業ドメインに制限する組織ポリシーを削除していました。外部のGmailアカウントを被害企業の請求アカウントに追加し、侵害済みの利用者や外部アカウントに請求管理者などの権限を付与していました。
さらに、自ら管理する外部GCPプロジェクトを、被害企業の請求アカウントに接続していました。この外部プロジェクトで入力されたプロンプトやモデル出力は、被害企業の内部監査ログでは見えなかったといいます。社内プロジェクトの利用記録だけでなく、請求先に何が接続されているかも確認する必要があります。
既存の社内請求管理者を閲覧専用に降格し、不正な接続の解除を妨げる動きもありました。侵入後の攻撃には、被害企業の本社所在国に位置するIPアドレスが使われていました。
なお、今回の発表は攻撃の分析です。日本での提供は発表には書かれていません。
影響する会社・しない会社
- 影響する: GCPの請求アカウントを管理する会社です。自社で予定したGemini APIの利用だけでなく、外部アカウントや外部プロジェクトの接続も点検対象になります。
- 影響する: 利用の少ない既存GCPプロジェクトを持つ会社です。今回の事例では、そうしたプロジェクトでGemini APIが有効化されていました。
- 影響しない: GCPの請求アカウントを利用していない会社は、今回報告された請求アカウント悪用の直接の確認対象ではありません。ただし、他サービスへの同種の攻撃の有無は、この発表では判断できません。
情シスが今日やること
以下は、Wizの確認推奨事項を基にした社内点検の手順です。発表に対応期限は示されていませんが、短時間で利用料が膨らんだ事例を踏まえ、まず今日の確認対象にしてください。
- 請求担当者と、利用料と権限を照合する。 GCPの請求アカウントで、API利用料の急増、見覚えのない外部プロジェクトの接続、請求管理者の追加や権限低下を確認します。不審な項目は、クラウド管理者と経理担当者に共有してください。
- GCP IAMで社外アカウントを調べる。 Gmailなど社外ドメインの利用者や、見覚えのないサービスアカウントを確認します。GCP監査ログでは、組織ポリシーと請求管理者の権限変更を調べ、変更を承認した担当者に照合します。
- 既存プロジェクトのAPI利用を確認する。 利用の少ないプロジェクトも含め、予期しないGemini APIの有効化や認証情報の作成がないか点検します。予定外の利用は、そのプロジェクトの管理担当者に確認してください。
- ログイン記録と警告を突き合わせる。 Google Workspaceのログで、不審なログインや異常な再認証を確認します。対象の利用者には、Googleからの警告メールと、検索広告経由でログインした心当たりを確認してください。本社と同じ国のIPアドレスだからという理由だけで、確認対象から外さないことが重要です。