GitHubの脆弱性情報データベースに、containerdのコンテナ実行の連携機能であるCRI実装の脆弱性「CVE-2026-95837」が掲載されています。対象は、保存したコンテナの状態を戻す「CRIチェックポイント復元」を有効にしたLinux環境で、復元時に保護設定が回避されるおそれがあります。公表日は資料では確認できません。
復元後の権限と、状態報告の内容が食い違う
問題があるのは、コンテナを作成するCreateContainer APIを使った復元経路です。復元元には、チェックポイントアーカイブや、注釈付きのOCI形式のコンテナイメージが使われます。
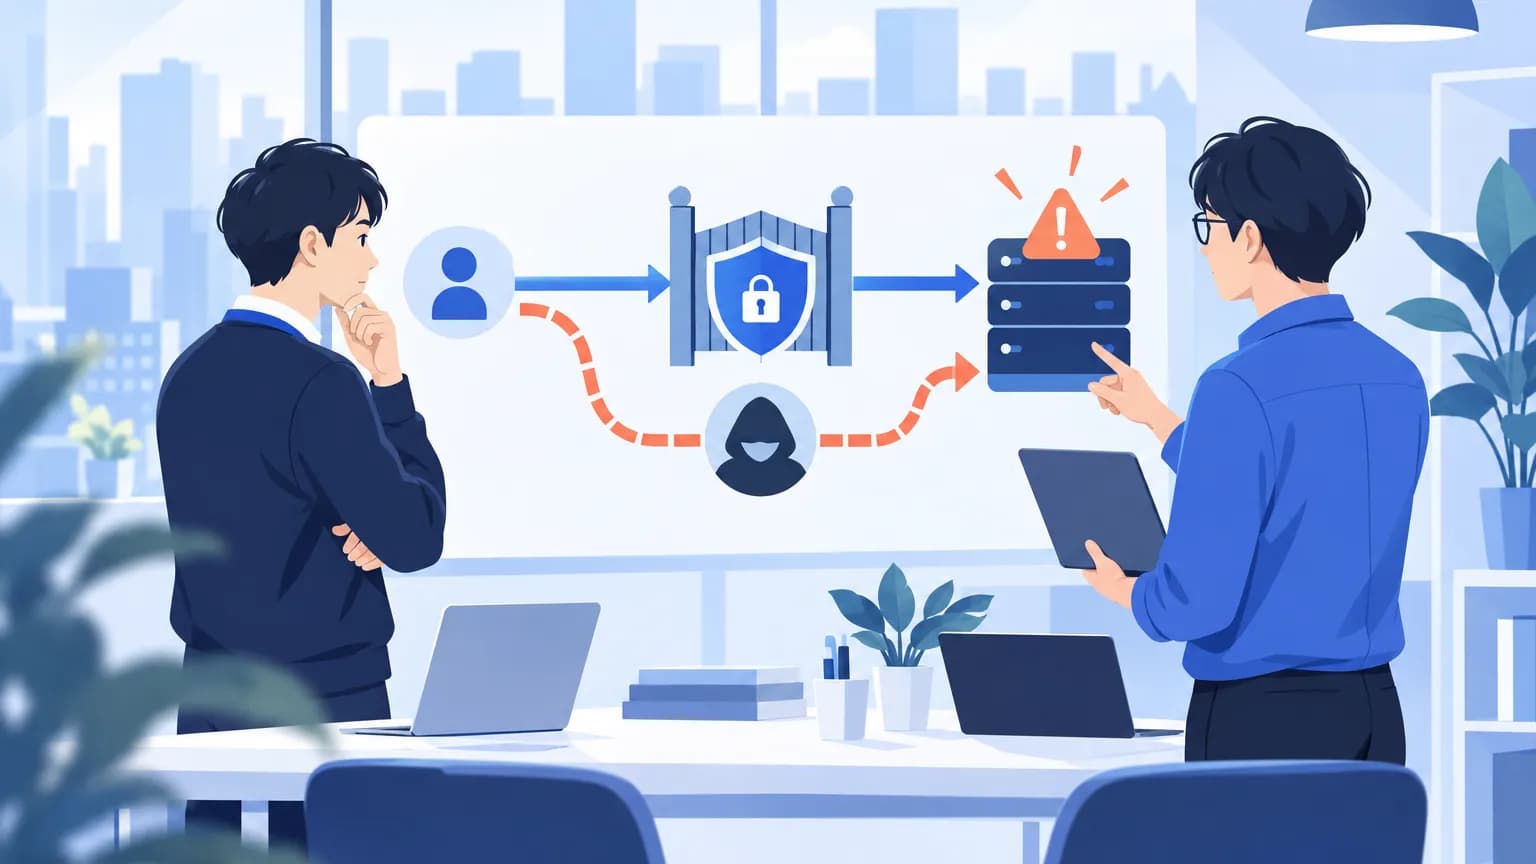
containerd側によると、復元を担うCRIUは、復元先で要求された設定ではなく、保存済みの認証情報や保護状態を復元します。そのため、信頼できないチェックポイントを使うと、復元先で設定した保護が効かなくなるおそれがあります。
攻撃には、細工したチェックポイントイメージでコンテナを実行できる権限が必要です。containerd側は、攻撃者が全ケーパビリティ、つまり権限に関わる機能を持つrootとしてプロセスを実行できると説明しています。また、システム呼び出しを制限するseccompフィルターが適用されない場合もあります。
確認を難しくするのが状態報告です。CRIの報告には実際の復元状態ではなく、要求された設定が反映されます。報告上の設定だけを見ても、実際の権限との相違を見落とすおそれがあります。
対処済み版でも、復元機能の再有効化には注意
containerd 2.2.7と2.3.4は、このAPI経由の復元を既定で無効にして対処しました。2.4.0では、このAPI経由の復元機能を削除しています。勧告は、対処済みバージョンへの更新を求めています。
ただし、2.2.7と2.3.4で新設定により復元機能を再有効化すると、脆弱性は残るとしています。更新済みという記録だけでなく、復元機能を再び有効にしていないかも確認が必要です。日本での提供は発表には書かれていません。
また、信頼できないチェックポイントから復元した稼働中コンテナは、停止・削除して作り直すよう求めています。該当する場合は、ソフトウェアの更新だけで対応を終わらせないことが重要です。
影響する会社・しない会社
- 影響する: Linux環境でcontainerdのCRIチェックポイント復元を有効にしている会社です。コンテナ作成権限を持つ利用者と、復元元の信頼性を確認する必要があります。
- 影響する: 2.2.7または2.3.4への更新後、新設定で対象の復元機能を再有効化している会社です。既定の無効化による対処が維持されているとは扱えません。
- 影響しない: CRIチェックポイント復元を使わない利用者は、今回の脆弱性の影響を受けないとされています。
情シスが今日やること
- 運用担当者に、版と復元機能の利用状況を確認します。 管理台帳と実環境の設定を照合し、Linux環境か、CRIチェックポイント復元を有効にしているかを記録してください。管理画面の名称や設定項目の場所は発表には書かれていません。CRIの状態報告だけで安全と判断しないよう、確認担当者にも伝えます。
- 更新作業を決める前に、対処済み版と設定を確認します。 2.2.7、2.3.4、2.4.0での対処の違いを運用担当者に共有します。2.2.7と2.3.4では、更新後の確認項目に復元機能の再有効化の有無を加えてください。
- 復元済みコンテナを調べ、再作成の段取りを決めます。 信頼できないチェックポイントから復元した稼働中コンテナがあれば、サービス担当者に停止・削除・再作成が必要なことを伝え、実施日時を合意します。更新完了の報告とは別に、再作成の完了も確認してください。
- 更新までの間の制限を、権限とイメージの両面で決めます。 未修正版には、このAPI経由の復元を無効にする設定がありません。コンテナ作成権限を信頼できる利用者に限定し、イメージの配布元であるレジストリを検証します。作成要求を審査するAdmission Controllerで、チェックポイント入りイメージを拒否する回避策も運用担当者と検討してください。