2026年10月15日、GitHub Advisory DatabaseでPodmanの脆弱性「CVE-2026-94603」が公開されました。コンテナの隔離設定が利用者の指定どおりに適用されず、配布されたチェックポイント側の権限設定が使われる問題です。対象環境では、修正版への更新と、取得するイメージの確認が必要です。
権限を落とす指定も無視される
問題は、Podman 4.4.0で加わった、チェックポイントをOCIレジストリ経由で配布する機能に関係します。OCIレジストリは、コンテナイメージの配布先です。配布したチェックポイントは、コンテナを実行するコマンドのpodman runで実行する仕組みでした。
Podman側によると、チェックポイントはコンテナの隔離設定も制御できます。その実行時には、利用者が指定したコンテナ作成設定が、通知なく無視されます。
具体的には、権限を落とすための--cap-drop=ALLも無視されます。代わりにチェックポイント内の権限設定が使われ、その設定には全権限が含まれる可能性があります。実行時に制限を指定しただけでは、意図した隔離を確保できない点が重要です。
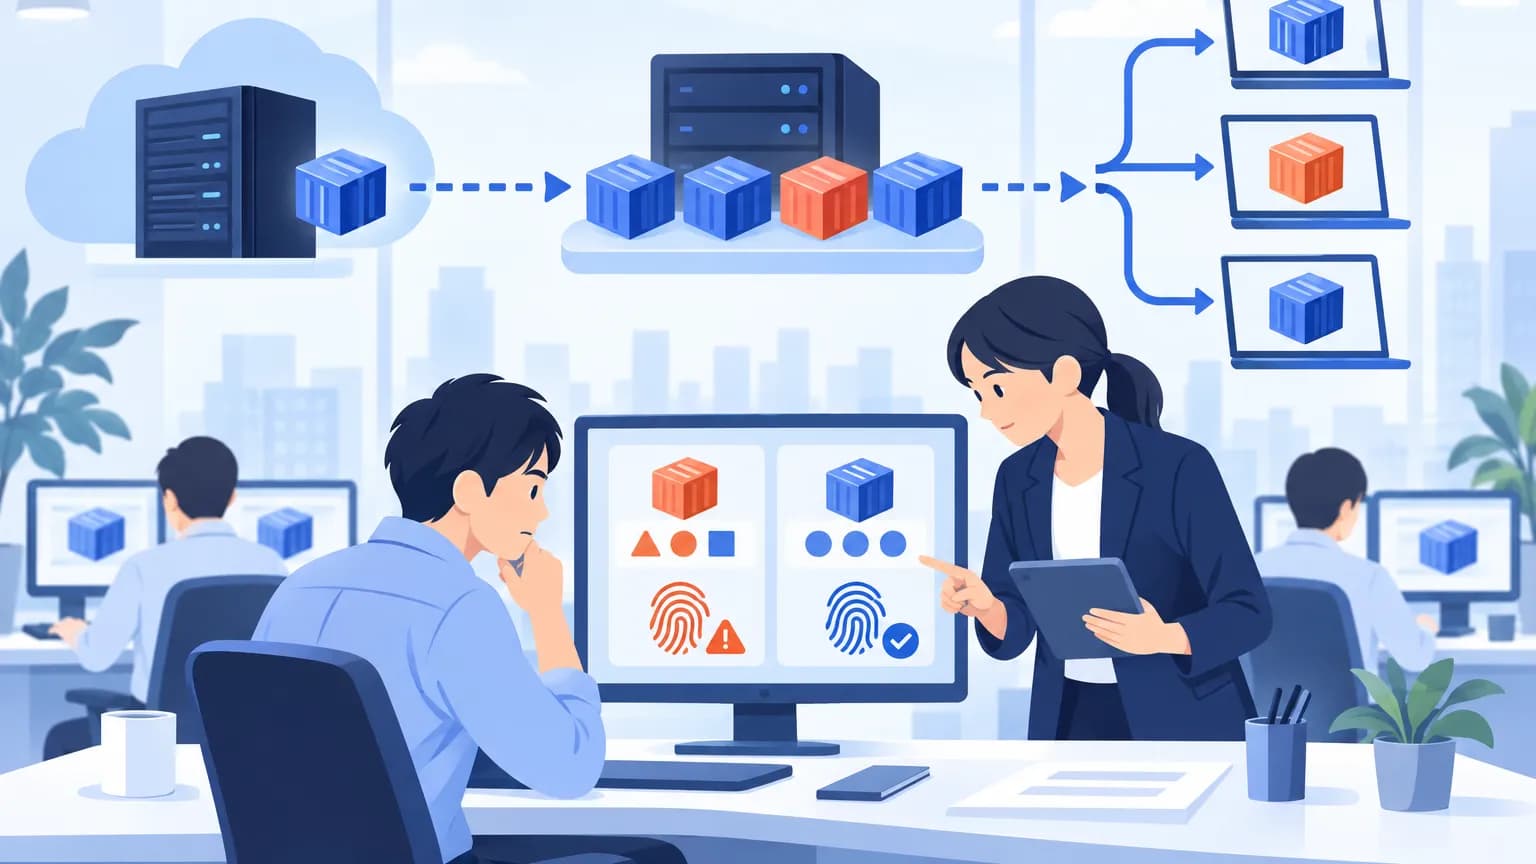
チェックポイントかどうかの判定に使われる注釈は、io.podman.annotations.checkpoint.runtime.nameです。この注釈があるイメージは、チェックポイントとして扱われます。
修正版では実行機能を削除
影響するバージョンは、Podman 4.4.0以上5.8.8未満と、6.0.0以上6.1.3未満です。5系の修正版は5.8.8、6系の修正版は6.1.3です。
修正では、podman runでチェックポイントを実行する機能が削除されました。この方法でチェックポイントを実行している部署は、脆弱性への対処だけでなく、更新後の作業手順も確認する必要があります。
更新までの回避策として、Podman側は、取得するイメージの判定用注釈を調べ、該当する注釈があれば拒否するよう案内しています。ただし、注釈の検査と拒否を自動実行する機能は、現時点ではありません。自動で遮断される前提にはできません。
日本での提供は発表には書かれていません。脆弱性の対象確認は、記載されたバージョンと実行方式を基に進めてください。
影響する会社・しない会社
- 影響する: Podman 4.4.0以上5.8.8未満、または6.0.0以上6.1.3未満を、rootlessではない方式で利用している会社です。取得するイメージと、チェックポイントの実行手順を確認する対象になります。
- 影響しない: root権限を使わずに実行するrootlessコンテナの利用環境です。Podman側は、チェックポイント・復元に対応していないため影響しないとしています。
- 影響しない: 修正版のPodman 5.8.8、6.1.3を利用している環境です。ただし、修正で削除された実行機能を業務で使っていた場合は、手順の見直しが必要です。
情シスが今日やること
- 開発・運用担当に利用状況を確認する。 今日中を目安に、Podmanの利用先、導入バージョン、rootlessかどうかを一覧にしてください。対象版の有無と実行方式を分けて記録すると、更新対象を整理できます。
- 更新前にチェックポイントの使い方を確認する。
podman runでチェックポイントを実行する手順があるか、担当者に確認してください。該当する場合は、修正版でその機能が削除されることを伝え、更新後の手順を調整します。
- 対象環境の更新担当と実施日を決める。 5系は5.8.8、6系は6.1.3を修正版として照合してください。4系を含む対象環境は、修正版への移行方針を担当者と確認します。発表には更新期限は書かれていないため、社内の対応期限を決めて共有してください。
- 更新までのイメージ受け入れ手順を決める。 取得するイメージの注釈を誰が確認するかを決め、
io.podman.annotations.checkpoint.runtime.nameがあれば拒否する運用を開発・運用担当へ伝えてください。自動検査・拒否機能はないため、確認担当が不明なままにしないことが重要です。