NICTは2026年10月13日、公開アプリの解析情報を悪用する攻撃に注意喚起しました。アプリそのものに脆弱性がなくても、接続先サーバの脆弱性が悪用されると情報が漏れる恐れがあります。自社アプリの安全性を確認する際は、アプリだけでなく、接続先の認証やデータへのアクセス制御も点検する必要があります。
アプリの解析情報がサーバへの攻撃に使われる
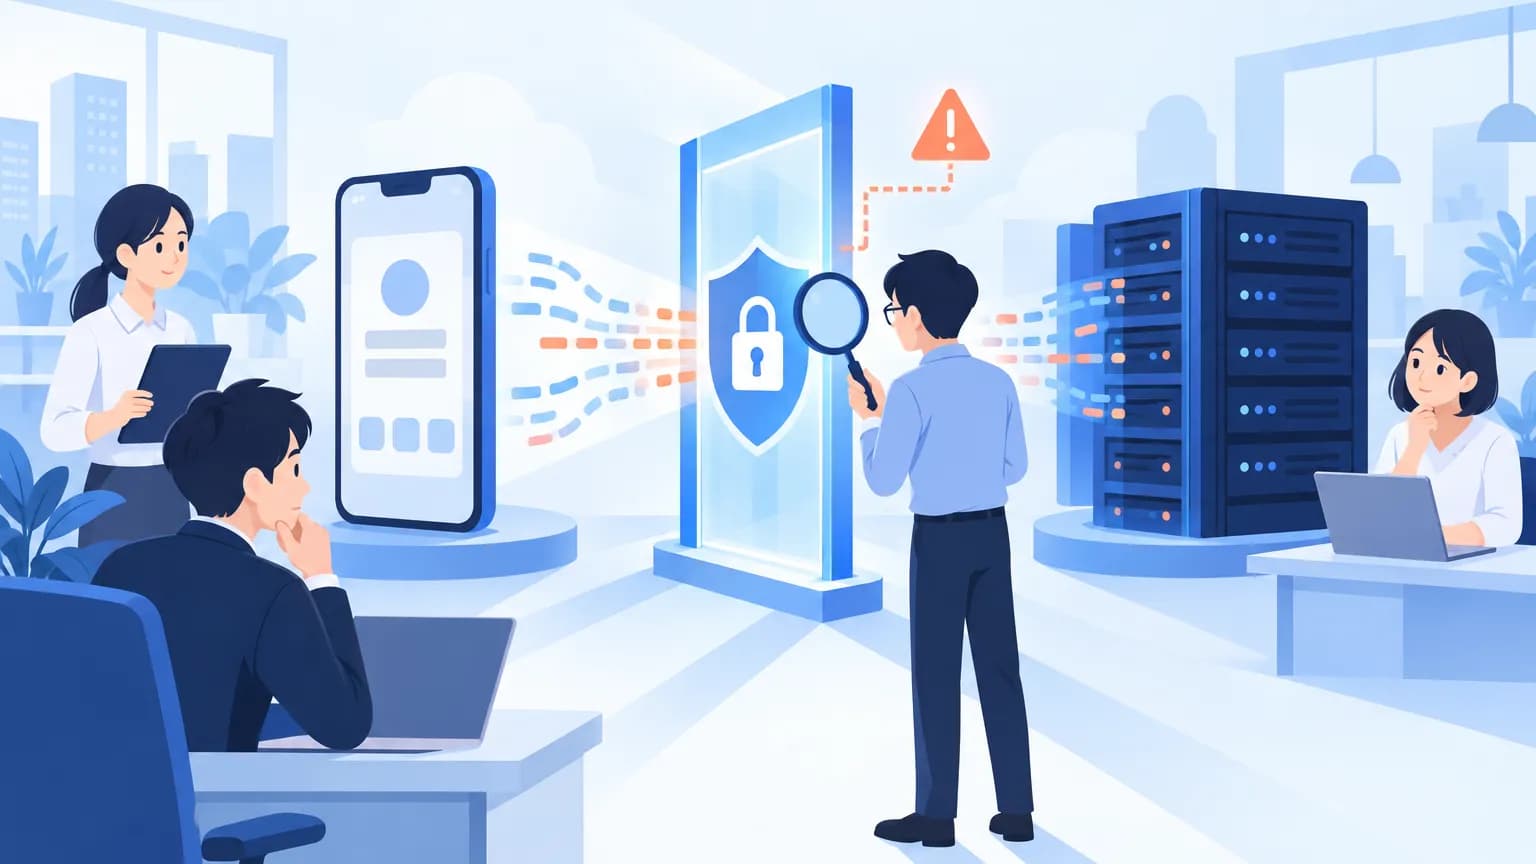
NICTが確認したのは、公開Androidアプリの解析情報を悪用する「A2B攻撃」です。総務省によると、攻撃者は解析で得たサーバの接続先や通信の仕組みを使い、接続先サーバの脆弱性を狙います。
総務省は2026年10月9日、不正アクセスによる情報漏えいの防止を呼びかけました。大量の個人情報を扱う事業者などで、データの窃取が相次いでいるとしています。
今回の注意喚起で重要なのは、アプリに脆弱性がないことと、サービス全体が安全であることを分けて考える点です。アプリ側の点検だけでは、サーバ側の弱点を見落とす可能性があります。総務省は、同様の問題がiOSアプリやWebサービスでも起こり得るとしています。
アプリ側の制御だけに頼らない
総務省は、アプリ利用者側から届く通信を、信頼できるとは限らない前提で扱うよう求めています。アプリ側の制御だけに頼らず、サーバ側で認証・認可を行うことが対策の柱です。
認証は利用者が誰かを確かめること、認可はその利用者にどの操作やデータへのアクセスを許すかを判断することです。点検では、この二つを分けて確認する必要があります。総務省は、サーバ側で入力値を検証する重要性も指摘しました。
NICTは、認証・認可の不備につながる脆弱性と、不正なデータベース操作を可能にする脆弱性の点検を推奨しています。あわせて、アクセスログなどを調べ、侵害の有無を確認するよう求めました。予防のための設定確認と、すでに不正アクセスを受けていないかの調査を並行して進めることが重要です。
影響する会社・しない会社
- 影響する: 公開Androidアプリと、その接続先サーバを運用する会社です。NICTが確認した攻撃は、公開アプリの解析情報を使ってサーバ側を狙います。
- 影響する: iOSアプリやWebサービスを運用する会社も点検対象です。総務省は、同様の問題が起こり得るとしています。大量の個人情報を扱う事業者などでは、データ窃取が相次いでいる点も踏まえた確認が必要です。
- 影響しない: と断定できる製品、版、会社規模などの条件は、発表には書かれていません。Androidアプリを提供していないことや、アプリに脆弱性が見つかっていないことだけでは、対象外と判断できません。
情シスが今日やること
以下は、注意喚起を受けて社内で進める確認手順です。今日、担当者と確認対象を決め、問題が見つかった場合は暫定対策を早急に検討してください。
- アプリと接続先の対応を確認する。 自社の公開Androidアプリ、iOSアプリ、Webサービスについて、開発・運用担当者に接続先サーバと管理担当者の一覧を求めます。アプリ側とサーバ側で担当が分かれている場合は、双方に今回の注意喚起を共有してください。
- サーバ側の認証・認可を点検する。 サーバのアクセス制御設定と、認証・認可を行う処理を開発・運用担当者と確認します。アプリ側の制御だけで操作を制限していないか、利用者ごとのデータへのアクセス権をサーバ側で確認しているかを点検項目にします。特定の管理画面名や操作経路は、発表には書かれていません。
- 入力値の検証とデータベース操作を確認する。 サーバ側で入力値を検証する処理と、データベースを操作する処理の点検を依頼します。認証・認可の不備や、不正なデータベース操作につながる脆弱性の有無について、確認結果と未確認の箇所を分けて報告してもらいます。
- アクセスログを調べ、必要な制限を急ぐ。 サーバのアクセスログなど、侵害の有無を確認できる記録を運用担当者と調査します。問題が見つかった場合は、サービス責任者に状況を共有し、不要なアクセスの制限などの暫定策を早急に検討・実施してください。恒久対策の担当者と対応予定も、その場で決めて記録します。