Googleは2026年10月22日、AIがツールなどを使って作業するエージェントの実行基盤「Agent Compute Engine」と、統制機能の拡充を発表しました。実行環境の分離に加え、他社クラウドや端末で動くエージェントも管理対象に広げる方針です。多くはプレビュー提供の予定であり、情シスは利用を前提にする前に、認証情報・通信・費用をどこで管理するかを整理する必要があります。
実行環境の分離と、データを残す範囲を分けて確認
Agent Compute Engineは、今後数カ月以内にプレビュー提供される予定です。Googleによると、既にGeminiの業務用エージェントを支えていますが、これを一般向けの提供開始と混同しないことが大切です。
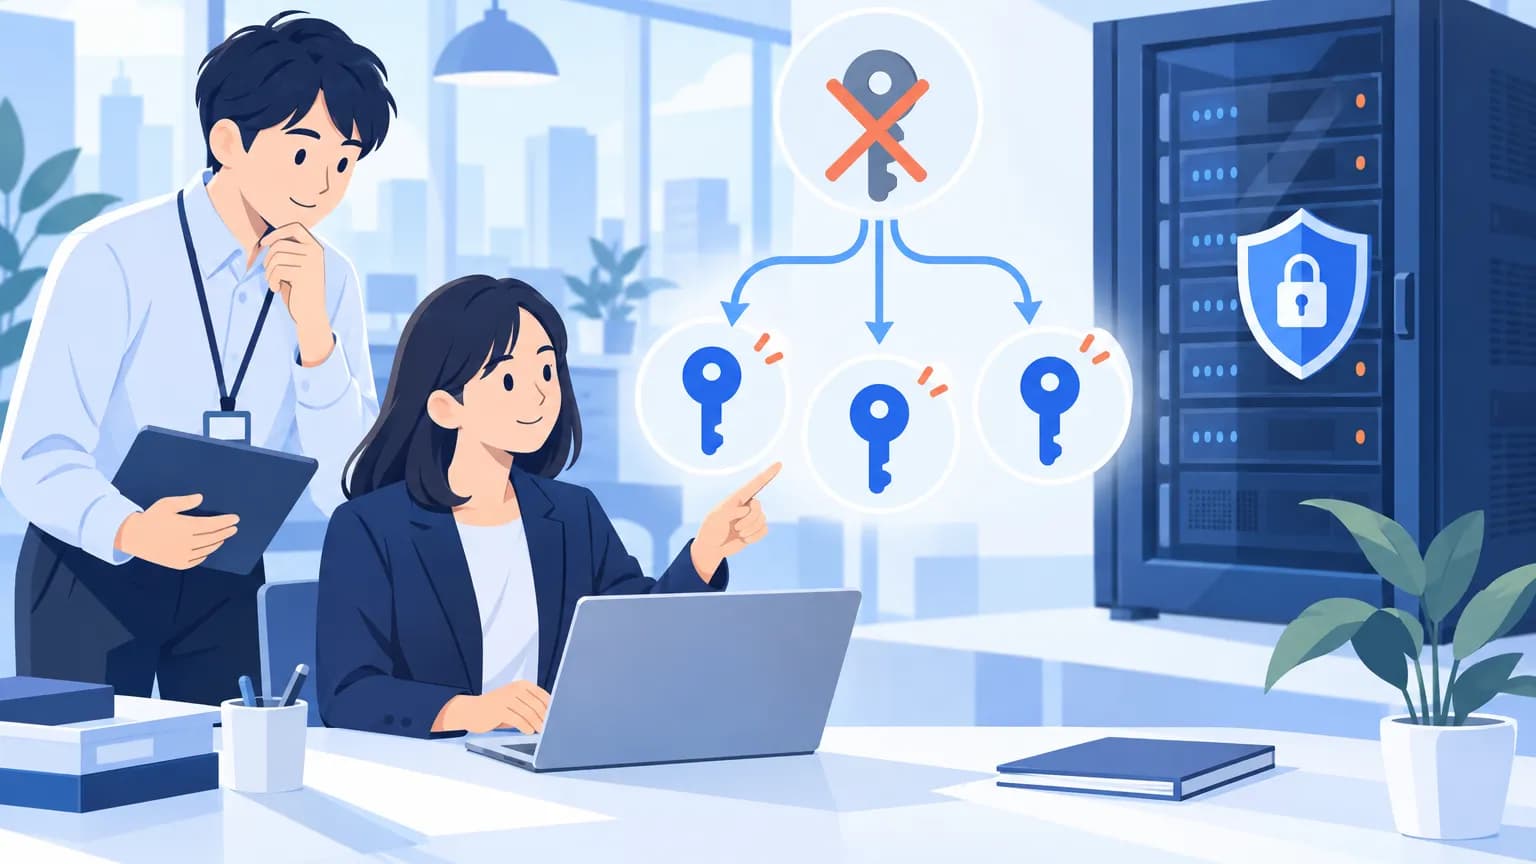
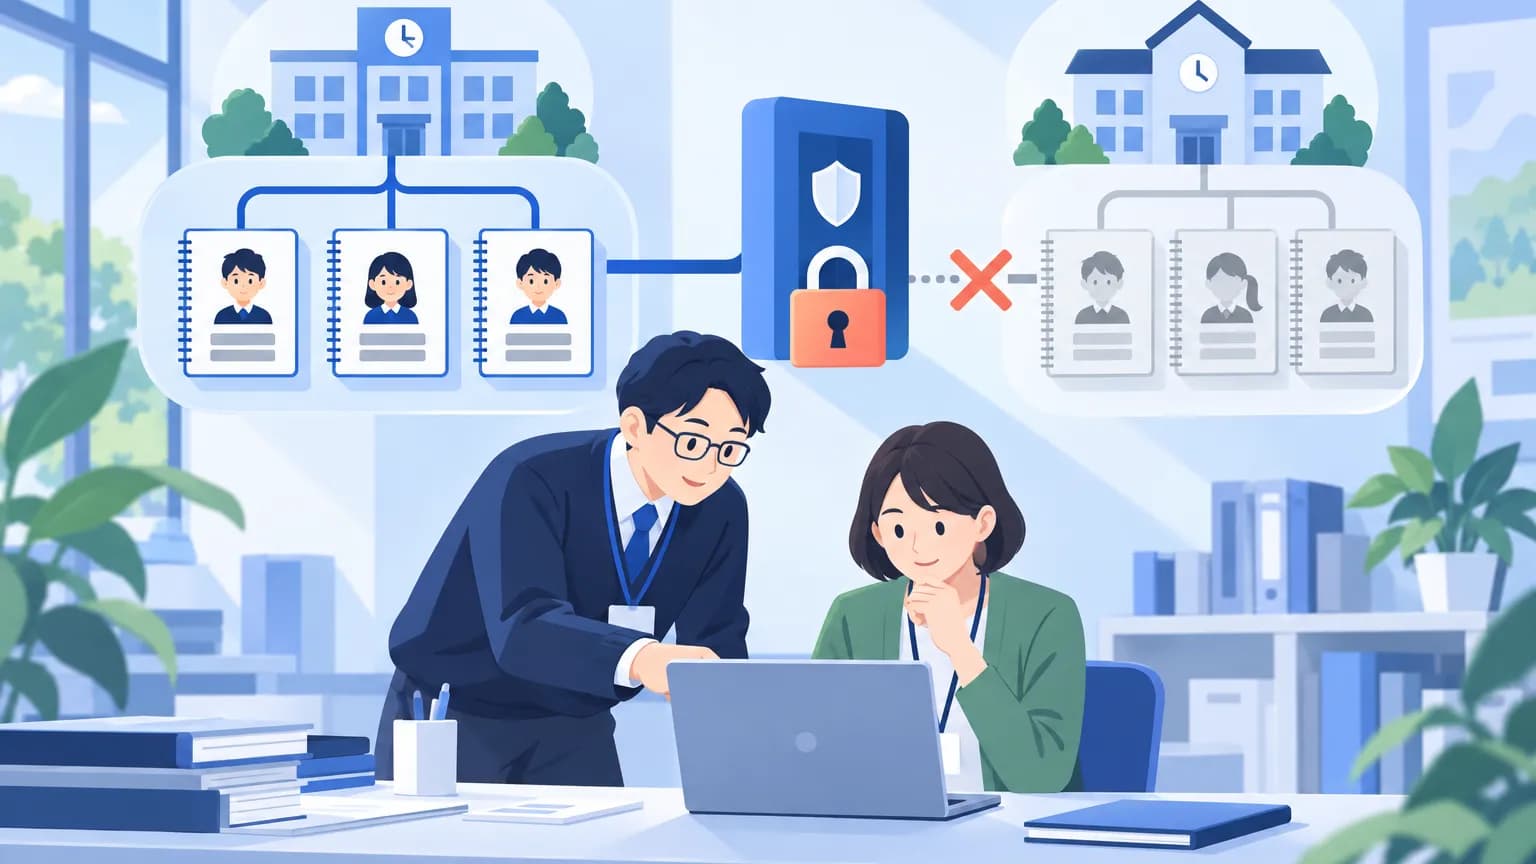
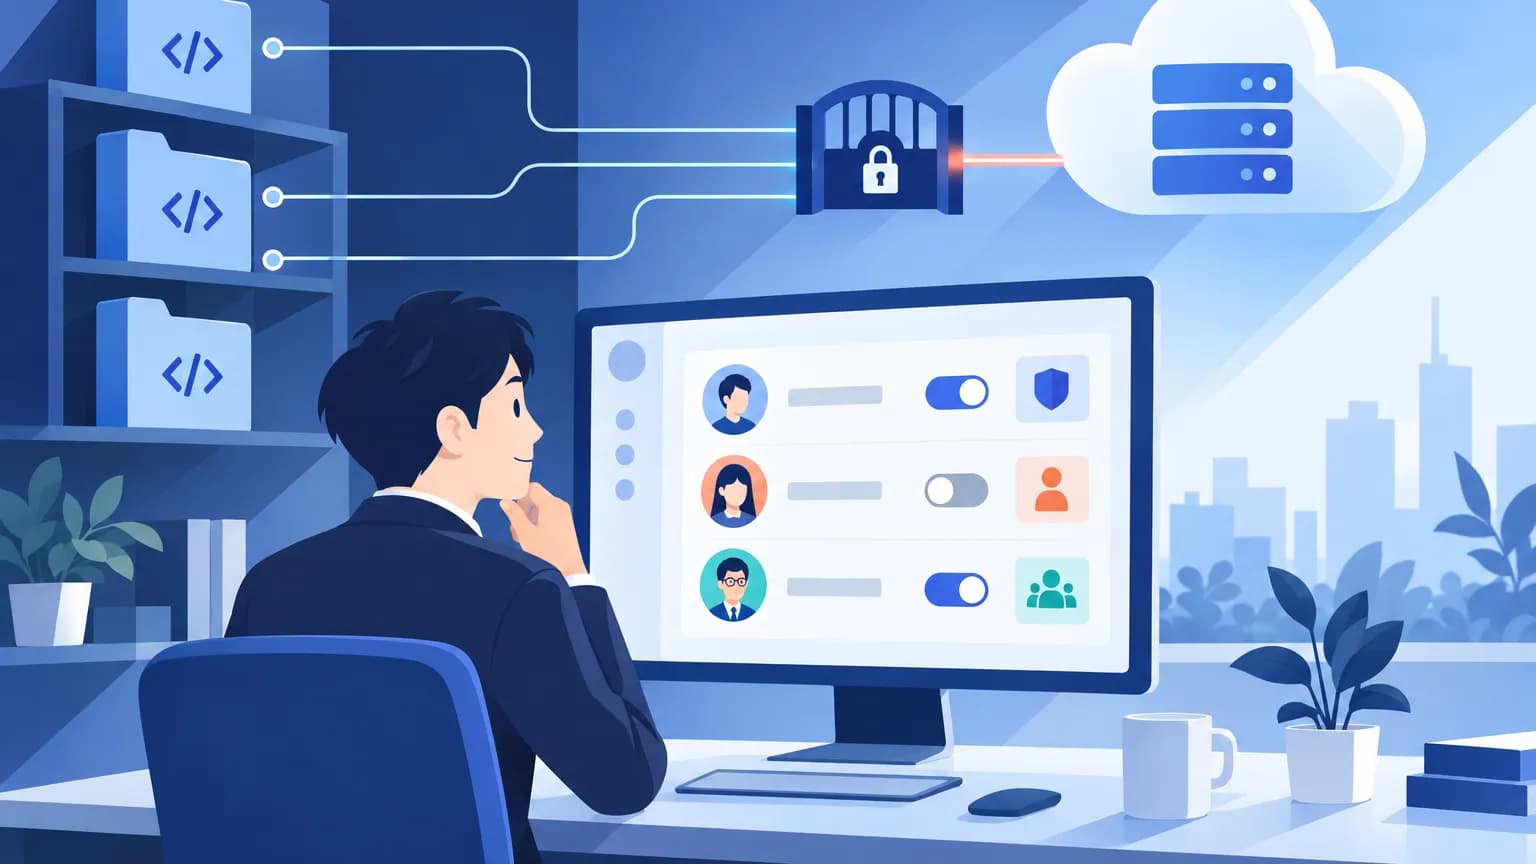
Googleの説明では、各エージェントにハードウェアで分離した専用のmicroVMという小型の仮想実行環境を割り当てます。隔離された実行領域であるサンドボックス内には、ユーザー認証情報やAPIキーを保持しません。microVMの全通信は、外部のプロキシという通信の仲介機構を通します。
一方、各microVMには専用のHyperdiskを備え、作業環境や文脈を永続化します。待機中は一時停止し、保存した状態から再開できるとしています。「認証情報を内部に保持しない」ことと、「作業データが残らない」ことは別です。導入検討時は、保存する業務データの範囲と、通信先を許可する基準を分けて確認するのがよいでしょう。
Agent Gatewayとの統合では、監視やポリシー、安全性評価に対応するとしています。ただし、社内で必要な制御がどこまで可能かは、個別に確かめる必要があります。
統制の拡大は予定段階、費用管理も提供待ち
Googleは統制対象を、他社クラウド、オンプレミス、端末へ広げると発表しました。Cloud RunやGKEも対象に含みます。他社クラウドやハイブリッド環境向けの統制と、管理対象端末上のローカルエージェント統制は、近くプレビュー提供予定です。端末向けはClaude CodeやAntigravity CLIなどを対象とする予定です。
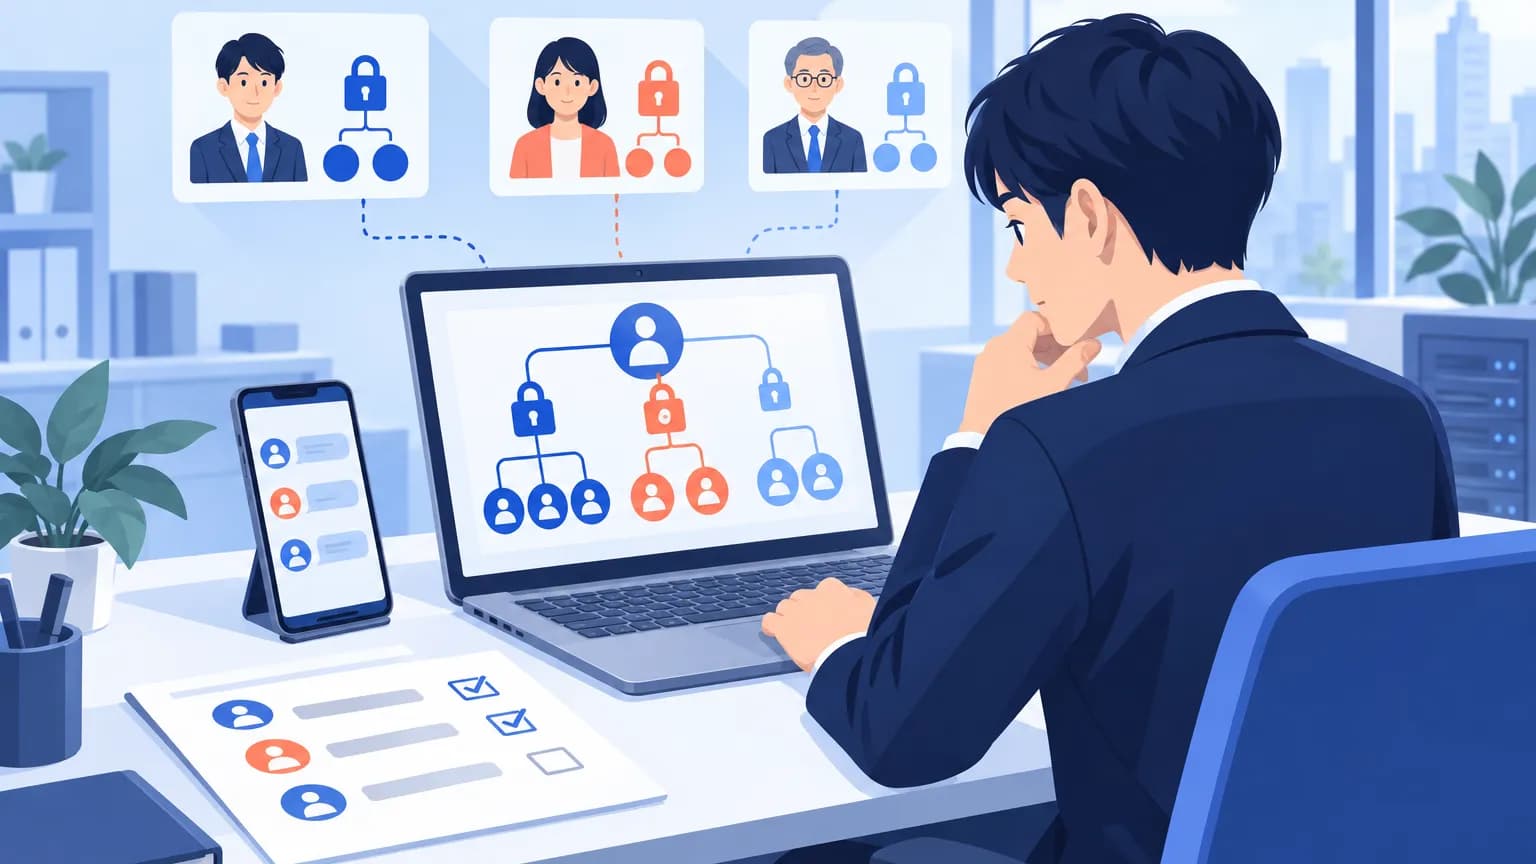
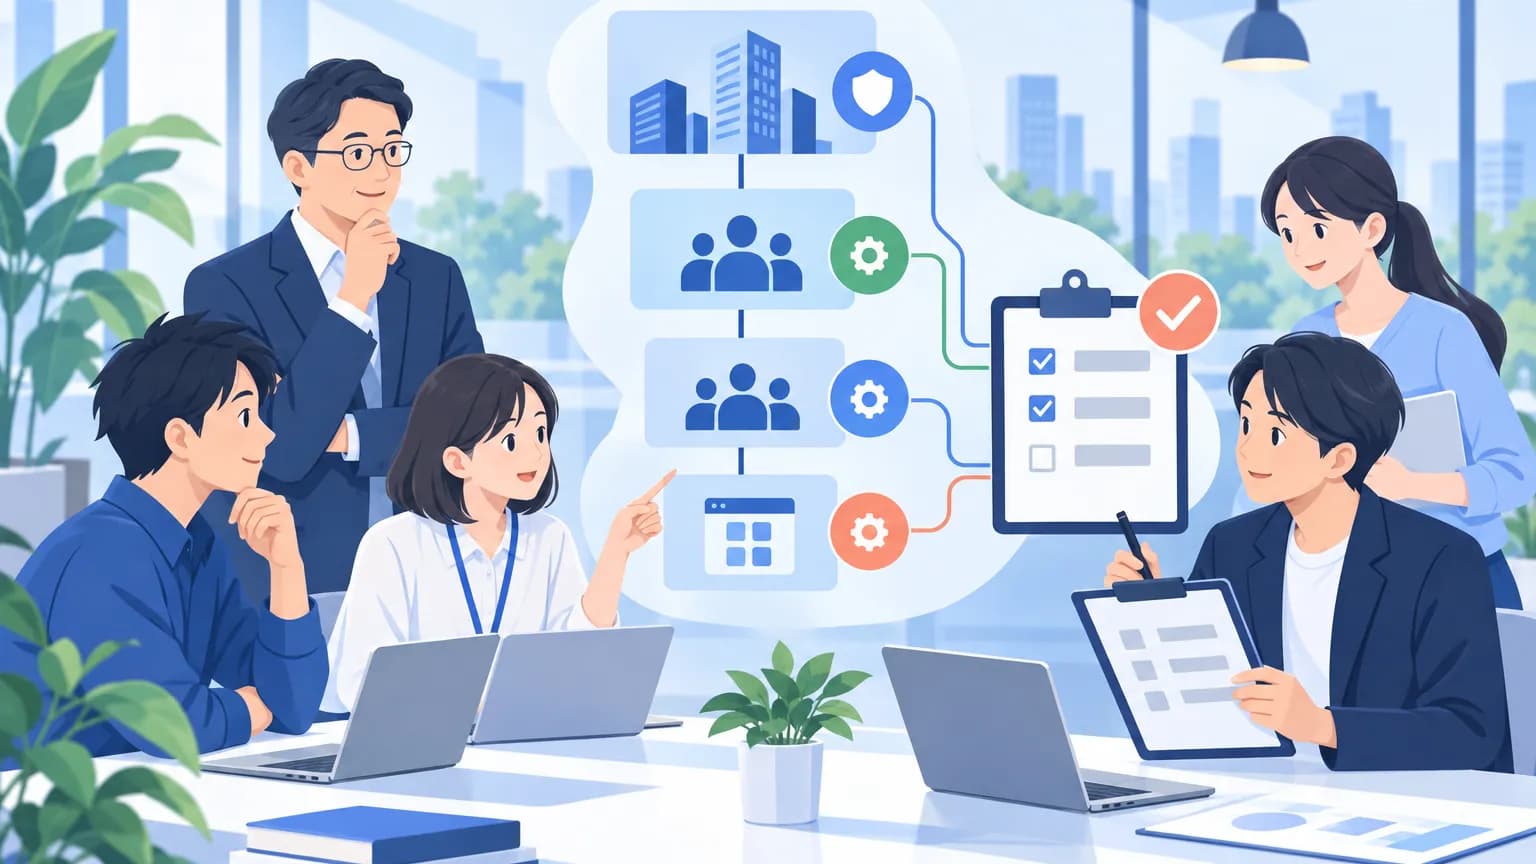
管理の仕組みとして、Agent Registryで承認済みエージェントやツールを一元管理します。Agent Identityは、SPIFFEという識別の仕組みに基づく固有IDを各エージェントへ付与します。モデル呼び出しやツール実行は、監視情報の標準仕様であるOpenTelemetryに準拠した情報で可視化するとしています。
Agent Gatewayのトークン・費用管理は、発表時点の四半期内にプレビュー提供予定です。支出の帰属把握や予算制限が可能になるとしています。要求をどのモデルへ振り分けるかを制御する機能も、同じ時期にプレビュー予定です。費用の上限を設定できる見込みと、現時点で設定できることは分けて扱いましょう。
日本での提供は発表には書かれていません。日本語対応、日本の価格、利用できるリージョンも、今回の資料では確認できません。
影響する会社・しない会社
- 影響する: Cloud RunやGKEでエージェントを動かす会社です。実行基盤だけでなく、承認、識別、監視をどの仕組みに集約するかが検討事項になります。
- 影響する: 他社クラウドやオンプレミス、管理対象端末でエージェントを使う会社です。特にClaude CodeやAntigravity CLIの利用部門は、予定される統制の対象を確認する候補になります。
- 影響しない: 対象の実行環境やエージェントを使わず、導入予定もない会社では、今回の発表を理由にした設定変更は当面の対象になりません。既存契約や設定が自動で変わるかどうかは、発表には書かれていません。