GMO Flatt Securityは2026年10月21日、AI主導の侵入テストサービス「不正アクセス抜き打ちテスト byGMO」を提供開始しました。会社全体を対象に、外部の攻撃者の立場で侵入を試みます。利用者が把握していなかった公開資産も探し出し、承認した範囲で攻撃経路として検証する仕組みです。
ドメインから公開資産を探し、承認範囲で侵入を試す
同社のセキュリティエンジニアが、作業を進めるAIエージェント群を指揮します。同社によると、対象の事前知識を持たずに外部から侵入を試み、個人情報や顧客保有情報の奪取、またはシステムの掌握を目標にします。
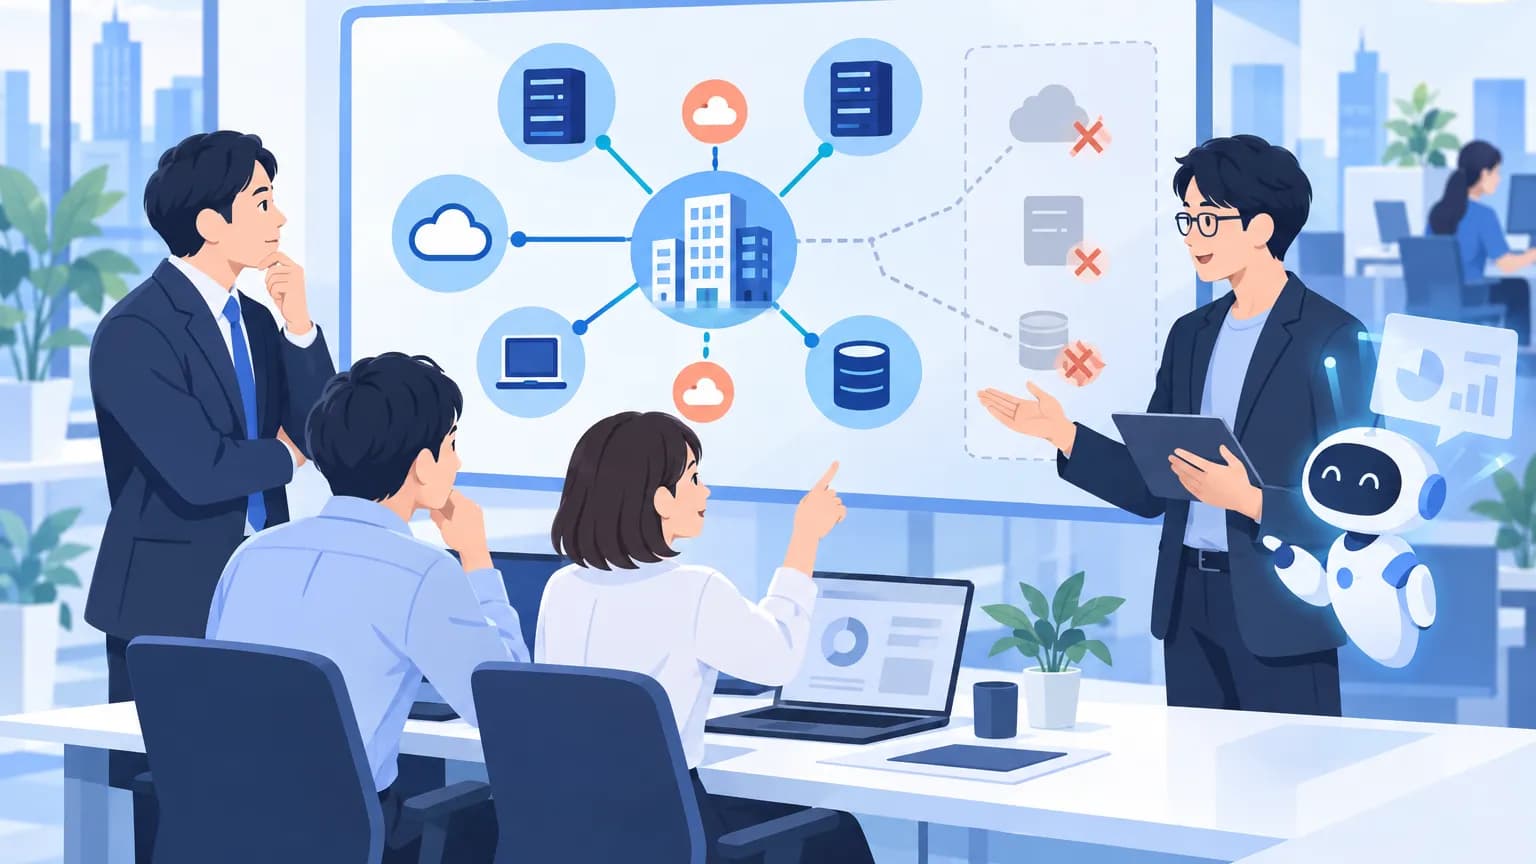
利用者が最初に用意するのは、必ずテスト対象に含めたいドメインの一覧です。これを起点に、インターネット上に公開された資産を探すASMの手法で調査します。見つかった資産は、そのまま全てが攻撃対象になるわけではありません。利用者が除外対象を指定し、承認した範囲でテストします。
同社によると、ネットワーク層からアプリケーション層までを対象とします。既知の脆弱性の悪用だけでなく、新たな脆弱性の発見と悪用も試みます。既に把握しているシステムだけでなく、把握から漏れた資産を含めて侵入経路を調べたい企業が、検討するサービスです。
実施は30日間の中で抜き打ち、重大な状態は速報
テストは30日の実施期間内に、日時を事前通知せずに行います。ただし、対象範囲は利用者が承認するため、「抜き打ち」であっても無断で範囲を広げる仕組みではありません。
重大な不正アクセスにつながる状態を発見した場合は、期間終了前に速報します。報告には、発見した資産、侵入や情報取得の成否、侵入から目的達成までの経路が含まれます。攻撃経路を示すシステム構成図や、実際に取得した情報も報告対象です。
2026年12月31日までの申し込みは、対象規模にかかわらず一律98万円(税抜)です。個別の見積もり手続きは不要としています。定期的にテストする年間プランも提供予定ですが、開始時期や料金は発表には書かれていません。
影響する会社・しない会社
- 影響する: 自社が把握している公開資産だけでなく、未把握の資産から侵入される経路も検証したい会社です。ドメインを起点とした資産探索が、対象を整理する機会になります。
- 影響する: 侵入の成否に加え、情報取得やシステム掌握までの経路を確認したい会社です。報告を受けた後に、どの資産と経路から対処するかを検討できます。
- 影響しない: 利用者が除外対象に指定し、攻撃対象として承認しなかった資産は、このテストの攻撃対象には入りません。ただし、対象外であることと、安全であることは別です。
- 影響しない: 特定サービスの利用者に更新や設定変更を求める発表ではありません。利用できる企業規模や業種の制限は、発表には書かれていません。