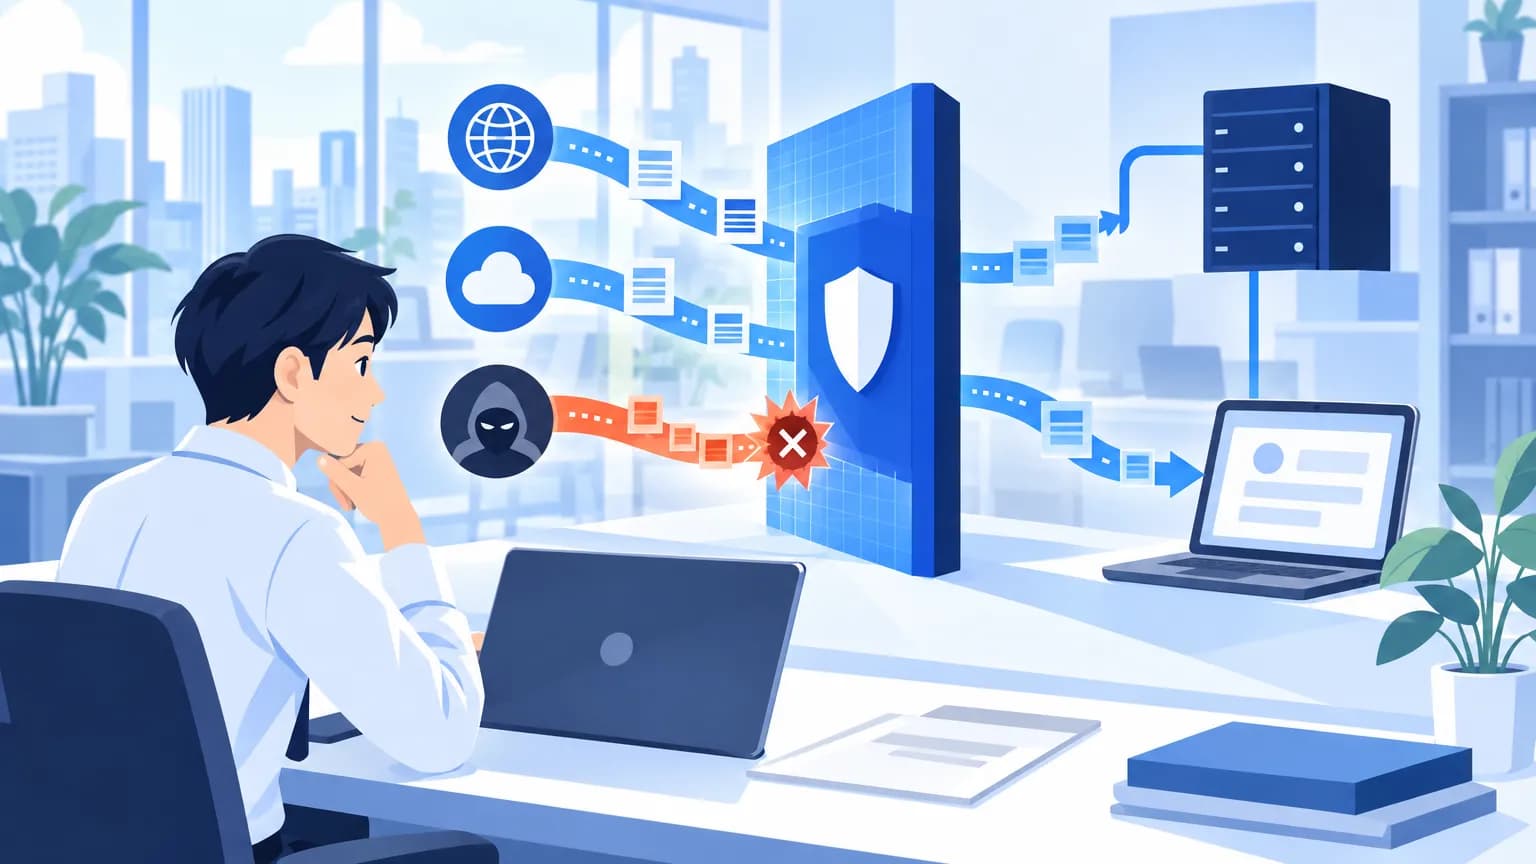
Rapid7は2026年10月20日、2026年第3四半期の脅威動向を公表しました。同社によると、深刻度の高い脆弱性は公開から悪用まで平均3日でした。情シスには、修正の予定を立てるだけでなく、悪用状況や侵入条件に応じて対応順を変える運用が求められます。
悪用の71%は公開後7日以内、認証不要の欠陥も多く
Rapid7が第3四半期に追跡した悪用のうち、71%は脆弱性の公開後7日以内でした。14日以内は80%、30日以内は90%です。これらは同社が追跡した範囲の数値であり、すべての脆弱性が同じ速さで悪用されるという意味ではありません。
新たに悪用された、深刻度がHighまたはCriticalの脆弱性は43件でした。件数は第2四半期から7%減った一方、前年同期からは19%増えています。43件中34件、79%は、認証も利用者の操作も必要ありませんでした。
この結果から、利用者への注意喚起だけで対策を終えないことが重要です。利用者が何かをクリックしなくても成立する攻撃については、対象システムの修正や防御策を別に確認する必要があります。また、平均3日という値は、安全に待てる期間や一律の修正期限を示すものではありません。
AIは攻撃を支援、人間が対象と目的を決定
追跡した脅威報告の8%では、攻撃工程でのAI利用に言及がありました。確認された事例では、人間が攻撃対象と目的を決め、手法の選択や対象の評価、失敗時の対応にAIの支援を使っていました。AIが自律的にすべてを実行していた、という報告ではありません。
Rapid7は、AIの安全対策を回避するため、悪意ある目的を複数のやり取りに分散させる手法も報告しています。また、地下フォーラムでは、RDPと呼ばれる遠隔デスクトップ接続や、ネットワークへのアクセスを売る投稿を41件確認しました。
対策として同社が勧めているのは、悪用確認済みの脆弱性、認証不要の侵入経路、重要業務システムへの優先対応です。即時修正が難しい場合は、代替的な防御策と、どこまで攻撃を検知できるかの評価を求めています。なお、日本での提供時期、日本語対応、価格などの製品提供条件は、今回の発表には書かれていません。
影響する会社・しない会社
- 影響する: 悪用確認済みの脆弱性が残るシステムや、認証なしで攻撃できる侵入経路を持つ会社です。Rapid7が優先対応を勧める条件に当たります。
- 影響する: 重要業務システムの修正をすぐに実施できない会社です。修正予定に加え、代替防御と検知範囲を判断する必要があります。
- 影響しない: 特定の製品・版・地域・企業規模を対象外とする条件は、発表には書かれていません。Rapid7製品を使っていないことだけを理由に、対応不要とは判断しないでください。
情シスが今日やること
発表には、特定製品の管理画面名や修正期限は書かれていません。以下は、報告を受けて自社で進める確認手順の提案です。
- 本日、未修正の対象を一覧にします。 自社のIT資産台帳と、脆弱性管理ツールを使っている場合はその検出結果を照合します。各対象に、製品名・版・管理担当者・修正状況を記録してください。不明な項目は、確認先も決めます。
- 一覧に対応順を付けます。 悪用が確認されているか、認証なしで攻撃される条件があるか、重要業務に関わるかを確認します。深刻度の点数だけで並べず、これらの条件を修正担当者に共有してください。
- 即時修正できない対象は、防御と検知を分けて確認します。 対象システムの設定と監視設定で、使える代替防御策と記録できるログを確認します。委託先が管理している場合は、対策内容・検知範囲・修正見込みの回答を依頼し、回答期限を決めます。
- 業務責任者と修正日を合意します。 停止や変更が必要な対象について、未修正の状態と代替策を業務責任者へ伝えます。今日中に修正できない場合も、次に判断する日時と担当者を記録してください。平均3日を一律の猶予期間にはしない運用にします。