サントリーと取引のある会社は、自社の社員の氏名や連絡先が含まれているかもしれません。サントリーグループが利用する外部クラウドサービスに第三者が不正にアクセスし、ファイルをダウンロードしました。11月1日までに漏えいを確認した個人情報は7種類で、いちばん多いのはグループとパートナー企業等の従業員の約9万人分です。
サントリーホールディングスとサントリービバレッジ&フードが11月2日に発表しました。不正アクセスはすでに遮断され、個人情報が不正に使われた事実は11月2日の時点で確認されていません。
ただ、どのサービスかは書かれていません。提供元で起きたことなのか、ほかの利用企業にも及ぶ型なのかは、今の発表からは判断できません。
同じサービスに、グループの複数の会社のデータがあった
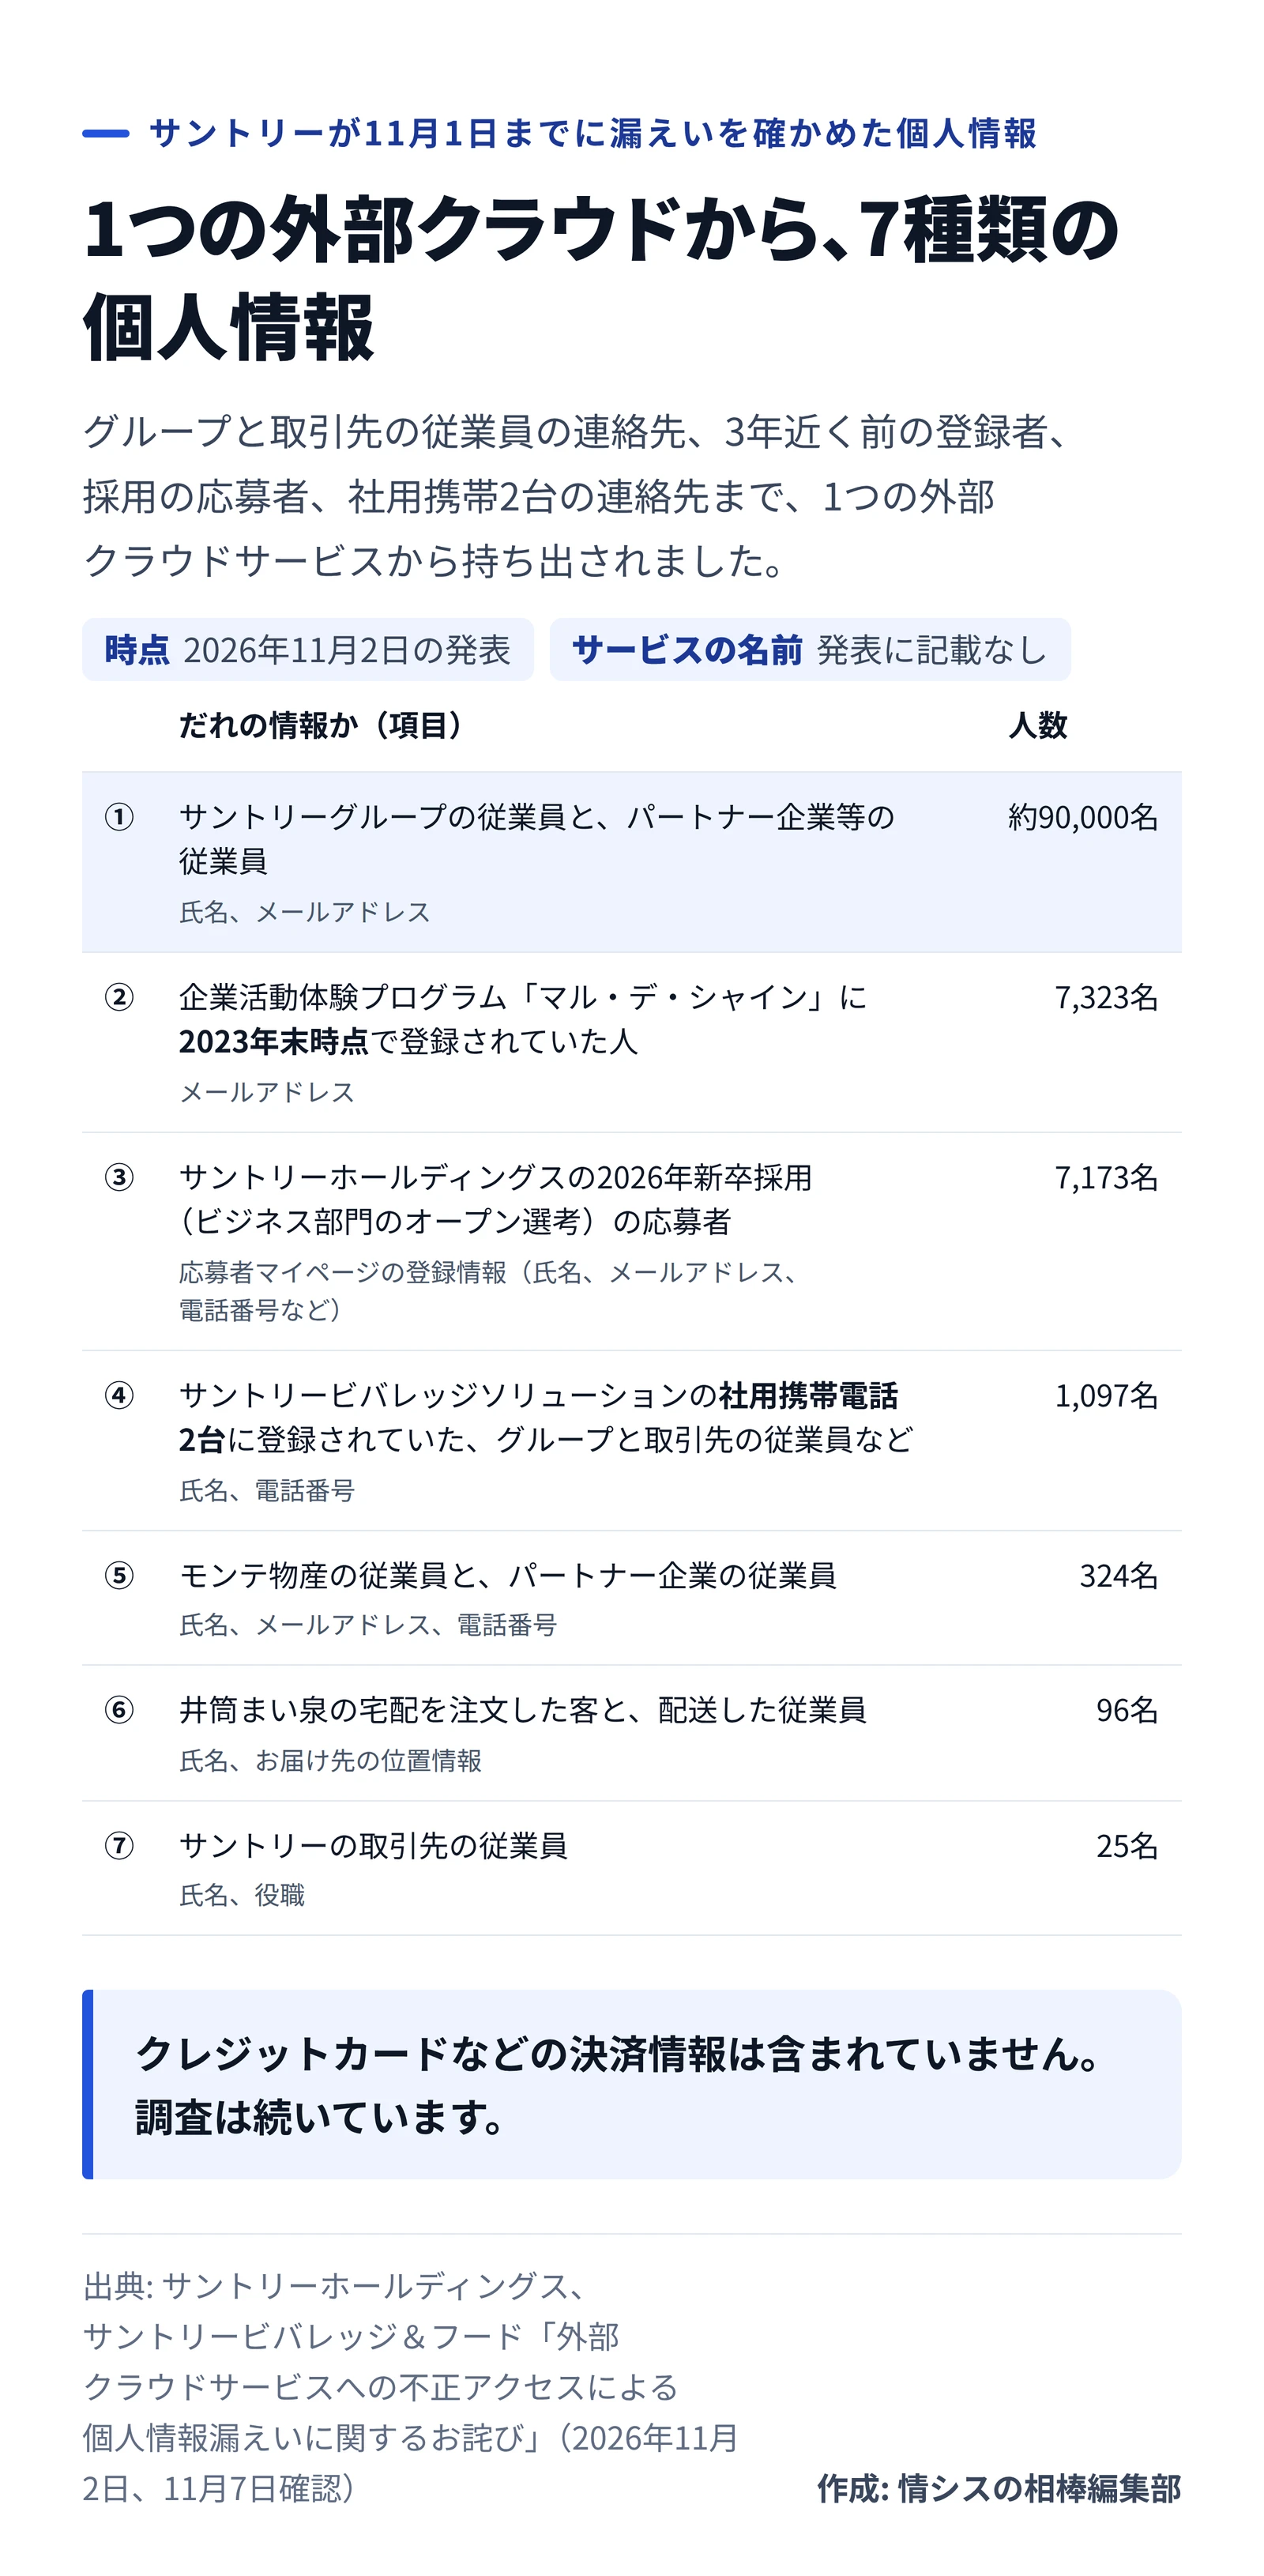
発表は、漏えいを確認した個人情報を会社と中身ごとに7つに分けています。クレジットカードなどの決済情報は含まれていません。
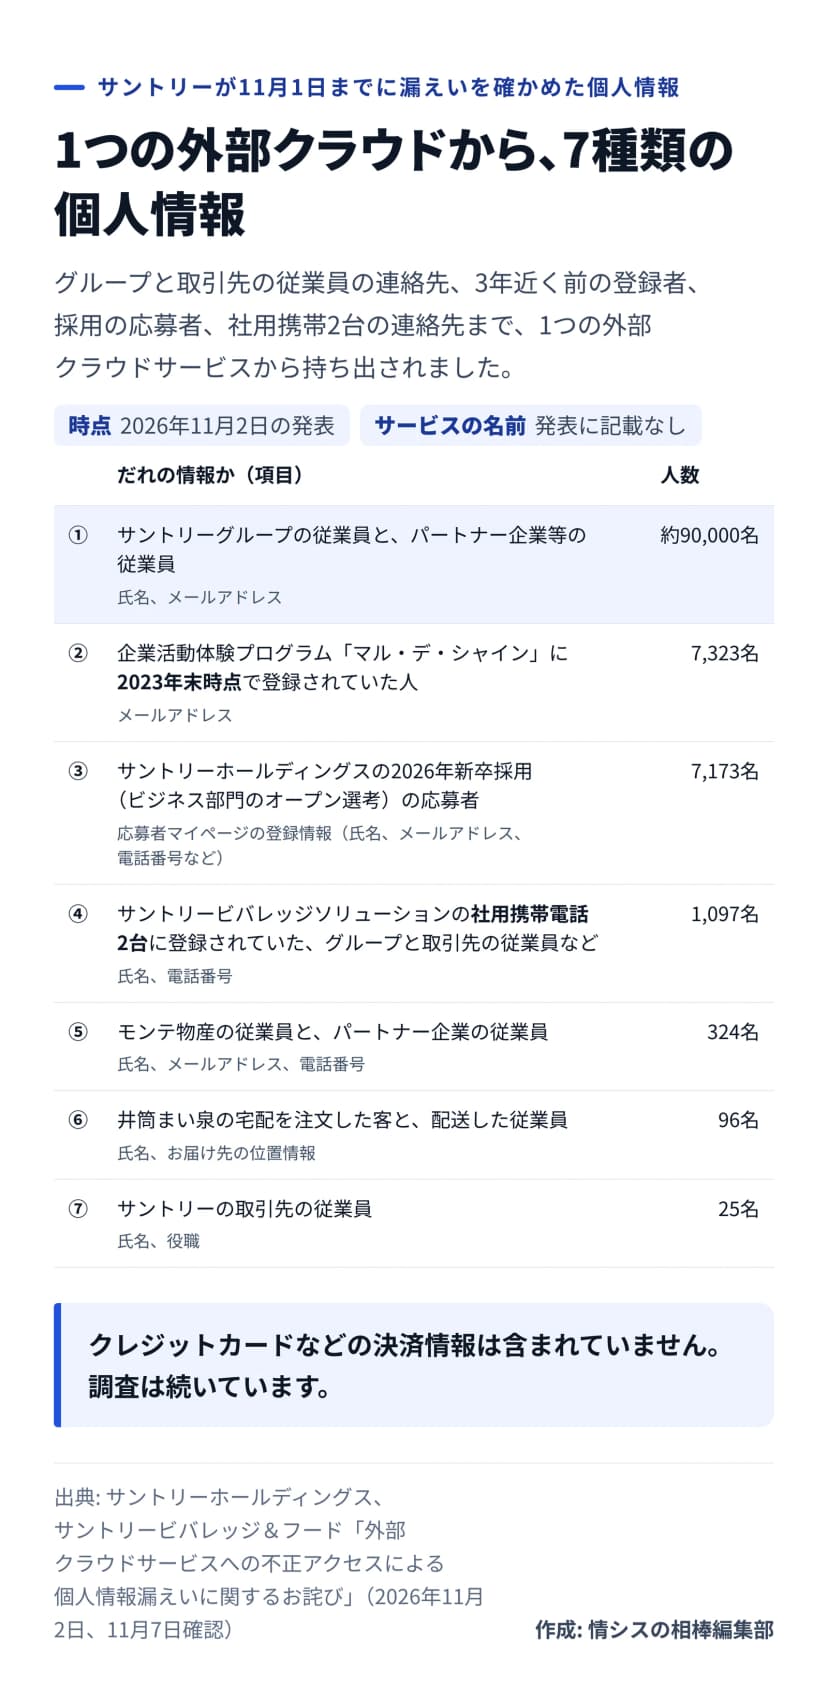 サントリーが漏えいを確認した7種類。会社も中身もばらばら作成: 編集部 / 出典: 情シスの相棒編集部(サントリーの発表をもとに作成)
並んでいるのは、ホールディングスのほか、サントリー、サントリービバレッジソリューション、モンテ物産、井筒まい泉と、グループの5つの会社の名前です。同じフォルダやアカウントにあったのかまでは、発表に書かれていません。それでも、グループで共通に使うサービスでは、1回入られると複数の会社のデータに届くことが分かります。
時期が分かる2つは、どちらも用が済んだはずのデータに見えます。②は「2023年末時点」の登録者です。③の「2026年新卒採用」は、ふつうは2026年4月に入社する人の採用で、選考はもう終わっているはずです。④の社用携帯2台の連絡先も、端末の中にあるはずの情報がファイルとして置かれていたとみられます。
漏えいの範囲を決めたのは、入られた入口より、サービスに何が残っていたかでしょう。グループ会社と共通で使うサービスほど、会社の間の権限の境目と、残すデータの期限を見直す意味があります。
検知の当日にファイル名まで特定、委員会への速報は4日目
サントリーの発表にある経緯は次のとおりです。
| 日付 |
経緯 |
| 10月28日(水) |
外部クラウドサービスで異常を検知し、遮断して調査を開始。漏えいしたファイル名を特定 |
| 10月29日(木) |
漏えいしたファイルの一部に個人情報が含まれることを確認 |
| 11月2日(月) |
個人情報保護委員会へ速報し、対象者への個別連絡を開始。同じ日に公表 |
ファイル名まで当日に特定できた背景には、どのファイルが持ち出されたかを記録するログがあったとみられます。逆にこのログがないと、サービスの中身すべてを漏えいの候補として数えることになり、連絡する相手も絞れません。
気づいてから公表まで5日で、土日をはさむので、営業日では検知の翌日から3日目です。10月の情報漏えいの発表では、メールやファイルが対象の事故5件の中央値が、気づいた日から18日でした。それと比べると、ファイルの事故としては早いほうです。
近いのは、同じく社員と取引先の氏名やメールアドレスのファイルが持ち出されたゴルフダイジェスト・オンラインです。GDOも、検知の翌日にログでダウンロードを確認し、3日で公表しています。
委員会への速報は、個人情報を確認した10月29日から4日目でした。不正アクセスによる漏えいは、人数にかかわらず報告の対象です。1速報の目安は「概ね3〜5日以内」とされ、報告の流れの解説にある幅の中に入ります。
ログでさかのぼれる期間は、契約しだいです。
Microsoftの管理アクティビティAPIで外へ書き出すこともできますが、取れるのは過去7日以内の分なので、毎日取りに行く仕組みが要ります。Googleのドライブでは、APIを使うアプリを通したアクセスは「ダウンロード」ではなく「アクセスされたアイテムのコンテンツ」として記録されます。ダウンロードだけで探すと見落とします。
関係する会社と、社内に伝えること
取引先側の社員の情報は、メールアドレスだけではありません。
| 番号 |
だれの情報か |
項目 |
人数 |
| ① |
グループの従業員と、パートナー企業等の従業員 |
氏名、メールアドレス |
約90,000名 |
| ④ |
社用携帯2台に登録されていた、グループと取引先の従業員など |
氏名、電話番号 |
1,097名 |
| ⑤ |
モンテ物産の従業員と、パートナー企業の従業員 |
氏名、メールアドレス、電話番号 |
324名 |
| ⑦ |
サントリーの取引先の従業員 |
氏名、役職 |
25名 |
サントリーと取引のある会社は、社員がこのどれかに入っているかもしれません。サントリーは対象者へ個別に連絡するとしていますが、取引先の側からは、自分が含まれているかを確認しにくい立場です。
そこで心配なのが、なりすましです。メールだけでなく、電話番号があれば電話やSMSも使えます。役職が分かると、役員や担当者を名乗って請求や振込先の変更を求める手口(ビジネスメール詐欺)にも使われやすくなります。
社内には、次の2つを伝えておくと安心です。
- サントリーと取引のある部署へ:「サントリーから個別の連絡が来ることがある。不審な添付やリンク、電話での確認には応じず、情シスへ」
- 経理へ:「サントリーを名乗る振込先の変更や請求書の差し替えは、いつもの担当者に、別の手段で確認する」
体験プログラムの登録者と、2026年新卒採用のオープン選考の応募者は、本人が対象で、会社としての作業はありません。サントリーと取引のない会社に、この件での作業はありません。
自社のクラウドで確認すること
- 社内で使っているクラウドの保存先を一覧にします。ファイル共有、オンラインストレージ、SaaSの添付ファイル、グループ会社と共通で使うサービスまで含めます。
- 管理画面で、昨日のだれかのダウンロードを1件探してみます。だれが、どのファイルを、いつ持ち出したかまで出るか、何日さかのぼれるかを見ます。足りなければ、残す期間を延ばすか、記録を外へ書き出すかを決めます。
- 名簿、応募者、顧客の書き出しのように、個人情報を含むファイルを探します。置いた部署、作った日、まだ要るかを持ち主に聞き、用が済んだものは消すか保管の期限を決めます。
- グループ会社と共通で使うサービスでは、ほかの会社のフォルダまで見られるアカウントが無いかを確認します。
- 社用スマホの連絡先が、バックアップや移行の書き出しとしてクラウドに残っていないかを見ます。端末の入れ替えのたびに増えやすいファイルです。
不正アクセスによる漏えいなら、1人分でも委員会への報告の対象です。⑦は25名の氏名と役職でしたが、それでも報告と連絡の対象に入ります。用が済んだファイルを消しておくことは、事故が起きたときの範囲を小さくする、いちばん確かな手です。