Ubuntu の開発元のCanonical は、2026年10月8日(UTC)、自社のサイトが「継続的な分散型サービス拒否攻撃(DDoS)」を受けていると、Ubuntu Discourseで公式に書きました。DDoSは、大量の通信を送りつけてサービスを使えなくする攻撃です。10月9日には「ほとんどのサービスが使える状態に戻った」と更新しています。
稼働状況ページでは、10月7日から10日にかけて、ubuntu.comやaptの更新元などが断続的に止まった記録があります。この記事は、Canonicalの公式の発信と稼働状況ページのデータで確かめた範囲を書きます。報道は根拠に使っていません。
公式の資料で確かめられたこと
項目
内容
原因についての公式の記載
10月8日15時9分(UTC。日本時間では10月9日0時9分)のUbuntu Discourseの投稿で「sustained distributed denial of service attack」(継続的な分散型サービス拒否攻撃)と書いています。投稿者は、Canonicalの社員のグループに入っているアカウントです
公式の更新
10月9日11時40分(UTC。日本時間20時40分)に「復旧を進めていて、ほとんどは使える状態に戻った」と更新
続いた障害 の最初の掲載
10月7日12時27分(UTC)。日本時間では10月7日21時27分、canonical.comとassets.ubuntu.com
続いた障害の最後の掲載
ubuntu.comが10月9日18時4分(UTC)に通常に戻りました。日本時間では10月10日3時4分です
対象のコンポーネント
ubuntu.com、canonical.com、archive.ubuntu.com、security.ubuntu.com、Livepatch API 、Ubuntu Security API(CVEs・Notices)、maas.io、images.maas.io、jaas.ai、portal・academy・blog・developer・assetsなど
載っていないもの
launchpad.net、ppa.launchpad.net、login.ubuntu.com、Ubuntu ESM、contracts.canonical.com。10月7日から10日の障害の項目に、これらは出てきません。Snap Store(snapcraft.io)は、この稼働状況ページのコンポーネントに入っていません
稼働状況ページの10月分の項目は、「〜 is Down」という題だけで、説明文はありません。原因の説明は、上のDiscourseの投稿にあります。
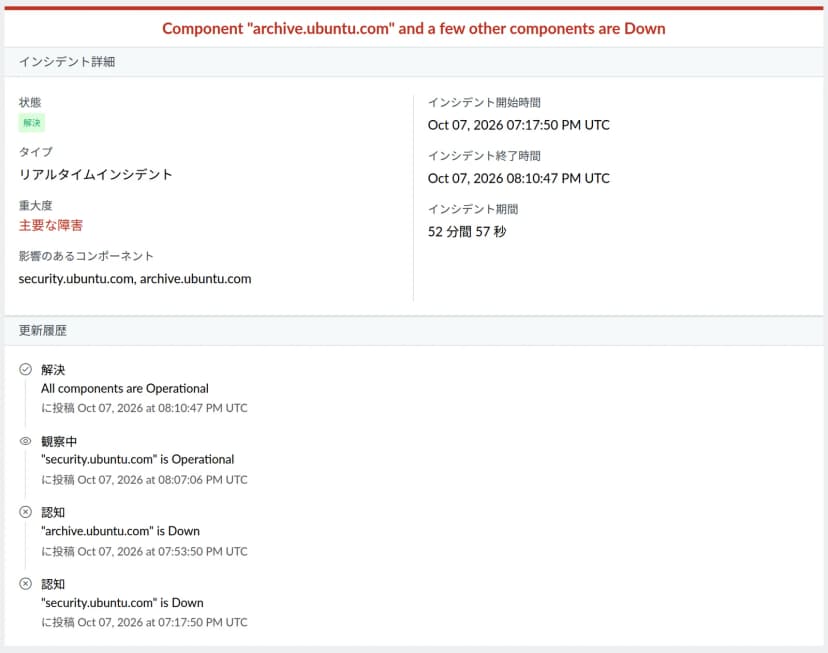
Canonical稼働状況ページの、archiveとsecurityの障害の項目 出典: Canonical「Canonical and Ubuntu Status」 (引用) 経過(日本時間)
稼働状況ページの記録から、aptや更新に関わるものを並べます。
10月7日21時27分: canonical.com・assets.ubuntu.comが「Down」(21時44分まで)
10月7日22時6分から10月8日2時28分: ubuntu.com、canonical.com、Security API、maas.ioなど12のコンポーネントが「Down」(約4時間22分)
10月8日3時16分から3時45分: archive.ubuntu.comが「Down」
10月8日4時17分から5時10分: security.ubuntu.comが4時17分から5時7分、archive.ubuntu.comが4時53分から5時10分まで「Down」
10月8日20時59分から21時27分: Livepatch APIとdeveloper.ubuntu.comが「Down」
10月8日21時31分から10月9日0時22分: Livepatch API、Security API、ubuntu.comなど12のコンポーネントが「Down」
10月9日0時9分: Discourseで、DDoS攻撃を受けていると公表
10月9日20時40分: Discourseで、ほとんどのサービスが使える状態に戻ったと更新
10月10日3時4分: ubuntu.comが通常に戻る(稼働状況ページで最後の掲載)
最初の掲載から最後の掲載の終わりまで、約53時間37分です。この間ずっと止まっていたわけではありません。短い「Down」と「Operational」(通常)の繰り返しです。「Down」の判定は、稼働状況ページの監視によるものです(編集部の補足)。
今年の前の回
稼働状況ページの履歴で、前の回を確かめられます。
4月30日16時33分(UTC。日本時間5月1日1時33分)から5月1日12時43分(UTC。日本時間21時43分): archive・security・login.ubuntu.com・launchpad.net・Landscape・Livepatchなど24のコンポーネントが対象でした。日本時間の5月1日16時1分には、稼働状況ページで「持続的な、国境をまたぐ攻撃を受けている」と書いています
5月2日から3日(UTC): Launchpadの項目に「DoS(サービス拒否)のあいだ、Launchpadへの通信を厳しく制限している」という説明が載りました
5月6日(UTC): Discourseの更新で、DDoS攻撃による障害に対して、緩和策を入れて、影響を受けたサービスを復旧したと書いています。一部は性能が落ちていることがあるとも書いています
影響する会社・しない会社
影響する: 更新をarchive.ubuntu.comやsecurity.ubuntu.comから直接受けているUbuntuのサーバーとPC。10月8日の3時台から5時台に、更新の確認や取得が失敗した可能性があります
影響する(確認が要る): Livepatchを使っている会社。10月8日の夜に、Livepatch APIが2回「Down」になっています
影響する(確認が要る): Ubuntu Security APIのCVE・告知のデータを、脆弱性 の確認の自動化に使っている会社
影響しない(稼働状況ページの範囲): 社内のミラーやプロキシのキャッシュから更新を取っている会社。今回の障害の時間帯に外部へ取りに行かなければ、影響は出ません(編集部の補足)
影響しない(確認が要る): AzureのUbuntuミラー(azure.archive.ubuntu.com)を使うサーバー。稼働状況ページに別のコンポーネントがあり、10月7日から12日の障害の項目には出てきません
影響しない: Ubuntuを使っていない会社
情シスが今日やること
稼働状況ページ(status.canonical.com)で、今の状態を確かめ、「サブスクライブ」で通知を受け取れるようにする。メールのほか、RSSとカレンダーのフィードがあります。更新が失敗したとき、最初に見る場所にします
10月8日に、自動更新が失敗していないかをサーバーで確かめる。unattended-upgradesは、既定で1日1回動き、ログを/var/log/unattended-upgradesに残します(Ubuntu Server documentationの記載)。失敗した日があれば、その日の更新が入っていません
手作業でsudo apt updateを実行し、エラーが出ないことを確かめる。取得に失敗した行(Err:やFailed to fetchなど)が出たら、時間を置いて再実行します(表示の例は編集部の補足で、公式のドキュメントでは確かめていません)。自動更新の動きは、sudo unattended-upgrade -v --dry-runで、実際には入れずに確かめられます(同じ公式の資料)
更新元の設定を確かめる。Ubuntu 24.04以降の更新元は/etc/apt/sources.list.d/ubuntu.sourcesに書かれています(公式の資料)。ミラーを使うか、社内にキャッシュを置くかは、更新が止まる影響の大きさと運用の手間で決めます。今すぐ変える必要はありません
止まっていた時間のセキュリティ更新を、復旧後に入れ直し、記録を残す。いつ・どのサーバーで更新が遅れたかを書いておきます
書かれていないこと
次の点は、確かめた資料には書かれていません。この記事でも書きません。
攻撃をした者、動機、攻撃の規模(通信量など)
10月分の稼働状況ページの項目ごとの原因(説明文が無い)
更新に失敗した利用者の数や、地域ごとの影響
4月30日から5月1日の件と、今回の攻撃のつながり
攻撃が終わったかどうか。10月9日の更新のあと、Canonicalの新しい投稿はありません(2026年10月13日に確認)
前後の短い「Down」との関係。稼働状況ページには、10月1日から6日にubuntu.comやLandscapeなどの1分から48分の「Down」が7件、10月11日と12日にgopkg.inとubuntu-archive-team.ubuntu.comの11分から47分の「Down」が3件あります