Microsoft 365 ロードマップに2026年10月12日、Microsoft Purview(マイクロソフトの情報保護の製品群)の新しい項目が載りました。ネットワークの層で機密データを止める DLP(データ損失防止)のポリシーを、「すべての Web サイト」に広げる内容です。プレビューは2026年11月、一般提供は12月の予定です。ロードマップの時期は目安で、変わることがあります。
何が変わるのか
ロードマップの項目 ID 575285 は、状態が開発中(In development)です。説明の要点は次のとおりです。
項目
ロードマップに書かれていること
内容
Entra GSA Internet Access と連携したネットワーク データ セキュリティの DLP ポリシーを、すべての Web サイト(.)、または特定のクラウドアプリを除くすべての Web サイトに適用できる
狙い
Defender のクラウドアプリ カタログにないクラウドアプリや Web サイトにも、保護を適用できるようにする
プレビュー
2026年11月
一般提供
2026年12月
対象
Worldwide (Standard Multi-Tenant)
登録日
2026年10月12日
Entra GSA は、Microsoft Entra Global Secure Access の略です。社員の端末からインターネットへ出る通信を、マイクロソフトのクラウドを経由させて守る仕組みです。そのうち Internet Access が、一般の Web サイトへの通信を扱います。
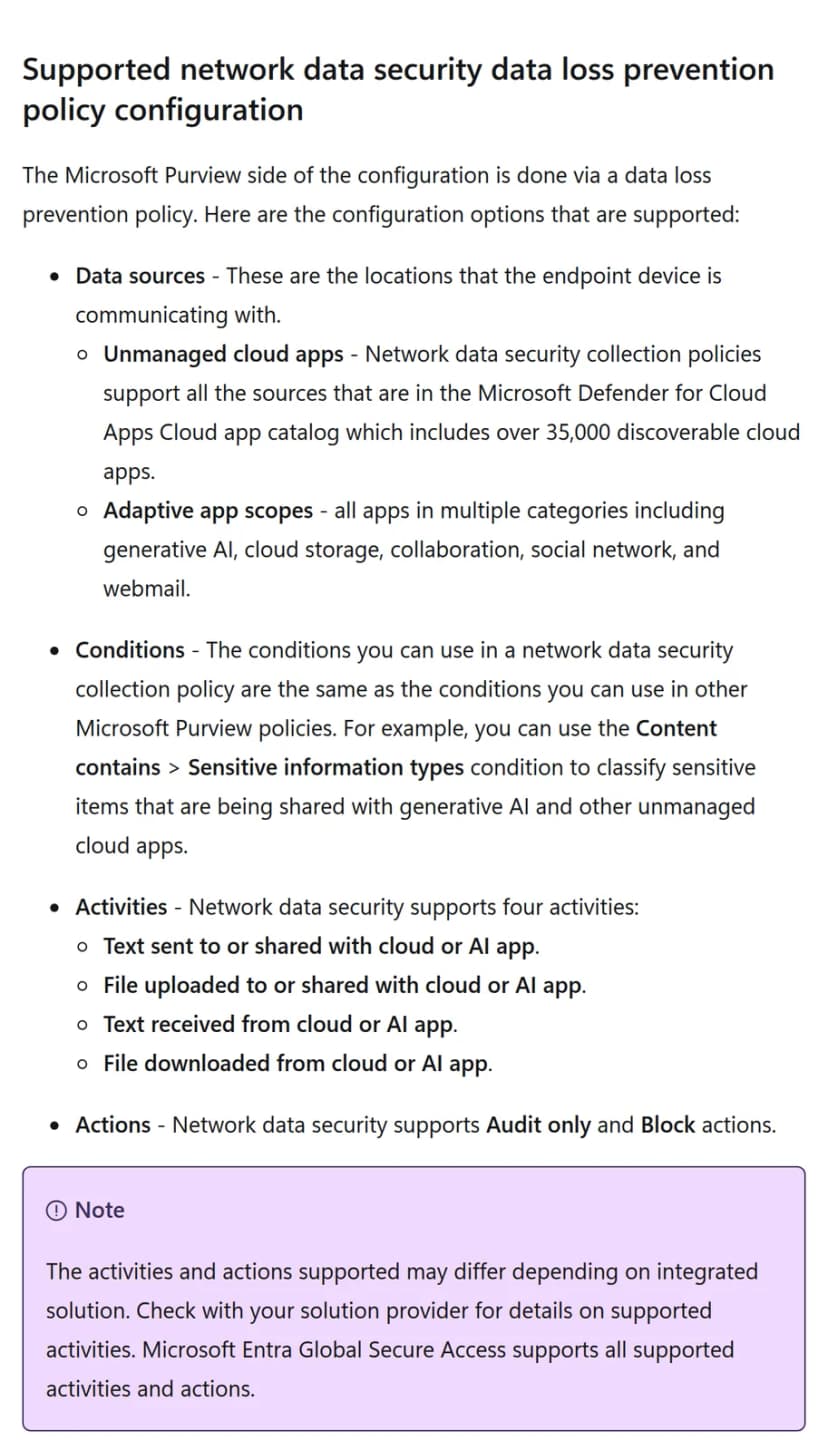
いまの Learn には、DLP ポリシーで選べる「管理されていないクラウドアプリ」は、Microsoft Defender for Cloud Apps のクラウドアプリ カタログにある、35,000以上のアプリと書かれています。今回の項目は、そのカタログにないサイトまで対象を広げるものです。
ネットワーク データ セキュリティとは
Learn は、ネットワーク データ セキュリティを、管理されていない信頼できないクラウドアプリの通信を、監視・分類し、保護する仕組みと説明しています。生成 AI のアプリも含みます。通信を見る役は、Entra Global Secure Access や他社の SASE(通信を一括で守るクラウドの仕組み)、安全なブラウザーが担います。
Learn は、次のやり取りで、機密の内容を見つけ、止め、通知できると書いています。
ブラウザー、アプリ、アドインを通した生成 AI とのやり取り(ChatGPT、Gemini、Claude など)