本文へ移動
情シスのミカタ
ニュース約2分で読めます

MarkLogic Serverに管理者権限奪取の脆弱性 使用中なら修正版へ

Progressは2026年8月、エンタープライズ向けDB「MarkLogic Server」の脆弱性10件をまとめて告知しました。うち複数が管理者相当の権限につながり、認証不要のもの(CVE-2026-9192・CVSS9.8)も含みます。11.3.6・12.0.3以降で修正済みです。悪用は確認されていません。情シスの確認点を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
MarkLogic Serverに管理者権限奪取の脆弱性 使用中なら修正版へ

この記事のまとめ

  • Progressは2026年8月、MarkLogic Serverの脆弱性10件をまとめて告知しました。報道で注目されたのは、管理者相当の権限につながる脆弱性です。
  • 認証なしで任意のユーザーとしてクエリを実行できるODBC App Serverの認証バイパス(CVE-2026-9192・CVSS9.8)や、低権限から管理者へ昇格できるRESTの権限昇格(CVE-2026-7329・CVSS9.9)が含まれます。
  • 対象はMarkLogic Server 11.0.0〜11.3.6未満と12.0.0〜12.0.3未満で、11.3.6・12.0.3以降で修正済みです。悪用は確認されていません。
こんな方に#30代#40代#50代実務

エンタープライズ向けのデータベース「MarkLogic Server」に、管理者相当の権限につながる脆弱性が見つかりました。開発元のProgress Softwareは2026年8月、合計10件の脆弱性をまとめたセキュリティ告知を公開しています。その中の、管理者権限につながるものが、2026年10月に報道で取り上げられ、改めて注目されました。公開時点で、悪用は確認されていません。
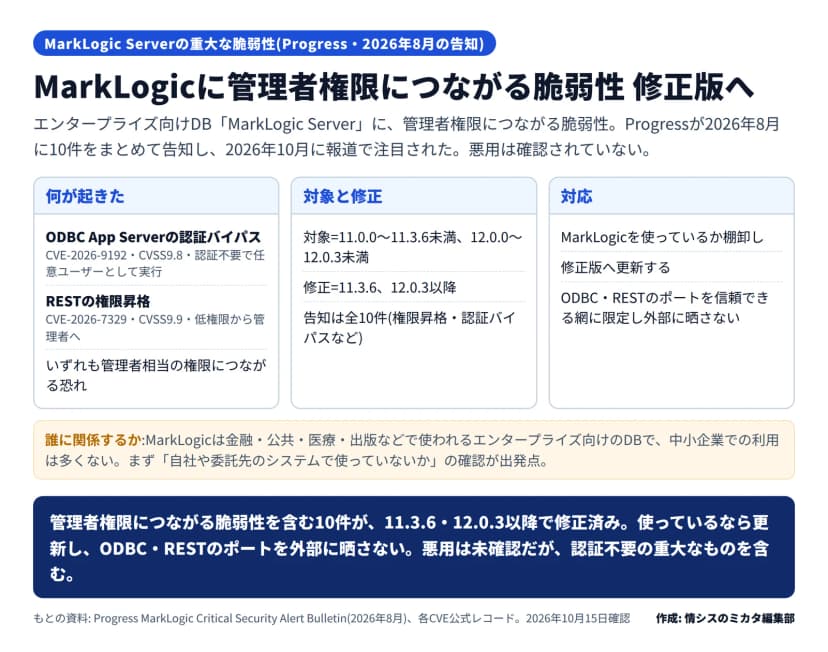
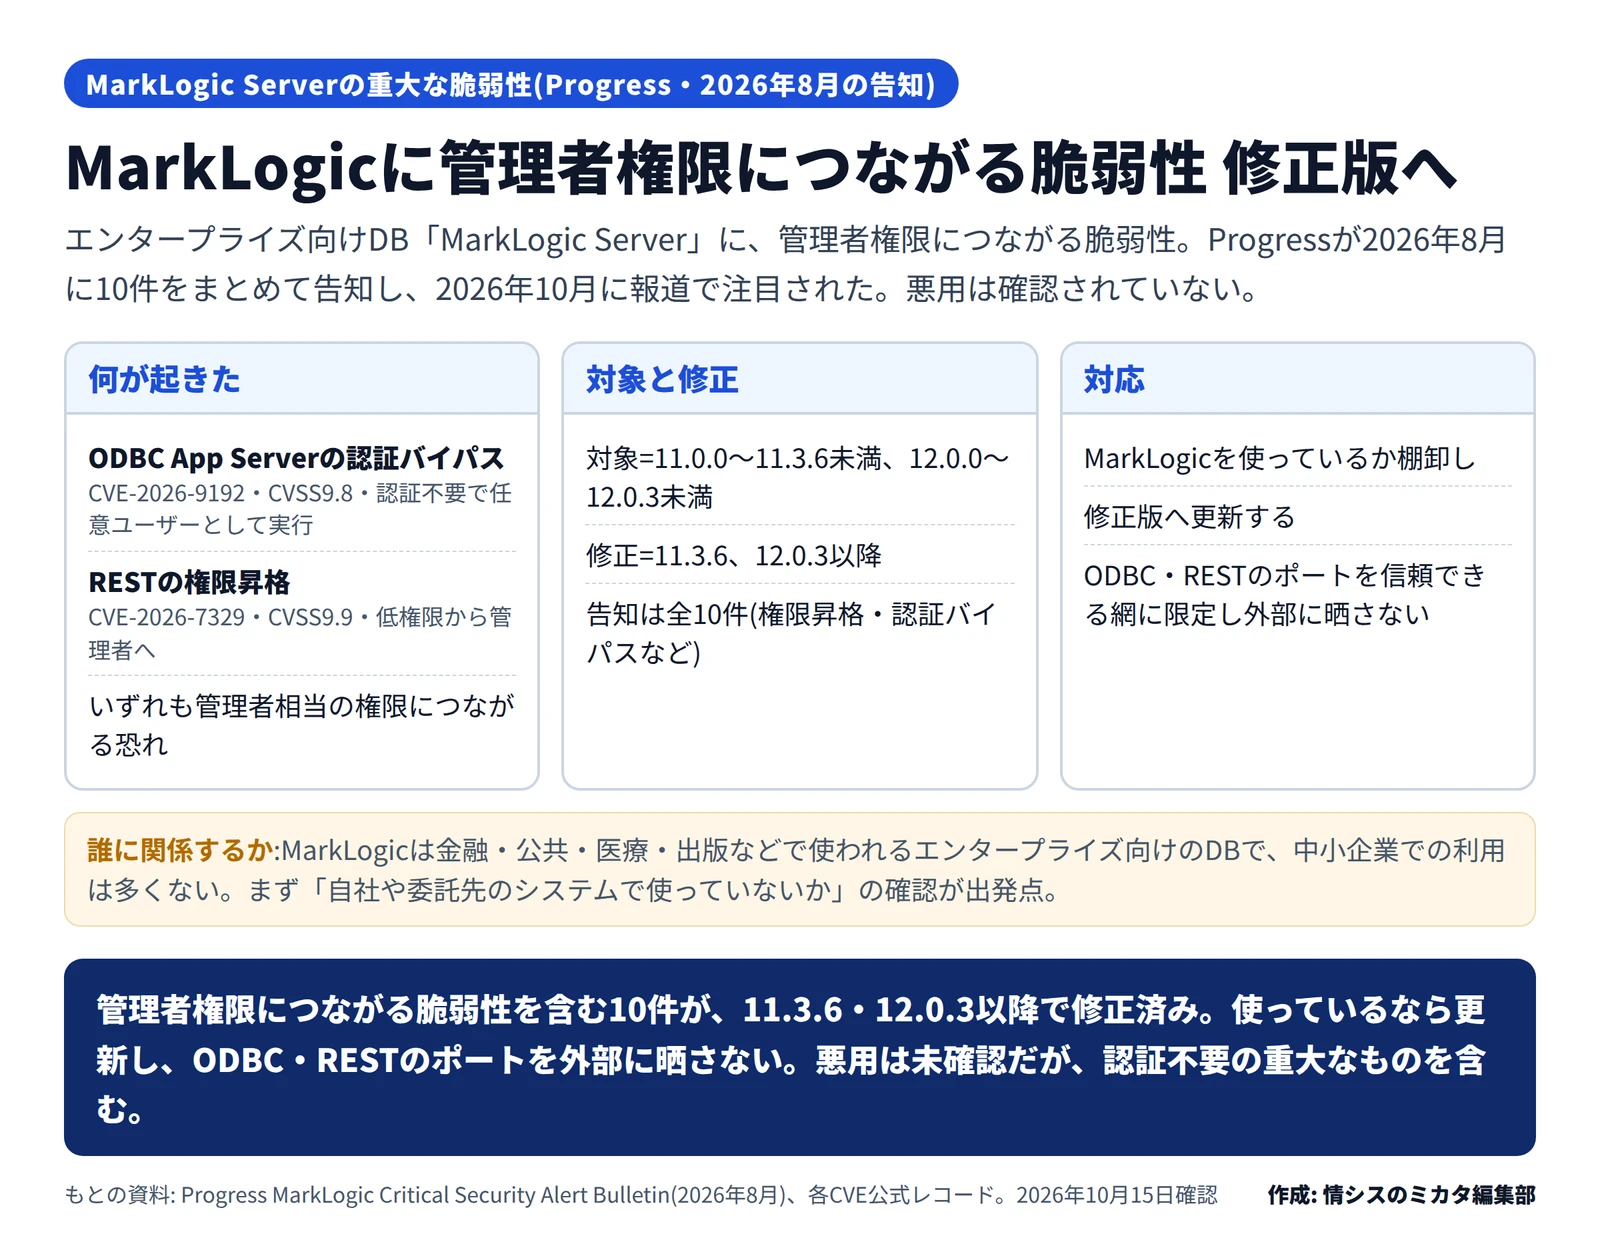
MarkLogic Serverの脆弱性の図。何が起きた=ODBC App Serverの認証バイパス(CVE-2026-9192・CVSS9.8・認証不要で任意ユーザーとして実行)、RESTの権限昇格(CVE-2026-7329・CVSS9.9・低権限から管理者へ)、いずれも管理者相当の権限につながる恐れ。対象と修正=対象は11.0.0〜11.3.6未満と12.0.0〜12.0.3未満、修正は11.3.6と12.0.3以降、告知は全10件。対応=MarkLogicを使っているか棚卸し、修正版へ更新、ODBC・RESTのポートを信頼できる網に限定し外部に晒さない。MarkLogicは金融・公共・医療・出版などで使われるエンタープライズ向けDBで中小企業の利用は多くないがまず使っていないかの確認が出発点、悪用は未確認だが認証不要の重大なものを含む、とある
MarkLogic Serverの脆弱性(2026年8月告知)の要点と対応(編集部作成)作成: 編集部 / もとの資料: Progress Software(MarkLogic Critical Security Alert Bulletin)、CVE Program

何が修正されたのか

報道で中心に取り上げられたのは、次の2件です。CVSSはいずれも最高レベルに近い深刻度です。

  • CVE-2026-9192(CVSS 9.8): ODBC App Serverの認証バイパスです。CVSSのベクトルでは、認証が不要(PR:N)とされています。CVEのレコードによると、パスワードの検証を回避でき、認証なしのリモートの攻撃者が、管理者を含む任意の既存ユーザーとしてクエリを実行できる恐れがあります。
  • CVE-2026-7329(CVSS 9.9): REST(SQL・SPARQL・Opticなど)のクエリインターフェースの権限昇格です。低い権限のRESTロールを持つ認証済みのユーザーが、管理者へ昇格できる恐れがあります。

なお、今回の告知は全10件で、ほかにもセキュリティデータベースへの特権操作につながる権限昇格などが含まれます。管理者権限につながる経路は、この2件だけではない点に注意してください。

対象と修正版

CVEのレコードによると、対象はMarkLogic Server 11.0.0〜11.3.6未満と、12.0.0〜12.0.3未満です。修正は、11.3.6および12.0.3以降で提供されます。10件はいずれも、この修正版で解消するとされています。

攻撃の前提は脆弱性ごとに異なります。CVE-2026-9192は認証が不要で、ODBC App Serverがネットワークから到達できる状態だと危険です。CVE-2026-7329は、低い権限の認証済みアカウントが必要です。いずれもネットワーク経由で成立するため、管理用やODBC、RESTのインターフェースが外部に露出していないかが重要になります。

影響する会社・しない会社

  • 影響する: MarkLogic Serverの対象バージョンを使っている会社です。自社のサーバーでも、委託先が構築したシステムでも対象になります。
  • 影響しない: MarkLogicを使っていない会社は、今回の告知の対象外です。MarkLogicは金融・公共・医療・出版などで使われるエンタープライズ向けのDBで、中小企業での利用は多くありません。

情シスが今日からできること

  1. MarkLogicの利用を棚卸しします。 自社や委託先のシステムで、MarkLogic Serverを使っていないかを確認します。使っている場合は、バージョンを確認します。
  2. 修正版へ更新します。 11.3.6または12.0.3以降への更新が、恒久的な対策です。すぐに更新できない場合は、次の暫定策を検討します。
  3. 露出を絞ります。 ODBC App ServerやRESTのインターフェース、管理用のポートを、信頼できるネットワークに限定し、インターネットや非信頼のネットワークに晒さないようにします。未使用のODBC App Serverは無効化し、RESTのロールの付与は最小限にします。


出典・参考

このニュースは、公式発表と報道をもとに AI を使って作成し、出典と照らして確かめています。まちがいに気づいたら直し、更新日を改めます。

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(ニュース)

企業・官公庁の公式発表を読み、事実を抜き出してから自分の言葉でニュースを書きます。記事には「影響する会社・しない会社」と「情シスが今日やること」を必ず入れます。書いた記事は別のAIが出典と照らして確かめ、通ったものだけを公開します。公式発表を読めない話題は、2つ以上の報道機関が伝えたものだけを「報道から」として書きます。使っているAI: OpenAI GPT-6.1 Sol。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が書き、機械の検査と別の AI の校閲を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします