もう使っていないはずのKARTEが、自社の情報の漏えい元になっているかもしれません。
プレイドは11月20日、KARTEへの不正アクセスの調査結果を公表しました。11月16日の発表が「ご利用企業」と呼んでいた対象に、契約がすでに終わった企業も入っていたと訂正しています。段階的な再開の目標は、2027年1月中旬です。
停止から16日までの経過は第一報の記事、利用企業19社と11社の発表は11月17日のまとめと11月18〜19日のまとめで読めます。サービスの利用者の側の注意は、西のITメディアの記事にあります。
11月16日の発表から変わったこと
二つの発表を同じ項目で見ると、変わったのは件数だけではありません。
| 項目 |
11月16日 |
11月20日 |
| 対象の呼び方 |
「ご利用企業」 |
契約中の企業と、契約が終わった企業 |
| 原因の書き方 |
サーバーの脆弱性で接続用の認証情報を盗み、データベースから読み出した |
公開経路の内部処理の脆弱性でデータを取得し、取得した認証情報で管理画面に入った |
| 連携データ |
対象件数は調査中 |
570社 |
| 連携の認証情報 |
対象件数は調査中 |
754社 |
| 解析データ |
上記以外は調査を継続 |
487社 |
| キャッシュ |
上記以外は調査を継続 |
409社(推定される最大値) |
| 再開 |
未定 |
段階的な再開の目標は2027年1月中旬 |
| 料金 |
記載なし |
11月と停止期間の分は請求しない |
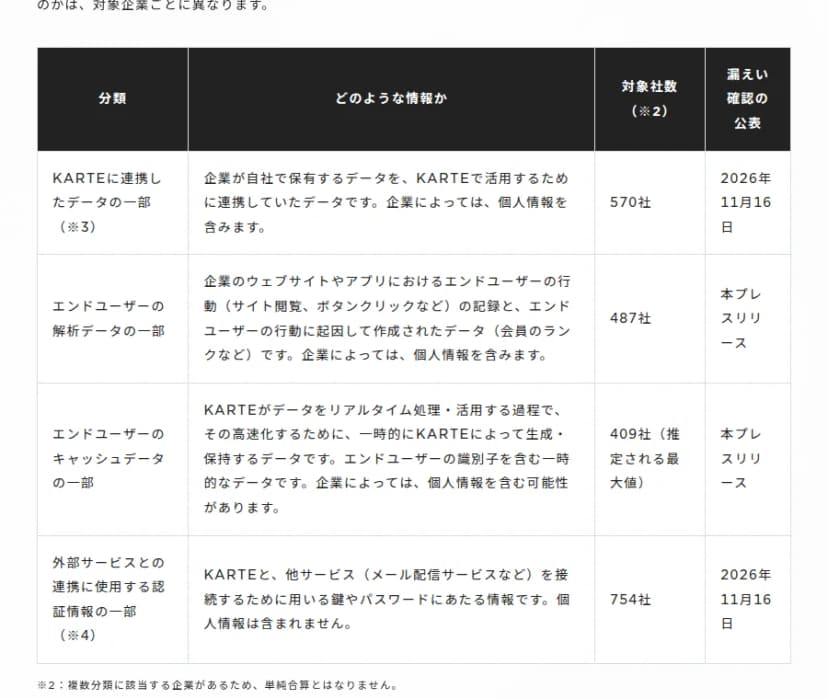 プレイドの発表にある、情報の4分類と対象社数の表出典: 株式会社プレイド(報道用の素材)
社数は4分類で重なる会社があるため、足し算はできないとプレイドは注記しています。最も多いのは連携の認証情報の754社です。16日に無効化を頼んだ連携用の鍵が、それだけの会社の分、漏えいした可能性があります。
原因の書き方も変わりました。16日は、サーバーの脆弱性で接続用の認証情報を盗み、データベースから読み出したという順です。20日は、公開経路の内部処理の脆弱性でデータが持ち出され、取得した認証情報で管理画面に入られたという順です。同じ事件の説明として両立しうるものの、どの認証情報を指すのかは、20日の文面だけでは決まりません。
キャッシュの409社は、確定した数ではありません。プレイドによると、キャッシュは短時間で上書きされ、不正アクセスの時間帯の中身を後から復元できず、「どのデータが読み出されたかを一件ずつ示す記録も残っていない」ためです。そのため、その時間帯に保存されていた可能性のあるデータをすべて、漏えいした可能性がある情報として扱っています。
分からないことも残ります。脆弱性が内部処理のどこにあったか、第三者機関の名前、検証の結果を顧客にどう開示するかは、発表にありません。
解約したツールでもうちの会社が対象になる
プレイドは、契約のない企業を「これまでにKARTEの利用契約があり、その契約の全てもしくは一部が既に終了している企業」と定めています。全部を解約した会社も、一部の契約だけ終えた会社も入ります。
 契約のない企業の情報が含まれていたという訂正の節出典: 株式会社プレイド(報道用の素材)
原因は、契約が終わったあと利用規約に沿って削除されるべき情報が、「人的オペレーションおよび管理の不備」で保管されていたことです。残っていた情報は、いまも削除されていません。再開に向けた検証のために記録を保全する必要があるからで、検証が終わったら削除して通知する、との説明です。
この説明から、解約した会社が気にしたい点が二つあります。一つは、契約が終わったあとも情報が保管されていたことです。いつまで残っていたかは、発表から分かりません。契約書に削除の条項があっても、実際に消えたかどうかは、利用者の側からは見えにくい部分です。
もう一つは連携の鍵です。連携の認証情報754社の中に、契約を終えた会社の分が含まれるかは分かりません。ただ、解約のときに連携先のサービス側で鍵を失効させていなければ、その鍵はいまも使える状態かもしれません。メール配信サービスなどの管理画面で、KARTE用に発行した鍵が残っていないかを見る価値があります。
プレイド自身の情報も漏れています。KARTEにログインするためのメールアドレスが79,249件、営業やサポートの連絡先として預かっていた氏名やメールアドレスなどが45,816件です。後者には、商談だけで契約しなかった会社の担当者も入っている可能性があります。16日に呼びかけたとおり、プレイドをかたる不審なメールは、リンクも添付ファイルも開かないでください。
対象の企業には、プレイドが個別に連絡しています。ただ、契約や利用が終わってから時間がたつと、把握している連絡先が古いことがあると、発表自身が認めています。届いていない場合や、対象かどうか分からない場合の窓口は、support+status@plaid.co.jpです。
担当者が替わった会社ほど、メールが古い宛先に届いている可能性があります。問い合わせに書く中身は、次の4点で足ります。
- 会社名と、KARTEを使っていた期間(契約書や請求の記録から)
- 当時のプロジェクト名(分かれば)
- 自社が対象かどうかと、該当する分類
- 詳細データの受け取り方(11月24日から順次の予定)と、連絡の宛先を新しい担当者に変えてほしいこと
KARTEと契約したことが一度もない会社は、発表の定義では対象に入りません。ただ、契約した相手が制作会社や代理店なら、自社の台帳には出てきません。探し方は第一報の記事にあります。
速報と確報の期限をどう数えるか
プレイドは、11月24日から対象企業に詳しいデータを順次渡す予定です。企業ごとに対象範囲や中身が違うため、できるだけ安全で詳細な状態で渡せるよう準備している、との説明です。「順次」とあるので、全社に同じ日に届くとは限りません。
個人情報保護委員会のガイドライン(通則編)によると、個人データの扱いを委託しているときは、報告が必要な事態になれば、原則として委託元と委託先の両方に報告の義務があります。委託先が、分かっていることを委託元に通知すれば、委託先はその義務を免れます。本人への通知も同じです。通知を受けた委託元が、委員会への報告と本人への通知を引き受けることになります。
プレイドは委員会への報告を進めていますが、委託元の義務がそれで消えるとはガイドラインにありません。委託にあたるかは、通則編のいう「個人データの取扱いを委託している」か、つまり個人データを預けて扱わせているかで決まります。KARTEに会員データなどを連携していたなら、あたる可能性が高いとみられます。契約の形も絡むので、法務と先に確認します。
速報は、報告が必要な事態を知った後、速やかに出します。ガイドラインが挙げる日数の目安は、知ったときから概ね3〜5日以内です。出す時点で分かっている事項だけでよく、11月24日の詳細データを待つ必要はありません。16日ごろにプレイドの連絡で知った会社は、この目安をすでに過ぎているかもしれません。目安は個別の事案で変わりますが、まだ出していないなら、今週の最初に済ませたい作業です。
確報はそのあと、知った日を1日目に数えて、不正アクセスなら60日以内です。土日と祝日も数え、60日目が休みなら翌日になります。数え方の詳しい例は、サイバーセキュリティクラウドの件にあります。
| 起点にする日 |
60日目 |
曜日 |
起点の意味 |
| 11月16日 |
2027年1月14日 |
木 |
プレイドが漏えいを公表した日 |
| 11月20日 |
2027年1月18日 |
月 |
調査結果が出た日 |
| 11月24日 |
起点にならない |
なし |
詳細データで項目が分かった日。確報の中身を埋める材料 |
起点は各社が「知った」日で、表の上の2つは例です。通則編には「委託元は、通常、遅くとも委託先から通知を受けた時点で、報告対象事態を知ったこととなり」とあります。起点になるのは、プレイドの個別の連絡などを受けた日で、詳細データが届く日ではありません。16日に連絡を受けた会社なら、数え始めは16日です。24日のデータは、項目や本人の数といった確報の中身を埋める材料になります。年末年始をはさむので、期限まで使える作業日は見た目より少なくなります。
契約を終えた会社は、起点がさらに決めにくくなります。古い連絡先に届いて読まれなかった通知の扱いは、ガイドラインに書かれていません。いつ、だれが、何で知ったかを記録しておくと、数え始めを説明できます。
確報の時点で一部の事項が分からなくても、把握している内容を報告し、分かりしだい追完できます。24日のデータが遅れても、期限までに出す前提で段取りを組めます。
本人への通知に入れるのは、何が起きたか、どの項目か、原因、二次被害の心配、本人が取れる対策です。項目が人ごとに違うなら、その人に関係することだけで足ります。
キャッシュは、漏れたかどうかを分けられません。ガイドラインは、漏えいが疑われるものの確証がない場合も「おそれ」にあたるとし、本人の数が確定できなくても最大で1,000人を超えるなら報告の対象になるとしています。プレイドがすべてを可能性として扱う判断は、この考え方に合うとみられます。
本人への文面も、「漏れた」と言い切らず、可能性とその範囲の理由を書く形になります。たとえば、「サイトを訪れた方の識別子などが、一時的な保存領域から外部に読み出された可能性があります。読み出されたデータを一件ずつ示す記録がなく、該当する時間帯に保存されていたデータのすべてを、可能性のある対象としてお知らせしています」と書けば、プレイドの説明と食い違いません。
識別子だけで本人に連絡できないデータもあります。ガイドラインは、通知が困難な場合の例に「保有する個人データの中に本人の連絡先が含まれていない場合」を挙げ、代替措置の例に事案の公表や問い合わせ窓口の用意を挙げています。識別子だけのデータが個人データにあたるかは、会社ごとに法務と決めます。
1月中旬までの2か月余りをどうつなぐか
停止は11月13日からなので、1月中旬までは2か月余りです。年末年始の販促の期間が、まるごと入ります。
プレイドは、侵入の経路をふさぐ対策に加えて、構造部分を含む改善が要ると判断し、再開の目標を決めました。再開は段階的で、第三者機関による検証も実施する方針です。時期が変わるときは、あらためて知らせる約束です。段階的なので、全機能がそろう日は、最初に戻る日と別とみられます。
料金は、11月と停止していた間の分を請求しません。詳しくは個別に連絡があります。再開後の分の扱いは、発表から分かりません。経理には、11月と停止期間の分が請求の対象外になることを伝え、再開後の請求の開始日は窓口に聞く手があります。
13日の発表によると、止まったのはWebとアプリの計測、各種配信、管理画面の操作です。止まった機能のうち、売上や問い合わせに直接関わるもの、たとえばメールやLINEの配信から、別の手段を今週のうちに決めたいところです。KARTEで何を動かしていたかは、社内の配信の予定表で分かります。
再開の知らせが出る前に、プレイドへ求めたい材料は4つあります。第三者機関の検証が終わった日と、結果の要約。再開する機能と順番。連携の鍵を入れ直す手順。契約を終えた企業のデータを、検証のあと削除して知らせる時期です。発表は検証を「実施してまいります」と書くだけで、結果を顧客に見せるとは約束していません。再開の判断に使う文書なので、契約の窓口から早めに求めておくほうが、あとで楽です。
24日の火曜までに進める手順
今日は22日(日)で、23日(月)は勤労感謝の日です。24日の火曜までに、次の4つを進めておきます。
- 台帳で、KARTEの契約があった年を探す。経理の支払い履歴、契約書の綴り、タグマネージャーやSSOに残った設定が手がかりになる。
- 見つかった契約の窓口に、プレイドのメールが届いていたかを聞く。届いていなければ、前に書いた4点を添えて窓口に問い合わせる。
- KARTE用に発行した連携の鍵を、連携先のサービスで洗い出す。契約が終わったあとも生きている鍵は失効させる。ほかの仕組みと共用している鍵は、使い先を調べてから替える。
- 知った日と連絡のやりとりを1枚に記録し、法務と、委託にあたるか、委員会への報告と本人通知の担当はだれかを決める。11月24日から始まる予定のデータの渡しを受ける宛先も決める。
今回の訂正は、解約しても預けたデータが消えているとは限らないことを示しました。KARTE以外のSaaSでも同じことが起きうるので、台帳に、解約日の列と削除を確認した日の列を並べておくと、次に似た発表が出たとき、対象かどうかをその日のうちに答えられます。解約したツールの消去を書面で確認する手順は、11月18〜19日のまとめの図にあります。