FBIと米シークレットサービス(USSS)は2026年10月6日、FortiGateのSSL VPN (社外から社内に安全につなぐ仕組み)を狙う攻撃「FortiBleed」が続いており、機器の管理者が締め出される例が出ていると、共同の注意喚起を出しました。攻撃者は不明な管理者アカウントを足し、元の管理者のアカウントを消したりパスワード を変えたりします。
この記事は、FBIとUSSS、Fortinet、CISA、JPCERT/CC の公式資料だけを根拠に、会社が確かめる点を整理します。
FBIとUSSSは何を発表したのか
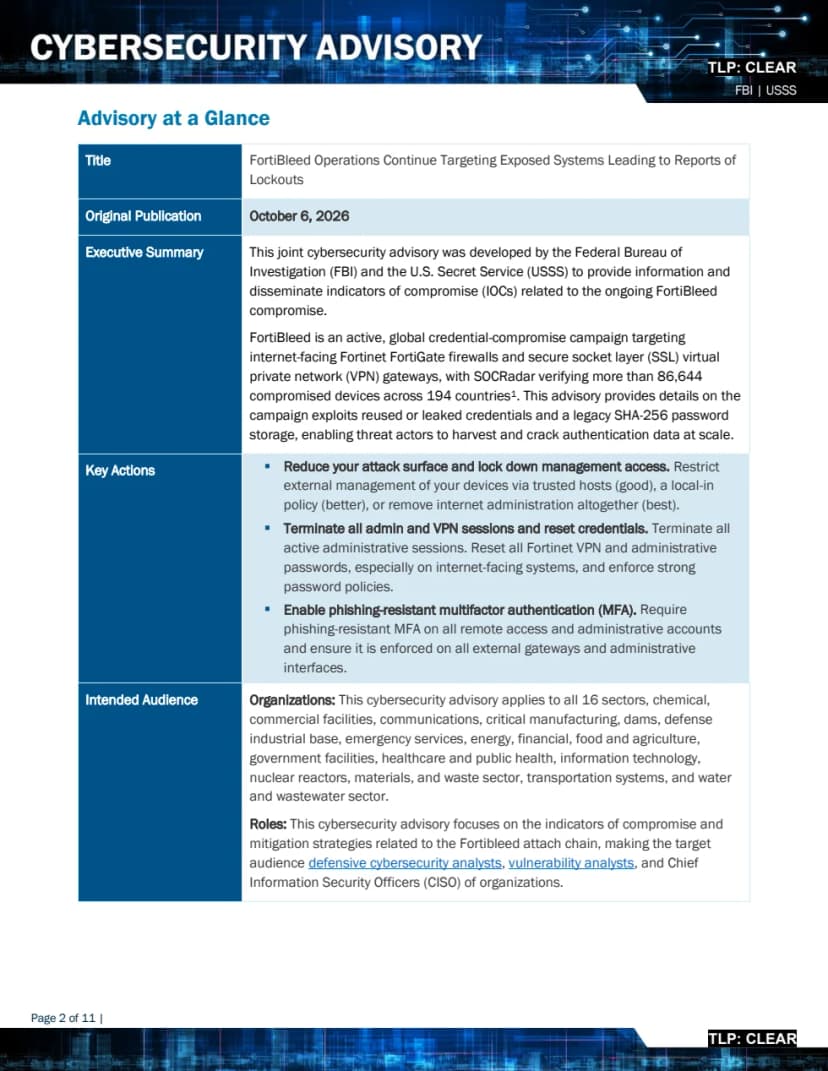
資料の題は「FortiBleed Operations Continue Targeting Exposed Systems Leading to Reports of Lockouts」(管理番号 JCSA-20261006-01)で、公開日は2026年10月6日です。インターネットに公開されたFortiGateとSSL VPNゲートウェイを狙う、世界規模の認証情報の攻撃だと説明しています。
資料は、セキュリティ会社SOCRadarが194か国で86,644台以上の侵害された機器を確認したと引用しています。この数字はFBIが数えたものではなく、SOCRadarの確認として書かれています。
FBIとUSSSの注意喚起 JCSA-20261006-01 の概要ページ 出典: FBI・米シークレットサービス(IC3) (引用) 注意喚起の要点は次のとおりです。
使い回された、または流出した認証情報と、古いSHA-256のパスワード保存方式が狙われている。
攻撃者は大量の認証情報を集めて解析し、侵入に使う。
通常のパッチ適用やパスワード変更より先の対処が必要になりうる。
攻撃の入口が、ランサムウェア の攻撃者に渡った例がある。
管理者の締め出しは、こう起きる
FBIの資料は、攻撃の流れを次のように書いています。
公開されたFortiGateのSSL VPNの画面を、インターネットから探す。
過去の流出データや情報窃取マルウェアのログを使い、パスワードの使い回しや総当たりで認証を試す。
機器からパスワードのハッシュ(パスワードを変換した値)を持ち出し、GPUを多数つないだ環境で解析して平文に戻す。
確認できた認証情報で入り、機器に新しい管理者アカウントを作る。
組織内のActive Directoryのアカウント一覧を調べ、パスワードスプレー(よくあるパスワードを多数のアカウントに試す手口)で広げる。
入口の情報を、VPNの設定や標的の一覧とともに販売する。
締め出しは、手順4のあとに起きます。資料は「攻撃者が元のアカウントを消す、またはパスワードを変えると、被害者が機器にログインできなくなることがある」と説明しています。新しい管理者アカウントを残したまま横展開を続けるためだと書かれています。
資料は、ランサムウェアの攻撃者の例として、INC/LynxとPayloadの名前を挙げています。
新しい脆弱性ではない、とFortinetは説明している
Fortinet PSIRTは2026年6月19日の記事で、今回の活動は新しいFortinet製品の脆弱性 ではなく、直近のアドバイザリとも関係がないと書いています。過去の事案(FG-IR-26-060、FG-IR-25-647)で得た認証情報を再利用し、パスワードの管理が弱く多要素認証(MFA)がない機器にブルートフォースをかけた、という見立てです。
FBIの資料では、PBKDF2という強い保存方式への移行が対策の1つです。FortinetのPBKDF2の手順ページによると、PBKDF2に対応するのはFortiOS 7.2.11以降、7.4.8以降、7.6.1以降です。それより前の版は、SHA-256(資料では「SH2」)でパスワードを保存します。
PBKDF2の版に上げただけでは、古いハッシュは機器に残ります。ページによると、既定では互換のため、古いSHA-256のハッシュが隠れた設定に残ります。管理者が自分でパスワードを設定し直すか、次の設定を有効にしないと消えません。
Fortinetの手順では、古いハッシュを消す設定は FortiOS 7.6系で set login-lockout-upon-weaker-encryption enable(config system password-policy の中)です。7.2系と7.4系の名前は login-lockout-upon-downgrade です。この設定を有効にしたあとでPBKDF2に対応しない版へ戻すと、管理者がログインできなくなります。有効にする前に、戻す予定がないかを確認してください。
影響する会社・しない会社
影響する: FortiGateの管理画面またはSSL VPNの画面を、インターネットに公開している会社です。FBIは、公開された窓口をもつすべてのFortinetの利用者が影響を受けうると書いています。
影響する: 管理者やVPN利用者のパスワードを、ほかのサービスと使い回している、または長く変えていない会社です。多要素認証が管理者とVPNの両方に入っていない場合も当たります。
影響する: FortiGateの設定ファイルが外に出た可能性がある会社です。JPCERT/CCは、設定ファイルに管理者パスワードのハッシュが含まれ、取られるとオフラインでパスワードを解析されるおそれがあると書いています。
影響する: 拠点間をIPsec VPNで常時つないでいる会社です。JPCERT/CCは、相手拠点の侵害された機器から入られる可能性を挙げています。
影響しない: FortiGateを使っておらず、Fortinetの機器でVPNや管理画面を公開していない会社です。ただしFortinetは、攻撃者がほかのメーカーの機器でもブルートフォースによる認証情報の収集をしていると報じられていると書いています。ほかのVPN機器も、同じ観点で確認する価値があります。
影響しない(確認が済んだ場合): 管理画面を社内の限られたネットワークからだけ使え、全アカウントに多要素認証があり、不明なアカウントとログの異常がない会社です。
情シスが今日やること
以下はFBIとFortinetが書いている対処を、順番に並べたものです。期限の指定はありません。
管理画面の公開を確認します。FortiGateの管理アクセスが、インターネット側の画面で許可されていないかを見ます。FBIは、信頼するホストの指定(良い)、local-inポリシー(より良い)、インターネットからの管理をやめる(最良)の順に、窓口を絞るよう書いています。
管理者とVPNのセッションを切り、パスワードを変えます。すべての管理セッションを終了し、FortinetのVPNと管理者のパスワードを、インターネットに公開している機器から順に変えます。変えられない場合は、先に管理画面を閉じます。
多要素認証を入れます。FBIは、フィッシングに強い多要素認証を、管理者とリモートアクセスのすべてのアカウントに求めています。
不明なアカウントとAPIキーを探します。管理者とVPNのユーザー一覧を、過去の正常な設定と比べます。FBIの資料には、侵害された機器で見つかったアカウント名の一覧があります。例は、adminin、fortiAdmin、forticloud-sync、fgtsecure、pakedge、districtadmin、system_config、itadmin、IT_Manager、support_fortinetなどです。Fortinetはforticloud、fortiuser、fortinet-support、fortinet-tech-supportを例に挙げています。REST APIのキーも、用途が分からないものは消し、必要なものは作り直します。
ログを確認します。ファイアウォール、VPN、認証、ドメインコントローラーのログで、見知らぬIPアドレスからの管理者アクセスや、横展開の跡がないかを見ます。FBIの資料にはIPアドレスの一覧があり、確認してから使うよう勧めています。AD連携用のアカウントを機器に設定している場合は、そのアカウントが社内で不正に使われていないかも見ます。
もし機器に入れなくなっていたり、不明なアカウントを見つけたりした場合は、機器を侵害されたものとして扱います。FBIの資料は、疑わしい機器を隔離し、ログなどを集めて調べ、FBIなどに報告するよう書いています。日本の組織が報告する窓口は、資料には書かれていません。
日本の公式情報はどうなっているか
JPCERT/CCは2026年6月23日に、FortiBleedの注意喚起(JPCERT-AT-2026-0019)を出しています。国内企業に関連する情報が含まれていることを確認した、と書いています。
JPCERT/CCは、FortiGateのログで設定のエクスポートの跡を調べる方法も案内しています。画面の「System > Events > Messages」を「Config」で絞り込み、管理者とREST APIのアカウントの両方を見る方法です。攻撃者は、侵害した機器を通る認証の通信を取るツールも持っており、WindowsドメインのKerberosやNTLMの情報まで解析された例があるとも書いています。この場合、FortiGateだけを直しても侵入の経路が残るため、社内のActive Directoryの不審な動きも確認するよう求めています。
CISAは2026年6月18日(6月22日に更新)の注意喚起で、約74,000台のFortinet機器に関連する認証情報が流出したとして、同じ趣旨の対処を呼びかけています。SOCRadarの数字(86,644台以上)とは台数が違いますが、資料には理由が書かれていません。
日本での被害の件数は、今回確認した資料には書かれていません。10月6日のFBIの資料は、日本の組織に向けた個別の記載もありません。
今日からできること
社内にFortiGateが何台あり、どれがインターネットに管理画面を出しているかを、IT資産台帳で1枚にまとめます。
管理者とVPNのパスワードの最終変更日を調べ、古いものから変える計画を作ります。
同じ観点を、NetScalerなどほかの境界機器にも当てはめます。境界機器の侵害を確かめる手順は、NetScalerの注意喚起の記事 も参考になります。