サーバーを作り直したのに、なぜ連携のキーまで替えなければならないのでしょうか。One'sClosetを運営するフレイトリンクスジャパンは11月12日の第二報で、顧客情報に加え、ECシステムとの連携に使うAPI接続キーも外部に漏れたと確認しました。ShopifyなどのECをつないでいる利用事業者は、キーの更新・再発行か、接続元のIPアドレスの制限を求められています。手当ては、利用事業者が自分で進める形です。
One'sClosetはアパレル向けのクラウドの販売・在庫管理システムです。卸と店舗とECの在庫や受発注をまとめて扱い、公式サイトによると、ShopifyやネクストエンジンなどのカートとAPIでつながります。POSレジの「スマレジ」や、WMS、佐川急便との連携もあります。
「可能性が高い」から「確認」へ
第一報が出たのは11月5日でした。11月2日の午前0時ごろから外部の第三者がサーバーに入り、不正なプログラムを動かしてデータベースにアクセスしていた、という内容です。データベースの情報を抜き出し、ファイルに保存して圧縮した痕跡もあり、フレイトリンクスジャパンは「漏洩した可能性が高い」としていました。
第二報で、それが確定に変わります。第三者がサーバー上で不正なプログラムを動かし、データベースの情報を不正に取得していたことが分かりました。漏れたと確認されたのは、個人情報と、ECシステムとの連携に使うAPI接続キーです。
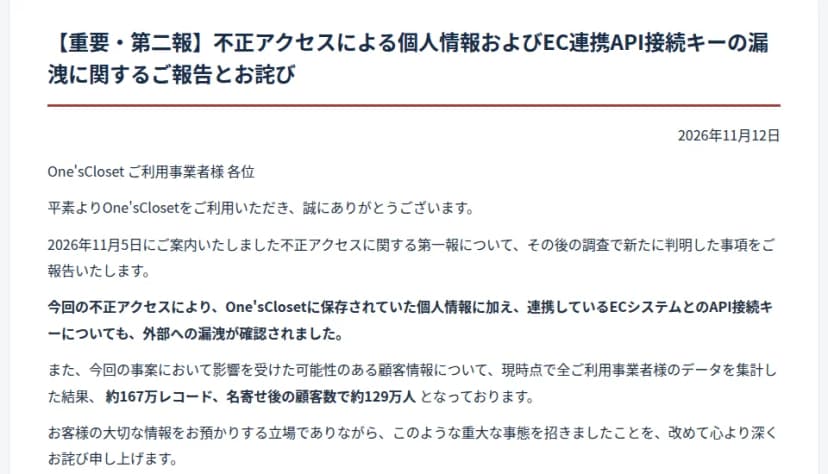 11月12日の第二報の冒頭。API接続キーの漏洩と約167万レコード出典: フレイトリンクスジャパン「【重要・第二報】不正アクセスによる個人情報およびEC連携API接続キーの漏洩に関するご報告とお詫び」(引用)
数えた範囲はOne'sClosetを使うすべての事業者の顧客情報です。合わせると約167万レコードで、同じ人の重なりをまとめると約129万人になります。ただ、129万人の一人ひとりについて持ち出しを確認したわけではありません。名寄せのあとの人数も、今後の調べで変わりうる推計です。事業者ごとの件数と項目は確認が進み次第、知らせるとしています。
One'sClosetは、クレジットカードの番号や有効期限、セキュリティコードを保存していません。
サーバーを作り直しても、キーは連携先で生きている
フレイトリンクスジャパンは2日の22時30分からの緊急メンテナンスで、サーバー環境を一から作り直し、PHPも7系から8系に上げました。ただ、PHPの更新と作り直しが重なり、3日から4日にかけては不具合やエラーが続いたといいます。作り直したあとに新たな不正アクセスは見つかっておらず、封じ込めはできているという判断です。
それでも、キーの話は終わりません。API接続キーは、連携先のECシステムを呼び出すための鍵です。One'sClosetのサーバーを新しくしても、外に出たキーそのものは、連携先の側で無効にしない限り使えるはずです。第二報によれば、キーが悪用されたときは「連携先ECシステムに対する不正なアクセスや操作が行われるおそれ」があります。
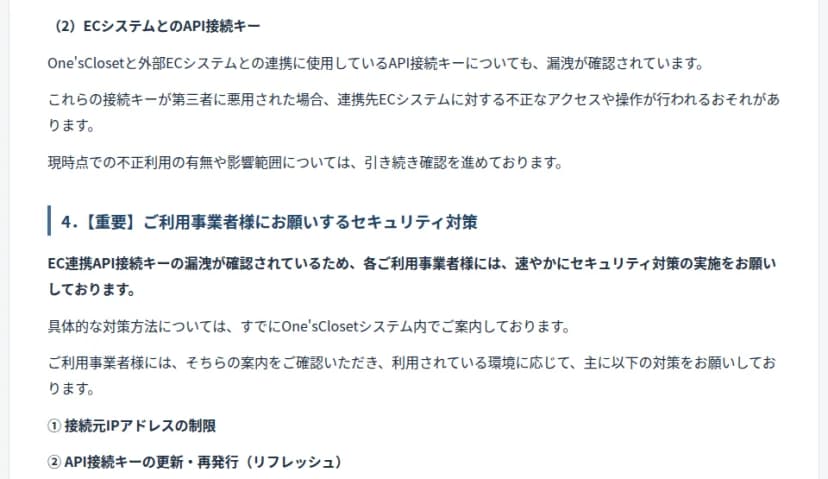 利用事業者に頼んだ対策は、IPアドレスの制限とキーの更新・再発行出典: フレイトリンクスジャパン「【重要・第二報】不正アクセスによる個人情報およびEC連携API接続キーの漏洩に関するご報告とお詫び」(引用)
だから、フレイトリンクスジャパンは利用事業者に2つの対策を頼みました。接続元のIPアドレスを絞ることと、API接続キーを更新・再発行することです。具体的なやり方はOne'sClosetのシステムの中で案内しているといいます。キーがすでに使われたかどうかは、まだ調べている途中です。
2つの対策は効き方が違います。IPアドレスを絞れば、キーが漏れていても、決めた接続元のほかからは使えなくなります。再発行で古いキーが無効になるなら、漏れたキーそのものが使えなくなるはずです。連携先によっては片方しか使えないこともありそうなので、案内が自社の連携ごとにどちらを求めているかを見ておきたいところです。
振り返ると、手がかりは第一報にもありました。外部サービスとの連携に関わる設定情報などへの影響も確認していく、という一文が入っていたのです。キーの差し替えを求めてはいませんでしたが、この一文を読んで5日のうちにキーを替えた事業者は、確定を待たずに入口を閉じていたことになります。12日まで待った事業者とは、キーが使える状態にあった日数が7日違います。
今週3件目の「連携の鍵」、替えるのはだれか
連携に使う鍵が漏れた発表は、今週これで3件目です。3件を同じ項目で並べると、差し替えを担う人が件ごとに違います。
|
CROSS POINT(アイル) |
TONARIWA(電通デジタル) |
One'sCloset(フレイトリンクスジャパン) |
| 漏れた鍵 |
導入企業1社の専用のAPI認証キー(悪用を確認) |
LINE公式アカウント連携用のアクセストークン等(漏えいの可能性) |
ECシステムとの連携に使うAPI接続キー(漏えいを確認) |
| 差し替える人 |
アイルが全利用企業の分を11月9日22時15分に再発行 |
電通デジタルが対応できるものは順に。ほかは利用企業に個別に案内 |
利用事業者(IPアドレスの制限と、キーの更新・再発行を依頼) |
| 気づいてから公表まで |
7日未明に検知し、10日に公表 |
10日に確認し、11日に公表 |
2日夕方に緊急メンテナンスを決め、5日に第一報。キーの漏えいは12日の第二報で公表 |
※各社の公式の発表(11月5日〜12日)から作成
3件のうち、提供元が自分で替え終えたのはCROSS POINTだけでした。アイルは11月9日22時15分に、全利用企業の分を無効にして再発行し終えています。アイルが発行するキーだったので、自分で替えられたわけです。でも、One'sClosetの鍵は連携先のECシステムの側で生きている鍵とみられ、作り直したサーバーの外にあります。つまり、利用事業者が自分で動かない限り、入口は閉まらないでしょう。差し替えの段取りは、CROSS POINTの件とTONARIWAの件でも読めます。
影響しないのは、One'sClosetを使っていない会社だけ
まず、One'sClosetを使うすべての事業者が当事者です。約167万レコードは全利用事業者の顧客情報を合わせた数なので、自社の客の情報も入っていると考えて動くのが自然でしょう。ECをAPIでつないでいるなら、キーの差し替えも自社の仕事になります。
卸先の会社も、無関係とは言い切れません。One'sClosetには取引先のバイヤーが自分でアカウントを作り、Webで発注できる機能があります。バイヤーの情報が「顧客情報」に入るかは、発表からは分かりません。One'sCloset経由で仕入れている会社は、バイヤーのアカウントの情報が対象に入るかを、仕入先に問い合わせておけます。
One'sClosetを使っていない会社には、関係のない話です。クレジットカードの情報も、One'sClosetには保存されていないため対象の外です。
報告の期限も、今のうちに数えておけます。委託元にも報告と本人への通知が原則として求められることは、オープンロジの件の記事で読めます。
個人情報保護委員会の指針は、漏えいが疑われるのに確証がない段階も「漏えいのおそれ」に入れています。第一報は抜き出しと圧縮の痕跡を挙げて「漏洩した可能性が高い」と書いていました。社内のだれかが11月5日に第一報を読んでいたなら、その日が1日目です。
そうなると、速報の目安の3〜5日はもう過ぎ、60日以内の確報は2027年1月4日(月)が期限になります。60日目の1月3日が、年末年始の閉庁日に当たるためです。公式サイトのお知らせ欄では第一報の日付が11月6日となっていますが、6日から数えても60日目は1月4日で、期限は変わりません。12日の第二報で初めて知ったなら、1月10日が日曜、11日が成人の日なので、1月12日(火)です。
キーの差し替えと報告の段取り
- One'sClosetのシステム内の案内を開き、自社の連携のどれに、IPアドレスの制限とキーの更新・再発行のどちらが求められているかを書き出します。再発行で古いキーが無効になるかも、連携ごとに確かめておきます。
- つないでいるECのカートを中心に、スマレジやWMS、配送の連携も一覧にし、案内の対象かどうかと、キーを替える順番と担当を決めます。連携を作った制作会社がいるなら、その会社にも同じ一覧を渡します。
- 連携先の管理画面やログで、11月2日以降に、見覚えのない接続元からのAPIの呼び出しや、商品・在庫・注文の変更がないかを見ます。
- 社内で最初に第一報を読んだ日を調べ、委員会への速報と確報の期限を決めます。速報がまだなら、分かっている範囲で今日出します。事業者ごとの件数を待つ必要はありません。10月1日からは、サイバー攻撃の事案向けの共通様式でも報告できます。
- 客に知らせる文面と問い合わせの窓口を用意し、自社の件数が届いた日に出せるようにしておきます。
キーを再発行すると、新しいキーを入れ直すまで連携が止まる場合があります。受注の少ない時間を選びたくなりますが、待っているあいだも、漏れたキーは連携先で使える状態のまま。連携が止まる時間と、開いたままの入口のどちらが重いかは、もう答えが出ているように思えます。