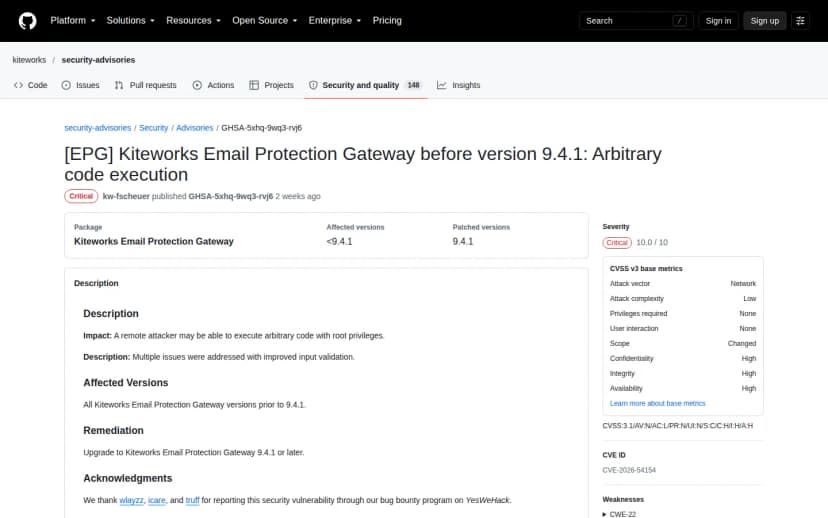
ファイルの共有やメールの暗号化に使う製品を出しているKiteworksが、2026年9月30日(協定世界時。日本時間では10月1日の未明)に、多数の脆弱性 をGitHub のアドバイザリでまとめて公表しました。いちばん重いのは、メール保護の製品EPG(Email Protection Gateway)のCVE-2026-54154です。CVSSは満点の10.0、修正版は9.4.1です。
この記事は、Kiteworksの公式の一覧、CVEの記録、CISA のカタログ、米国とカナダの機関の注意情報を根拠に、件数と中身を確かめたものです。報道にあった「126件・重大11件」とは、数が合いませんでした。
公式の一覧を数え直した結果
Kiteworksは、脆弱性の情報をGitHubの「kiteworks/security-advisories」で公開しています。2026年10月13日に、公開API で全件を取って数えました。
項目
内容
一覧の全件
148件(2025年11月28日から2026年9月30日の公表分)
2026年9月30日の公表分
125件
9月30日分の内訳(製品)
Core 66件、EPG 28件、SDF(Secure Data Forms)28件、MFT 3件
9月30日分の内訳(深刻度)
重大(Critical)12件、高(High)49件、中(Medium)52件、低(Low)12件
悪用
公式のアドバイザリには書かれていません。米国のCISは、EPGの件で「悪用の報告は今のところ無い」としています(10月1日)。CISAのKEVにも載っていません
Coreは、Kiteworksの本体にあたる製品です。EPGはメールの暗号化と保護、SDFは入力フォームでのデータの受け取りに使う製品です。MFTはファイル転送サーバーです。
一覧の全件を、製品と深刻度で分けると次のとおりです(2026年10月13日時点)。
製品
重大
高
中
低
合計
Core
2
31
32
6
71
EPG
10
13
6
1
30
SDF
0
9
25
6
40
MFT
0
4
3
0
7
合計
12
57
66
13
148
報道は、Core・EPG・SDFの3製品で126件、うち重大は11件と伝えています。編集部が数えたところ、9月30日分のこの3製品は122件、一覧の全件では141件でした。重大も、数えた結果は12件です。数え方の違いか、あとから件数が変わったかは、公式の資料からは分かりません。
いちばん重いEPGの件
CVE-2026-54154は、EPGの脆弱性です。公式のアドバイザリの要点は次のとおりです。
項目
内容
影響
遠隔の攻撃者が、root権限で任意のコードを実行できるおそれがある
原因
入力の検証が足りない(複数の問題。分類はパストラバーサル、コードインジェクション、認証 の欠落)
CVSS 3.1
10.0(Critical)。ネットワークから、条件は低く、認証は不要、利用者の操作も不要
対象
9.4.1より前のすべてのEPG
修正版
9.4.1以降
公表日
2026年9月30日
パストラバーサルは、本来入れない場所のファイルを読み書きされる問題です。コードインジェクションは、外から送った内容が、プログラムとして実行されてしまう問題です。
米国の非営利団体Center for Internet Security(CIS)は、10月1日にこの件の注意情報(2026-107)を出しました。外から届く入口での入力の扱いの問題が重なったもので、認証なしの遠隔の攻撃者に機器を完全に乗っ取られるおそれがある、と説明しています。悪用の報告は「今のところ無い」としたうえで、試験のあと速やかに更新するよう勧めています。
カナダのサイバーセキュリティセンターも、10月1日に注意情報(AV26-988)を出しました。Core・EPG・SDFの「9.5.0より前」と「9.5.1より前」を対象に挙げ、更新を促しています。
攻撃の手順は、公式にも書かれていません。この記事でも書きません。
KiteworksのEPGのアドバイザリ。Critical、10.0、修正版9.4.1 出典: Kiteworks「GHSA-5xhq-9wq3-rvj6」(GitHub Security Advisories) (引用) 重大12件の主なもの
重大12件のうち、EPGが10件、Coreが2件です。深刻度はCVSS 3.1で、いずれも公式のアドバイザリの値です。
CVE
製品
CVSS
公式の要約
修正版
CVE-2026-54154
EPG
10.0
遠隔からroot権限でコードを実行
9.4.1
CVE-2026-102115
Core
9.8
認証の問題で、利用者のアカウントに入られる(分類にパスワード再設定の不備を含む)
9.5.0
CVE-2026-85065
EPG
9.8
認証の問題で、利用者のアカウントに入られる
9.5.0
CVE-2026-85066
EPG
9.8
認証の問題で、利用者のアカウントに入られる(CVE-2026-85065とは別の件)
9.5.0
CVE-2026-102149
EPG
9.4
アクセス制御の問題で、利用者のアカウントに入られる
9.5.1
CVE-2026-102147
Core
9.3
インジェクションの問題(分類はXSS)で、管理者の権限を得られるおそれ(利用者の操作が必要)
9.5.1
CVE-2026-102106
EPG
9.1
認証の問題で、管理用の設定を変えられる
9.5.0
CVE-2026-102105 ほか4件
EPG
9.1
内部のネットワークの資源にアクセスできるおそれ(5件ともSSRFに分類。うち3件はサービス停止のおそれも)
9.5.0
どれも、ネットワークから届き、攻撃の条件は低く、認証は不要です。ただし、CVE-2026-102147だけは、利用者の操作(画面を開くなど)が要ります。XSSは、画面に不正なスクリプトを埋め込まれる問題です。SSRFは、サーバーを経由して、外からは届かない内部の宛先へ通信させられる問題です。
修正版は、1つの版に揃っていません。9月30日分のCore・EPG・SDFで、修正版は9.2.1から9.5.1まで、いくつかに分かれています。重大12件を全部直すには、9.5.1以降が目安です 。9.4.1はEPGの1件の修正版で、ほかの重大の修正版ではありません。
CVE番号は、CVE.orgで確かめられたものと、見つからなかったものがあります。確かめた9件のうち、CVE-2026-102149・102115・102147・102106・102105の5件は記録があり、登録元はCISAの調整の窓口(CISA-CG)です。この5件のCISAの評価(SSVC)は、悪用が「none」、自動化が「yes」です。CVE-2026-54154・85065・85066と、MFTのCVE-2026-50140の4件は、2026年10月13日の時点で、CVE.orgに記録がありませんでした。
ファイル転送の製品は、過去にも狙われている
CISAは、実際に悪用が確認された脆弱性をカタログ(KEV)にまとめています。KEVには、同じ種類のファイル転送の製品が過去に載っています。たとえば、Progress MOVEit Transfer(2023年6月2日に追加)、Fortra GoAnywhere MFT(2023年2月10日と2025年9月29日)、Cleoの製品(2024年12月)です。
外に面した所に置く製品は、見つかった脆弱性を悪用されやすい、という見方になります(編集部の補足)。KiteworksのCVEは、2026年10月13日の時点で、KEVに載っていません。
影響する会社・しない会社
影響する: KiteworksのEPG(メール保護)を使っていて、版が9.4.1より前の会社。CVE-2026-54154の対象です。
影響する: Kiteworks Core、EPG、SDFを使っていて、版が9.5.1より前の会社。重大のうち、9.5.0や9.5.1が修正版のものが残ります。
影響する(確認が要る): MFT(Kiteworks MFT Server)を使っている会社。9月30日分の3件は、9.4.1より前が対象です。
影響する(確認が要る): 運用を委託先や取引先に任せている会社。版を持っているのが相手のことがあります。
影響しない: Kiteworksを使っていない会社。ただし、取引先とのファイルの受け渡しがKiteworks経由のときは、取引先の対応を確かめます(編集部の補足)。
情シスが今日やること
自社で、Kiteworksを使っているかを洗い出す。メール暗号化、社外とのファイル共有、フォームでの受け取りで使っていないかを、部署や委託先にも聞く(編集部の補足)
版を確かめる。製品の管理画面で、Core・EPG・SDFの版を見ます。EPGが9.4.1より前なら、最優先で動きます
更新する。公式は、Kiteworksを修正版以降に上げるよう案内しています。重大12件までまとめて直すなら、9.5.1以降を目指します。更新の手順と日程は、製品の提供元(契約している販売元)に確認します
外に面した入口を確かめる。EPGやCoreの画面・窓口が、インターネットから直接届く状態かを見ます。更新までの間、届く範囲を絞れるかも考えます(編集部の補足)
ログを見る。公式は、すでに悪用されたかどうかを書いていません。更新の前後で、見覚えのない管理者のアカウントや設定の変更、不審なログインがないかを確かめます(編集部の補足)
書かれていないこと
次の点は、確かめた公式の資料には書かれていません。
実際に悪用された、という公式の報告。公式のアドバイザリにも、CISAのKEVにもありません。CISは「報告は今のところ無い」としています
攻撃の手順や、条件の細かい説明
報道にあった「126件・重大11件」の数え方。公式の一覧からは、125件と12件(9月30日分)、148件と12件(全件)になりました
CVE-2026-54154など4件のCVE.orgの記録。2026年10月13日の時点で見つかりませんでした
Kiteworksの公式サイトのリリースノート。この記事では確かめていません