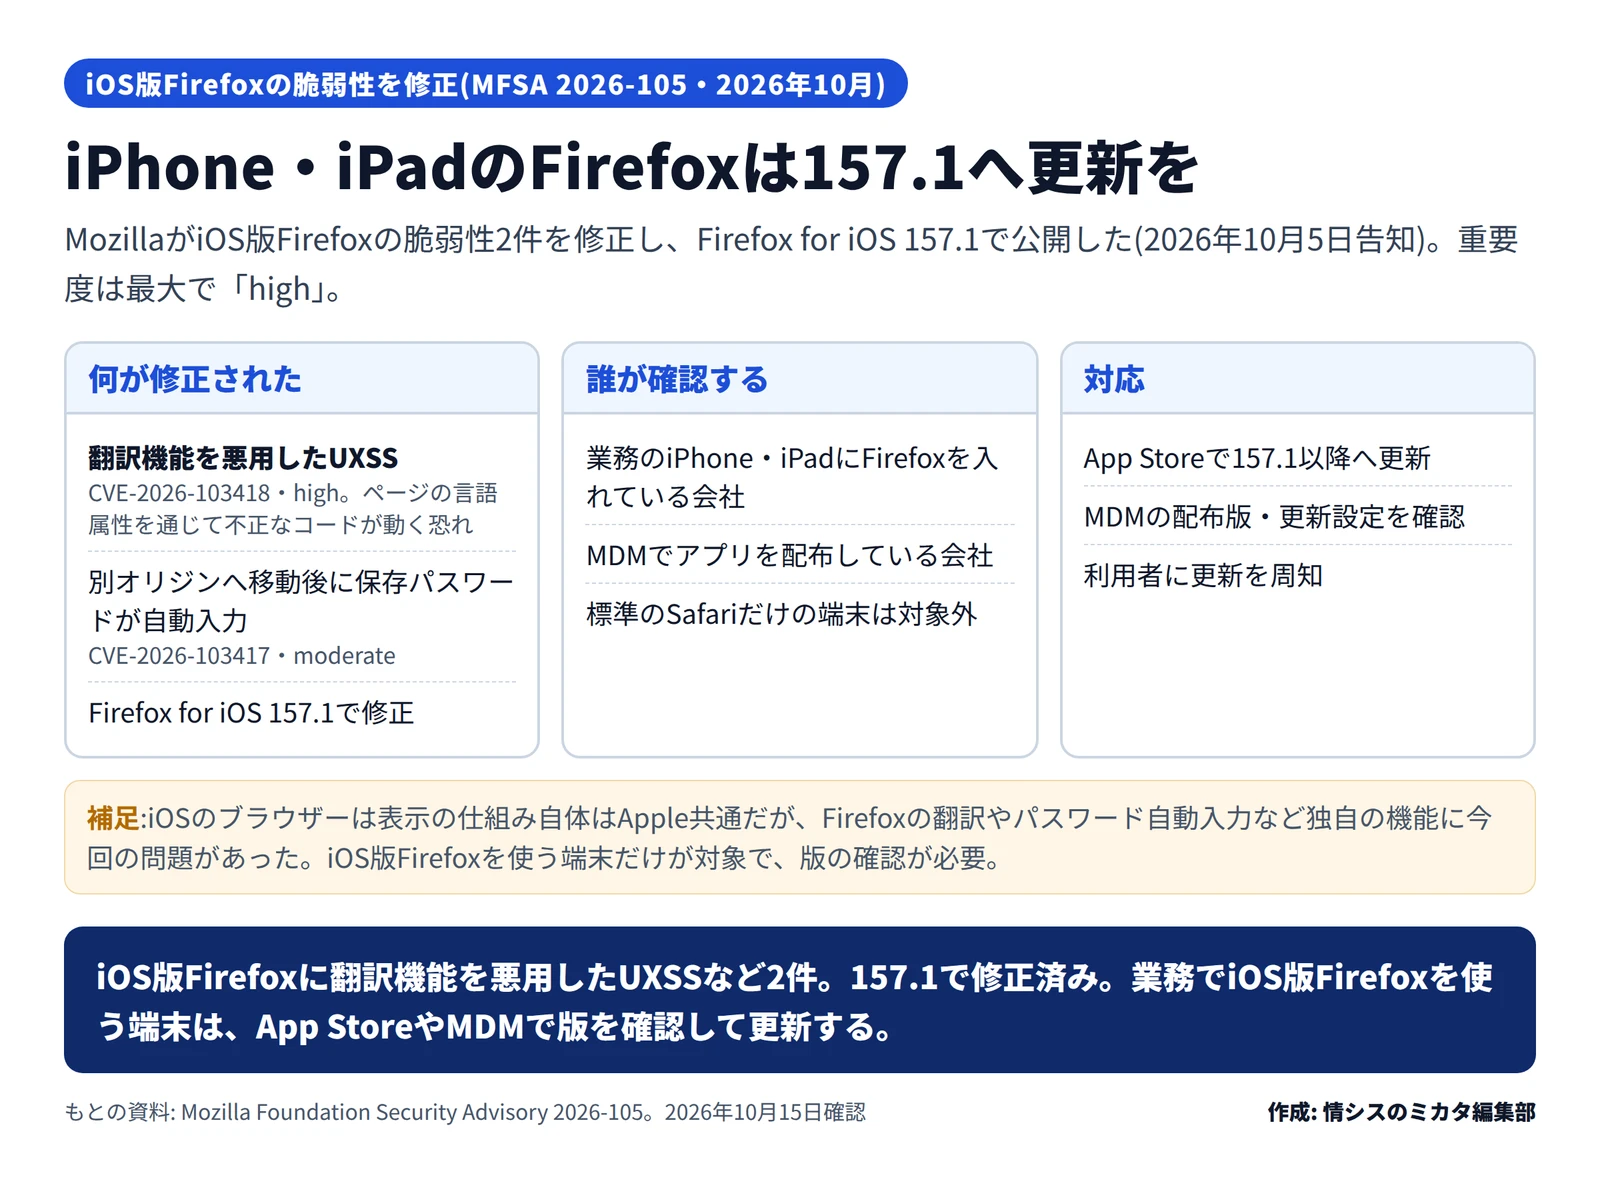
Mozillaは2026年10月5日、iOS版Firefox (iPhone・iPad向けのFirefox)の脆弱性 2件を修正し、Firefox for iOS 157.1として公開したと告知しました。セキュリティ 情報「MFSA 2026-105」にまとめられており、重要度は最大で「high」です。
iOS版Firefoxの脆弱性(MFSA 2026-105)の要点と対応(編集部作成) 作成: 編集部 / もとの資料: Mozilla(Mozilla Foundation Security Advisory 2026-105) 何が修正されたのか
修正された2件は、次のとおりです。
CVE-2026-103418(重要度 high) : 翻訳機能を悪用したUniversal XSS (UXSS)です。Mozillaによると、ページのHTMLの言語属性が翻訳の処理にそのまま使われてしまい、攻撃者が仕込んだ内容がFirefoxの保護された領域でコードとして動き、ページのコンテンツセキュリティポリシー(CSP)を回避できる恐れがあったとしています。CVE-2026-103417(重要度 moderate) : 別のオリジン(別のサイト)へ移動した後に、保存していたログイン情報が自動入力されてしまう問題です。
いずれもFirefox for iOS 157.1で修正されています。
iOS版Firefoxを使う端末だけが対象
iPhoneやiPadのブラウザーは、Apple の決まりにより表示の仕組み(エンジン)自体は共通です。ただし今回の問題は、Firefoxが独自に持つ翻訳やパスワードの自動入力といった機能にありました。そのため、影響を受けるのはiOS版Firefoxをインストールして使っている端末です。標準のSafariだけを使っている端末は、今回の更新の対象ではありません。
影響する会社・しない会社
影響する: 業務用のiPhone・iPadにiOS版Firefoxを入れて使っている会社です。MDM(端末管理)でアプリを配布している場合も含みます。
影響しない: iOS版Firefoxを使っていない端末は、今回の更新の対象外です。ただし、利用者が個別に入れていないかは、端末管理の情報で確認します。
情シスが今日からできること
iOS版Firefoxの利用状況を確認します。 端末管理の画面や台帳で、業務端末にiOS版Firefoxが入っているかを確認します。157.1以降へ更新します。 App Storeでアプリを更新するか、MDMで配布している場合は配布するバージョンと自動更新の設定を確認します。利用者に周知します。 自分で更新してもらう運用なら、App Storeでの更新を案内します。