本文へ移動
情シスのミカタ
ニュース約3分で読めます

Arch Linuxの偽パッケージ、root権限でマルウェア

Arch Linuxの利用者投稿型リポジトリ「AUR」に、人気ツールに名前を似せた偽パッケージが大量投稿され、導入時にroot権限でマルウェアを実行する仕掛けが見つかりました。公式リポジトリは影響なく数分で削除されましたが、Arch/AURを使う開発者・サーバーの管理者が確認すべき点を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み報道から
文字

報道をもとにまとめた記事です。当事者の公式の発表は確認できていません。公式の発表が出たら、それをもとに書き直します。

Arch Linuxの偽パッケージ、root権限でマルウェア

この記事のまとめ

  • Arch Linuxの利用者投稿型リポジトリ「AUR」に、人気のAURヘルパー(yay・paru)に名前を似せた偽パッケージが大量投稿され、導入時にroot権限でマルウェアを実行する仕掛けが見つかりました。
  • ペイロードは外部から取得され、root権限で実行されます。公式リポジトリ(core/extraなど)は影響を受けず、コミュニティが数分で検知してアカウントの削除・パッケージの除去が行われました。
  • AURは中身をレビューする前提の非公式リポジトリです。Arch/AURを開発端末やサーバーで使う情シスは、公式との違いを理解し、導入前のスクリプト確認と名前の確認を徹底しましょう。
こんな方に#20代#30代#40代#50代実務

Linuxに詳しい開発者に人気のArch Linux。その「拡張の入手先」として広く使われる利用者投稿型のリポジトリ「AUR(Arch User Repository)」に、人気ツールに名前を似せた偽パッケージが大量に投稿され、導入時にroot権限でマルウェアを実行する仕掛けが見つかりました。コミュニティが素早く対応し、数分で検知・削除されましたが、仕組みを知っておきたい事例です。

何が起きたか

報道(BleepingComputerなど)によると、2026年10月13日ごろ、AURに、AURヘルパー(パッケージの導入を助けるツール)の「yay」「paru」に名前を似せた偽パッケージが大量に投稿されました。正規の名前と1文字だけ違う、といったタイポスクワッティング(名前のなりすまし)の手口です。

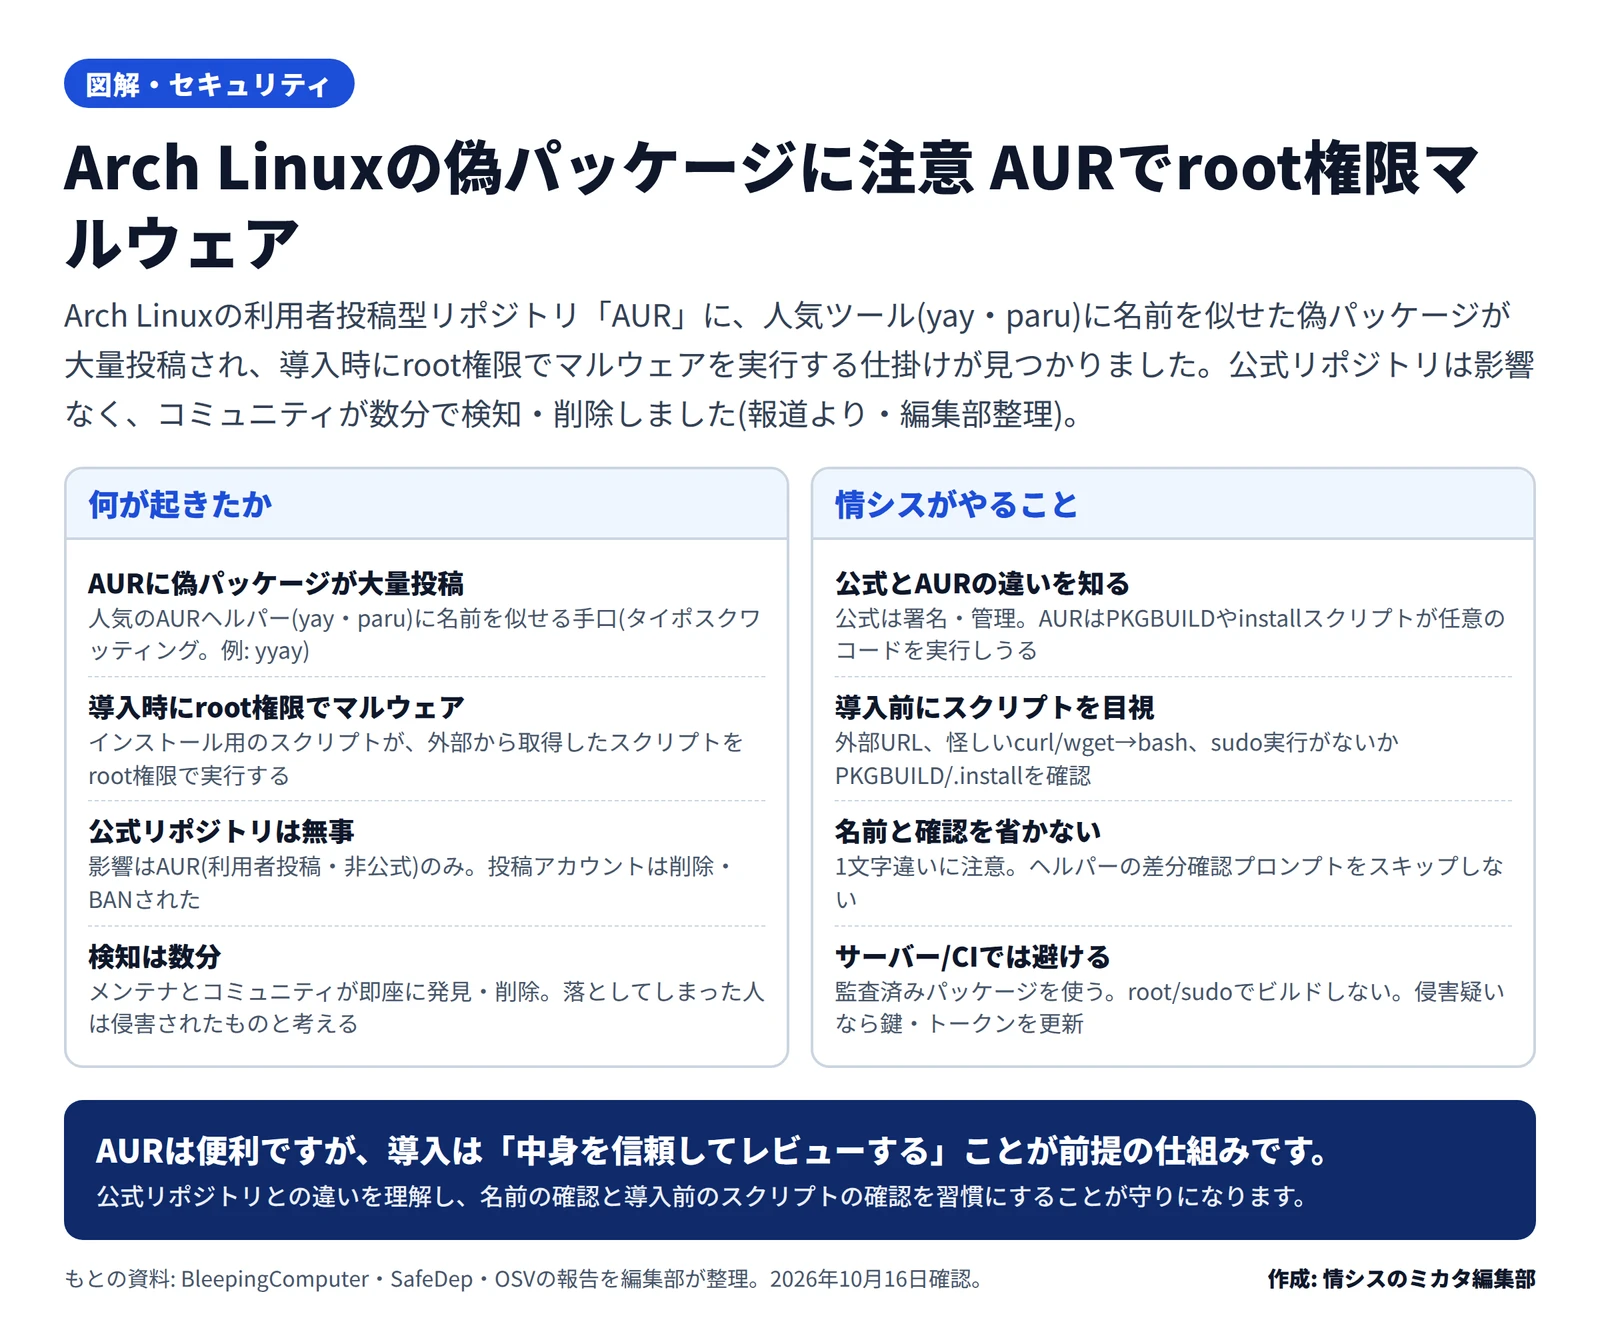
2区画の図。左『何が起きたか』=AURに人気ツールyay/paruに似せた偽パッケージが大量投稿(タイポスクワッティング例yyay)、導入時に外部スクリプトをroot権限で実行、公式リポジトリは無事でアカウントは削除BAN、数分で検知・落とした人は侵害想定。右『情シスがやること』=公式とAURの違いを知る、導入前にPKGBUILD/.installを目視、名前と差分確認を省かない、サーバー/CIでは避けroot/sudoでビルドしない侵害疑いは鍵更新
AURの偽パッケージによるroot権限マルウェアの要点と対処(編集部作成)作成: 編集部 / もとの資料: BleepingComputer・SafeDep・OSVの報告を編集部が整理

これらの偽パッケージには、正規のコードに加えて、インストール時に外部から取得したスクリプトをroot権限で実行する悪意ある仕掛けが含まれていました。root権限で実行されるため、システムを深く制御される恐れがあります。発見のきっかけは、Archのメーリングリストでの指摘で、コミュニティとメンテナが数分で悪意あるものと確認し、投稿アカウントの削除(BAN)とパッケージの除去が行われました。

重要なのは、影響を受けたのはAURだけで、Arch開発者が署名・管理する公式リポジトリ(core/extraなど)は影響を受けていないという点です。ただし、偽パッケージを導入してしまった場合は、侵害されたものとして対応する必要があります。2026年10月16日時点で、具体的な被害件数やインストール数は公表されていません。

なぜAURで起こるのか

AURは、利用者が自由にパッケージを投稿できる非公式のリポジトリです。ここでは、ビルドの手順を書いた「PKGBUILD」や、インストール時のスクリプトが、任意のコードを実行しうる仕組みになっています。便利な反面、「中身を利用者が確認する」ことが前提です。yayやparuなどのヘルパーは、これらを自動で取得・実行するため、確認を省くと、悪意あるコードがそのまま動いてしまいます。

影響する会社・しない会社

影響する: 開発端末やサーバーでArch Linuxを使い、AURからパッケージを導入している会社・チーム。とくに、SSH鍵やトークンを置いた開発端末、CI(自動ビルド)の環境は、侵害されると被害が広がりやすい点に注意が必要です。

影響しない・小さい: Arch Linuxを使っていない会社。また、Arch公式リポジトリだけを使い、AURを使っていない環境は、今回の件の直接の対象ではありません。

情シスが今日やること

  1. 利用状況の確認: 開発端末やサーバーで、Arch Linux・AUR・AURヘルパー(yay/paru等)を使っているかを確認する。
  2. 導入前の確認を徹底: AURから入れる前に、PKGBUILDとインストールスクリプトを目視する。外部スクリプトの実行や見慣れないホスト、sudoの実行がないかを見る。ヘルパーの差分確認を省略しない。
  3. 名前を正確に: 1文字違いのなりすまし(タイポスクワッティング)に注意し、メンテナ・投票数・更新日・履歴も確認する。
  4. サーバー・CIでは避ける・鍵を守る: 本番サーバーやCIでは、できるだけAURを避け、監査済みのパッケージを使う。root/sudoでのビルドは避ける。侵害が疑われる場合は、SSH鍵やトークンをローテーションする。

便利な入手先ほど、「誰でも投稿できる」という性質が裏目に出ることがあります。公式と非公式(AUR)の違いを理解し、導入前のひと手間を習慣にすることが、開発環境を守る確実な一歩になります。

よくある質問

Q公式のArch Linuxは危険なのですか?

Aいいえ。今回の問題は、利用者が投稿する非公式のリポジトリ「AUR(Arch User Repository)」に投稿された偽パッケージによるものです。Arch開発者が署名・管理する公式リポジトリ(core/extraなど)は影響を受けていません。AURは、ビルドやインストールのスクリプトが任意のコードを実行しうる仕組みで、利用者がその中身を確認することが前提になっています。

QAURから入れるとき、何を確認すればよいですか?

A導入の前に、PKGBUILDとインストール用スクリプト(.install)の中身を目視で確認してください。外部からスクリプトを取得して実行する処理(curl/wget→bash)や、見慣れないホスト、sudoの実行がないかを見ます。AURヘルパー(yayなど)が出す差分確認のプロンプトを省略しないこと、パッケージ名が正規のものと1文字も違わないか(タイポスクワッティングに注意)を確かめることも大切です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月16日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします