Sophosは2026年10月13日、AIの利用を管理する「AI統治」には、規程と従業員教育だけでは不十分との見解を公表しました。情シスには、実際の利用を継続的に把握し、業務中に働く技術的な制御を組み合わせることを推奨しています。単に禁止するのではなく、安全に仕事を進められる代替手段を用意する方針です。
規程を整えても、利用実態の把握は別に必要
Sophosによると、82%の組織が、IT・セキュリティ部門の知らないAI利用を発見しています。また、IT責任者の90%が、こうした「シャドーAI」のプライバシーや安全性を懸念しています。
同社が引用したGartnerの調査は、従業員1,310人が対象です。69%が過去12カ月に組織のサイバーセキュリティ指針を回避したと回答し、74%が業務目標の達成に役立つなら指針を回避してもよいと回答しました。こちらはAI利用だけに限定した数値ではなく、サイバーセキュリティ指針についての回答です。
Sophosは、未承認AIの利用を、従業員が仕事で必要としているものを把握する材料にすべきと説明しています。過剰な遮断は、個人端末や個人アカウントでの利用を促すとも指摘しています。
発見と制御は、端末・通信・ブラウザで行う
同社が推奨する把握対象は、新しく導入したAIサービスだけではありません。承認済みのSaaS、つまりクラウド経由で使う業務サービスに追加されたAI機能や、管理外端末の通信も含みます。AIエージェントの利用が増えた場合は、処理を任せる際に委任した認証情報も追跡すべきとしています。
利用の発見には、ブラウザ、端末上で動くプログラム、通信の監視を挙げています。評価ではAIの名称だけで判断せず、権限、地域、アクセスできるデータ、挙動を確認するよう推奨しています。
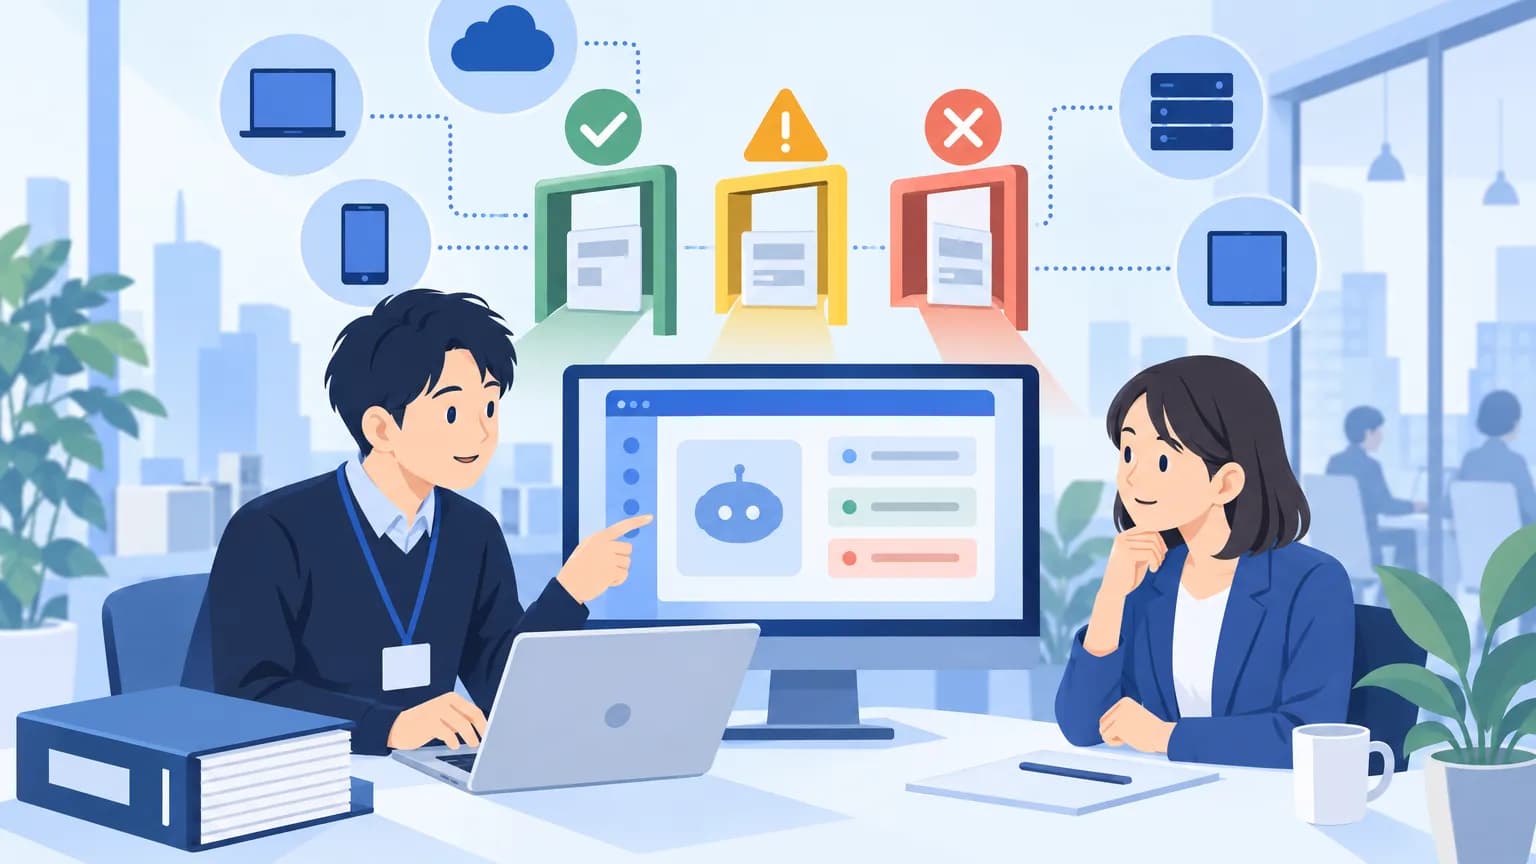
制御は「許可・警告・遮断」の3段階です。遮断する場合は、理由、承認済みの代替手段、例外申請の経路を示します。管理対象ブラウザでのアップロードやコピー・貼り付けの制御も挙げています。
利用状況、リスク評価、規程への適合状況、推奨対処は、既存の運用画面や報告にまとめる方針です。制御記録も、既存の検知・調査手順につなげるよう勧めています。
同社は、Sophos AI Defenseが既存の運用にAIの可視化・制御・保護を統合すると説明しています。日本での提供は発表には書かれていません。関連する紹介は、Sophos、AI Defenseを一般提供 未把握のAI利用も可視化でまとめています。
影響する会社・しない会社
- 影響する: AI利用規程や教育は整えたものの、実際の利用状況を把握していない会社です。今回の見解では、規程とは別に継続的な検出と制御が必要とされています。
- 影響する: 承認済みSaaSのAI機能、管理外端末、AIエージェントを利用する会社です。サービス一覧だけでなく、追加機能や通信、委任された認証情報も確認対象になります。
- 影響しない: 特定の製品・プラン・地域・会社規模を対象外とする条件は、発表には書かれていません。製品更新や対応期限の告知ではなく、AI利用の管理に関する見解です。
情シスが今日やること
以下は、発表の推奨事項を社内点検に落とし込む手順です。発表が指定した対応期限ではありません。
- 今日、把握できる範囲を確認する。 既存の端末・ネットワーク・ブラウザの管理画面や監視記録で、AI利用を確認できる項目を洗い出します。管理外端末の通信など、見えていない範囲も書き出してください。具体的な製品別の画面やメニュー名は、発表には書かれていません。
- 承認済みサービスの担当者に照会する。 サービスの管理画面でAI機能の設定を確認し、業務部門の担当者に利用状況を尋ねます。名称だけでなく、権限、地域、データへのアクセス範囲を整理します。AIエージェントを使う場合は、委任した認証情報も確認します。
- 遮断を増やす前に、代替手段を決める。 未承認AIを使う部門に用途を確認し、許可・警告・遮断のどれにするかを検討します。遮断する用途は、理由、承認済みの代替手段、例外申請先をセットにして利用者へ知らせます。
- 継続確認の担当と報告先を決める。 AI利用と制御記録を、既存のセキュリティ運用の報告項目に加えます。リスク評価や規程への適合状況を誰が確認し、問題があればどの調査手順につなぐかを、運用開始前に決めてください。