本文へ移動
情シスのミカタ
ニュース約3分で読めます

SolarWindsの監視基盤に脆弱性3件 権限を超えた操作の恐れ、2026.4へ

SolarWindsは2026年10月20日、自社で動かす監視の製品「SolarWinds Observability Self-Hosted」の2026.4を出し、脆弱性3件を直しました。いちばん重いCVE-2026-28328(CVSS 8.8)は、権限の低い利用者が、許された範囲を超えて情報を見たり書き換えたりできる恐れがあります。対象の版と、情シスが確かめることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
SolarWindsの監視基盤に脆弱性3件 権限を超えた操作の恐れ、2026.4へ

この記事のまとめ

  • SolarWindsは10月20日、SolarWinds Observability Self-Hostedの2026.4を出し、自社の製品の脆弱性3件と、組み込んだ部品の脆弱性11件を直しました。
  • CVE-2026-28328(CVSS 8.8)は、権限の低い利用者が、許された範囲を超えて情報を見たり書き換えたりできる恐れがあります。ほかにSSRF(6.4)とXSS(4.6)の2件です。
  • 3件ともログインした利用者が前提です。悪用の記載はありません。2026.4へ上げ、監視の画面のアカウントと権限を見直します。
こんな方に#30代#40代#50代実務

SolarWindsは2026年10月20日、自社のサーバーで動かすネットワークやシステムの監視の製品「SolarWinds Observability Self-Hosted」の2026.4を出しました。リリースノートによると、SolarWindsの製品の脆弱性3件と、製品に組み込んだ部品の脆弱性11件を直しています。

いちばん重いCVE-2026-28328は、深刻度を示すCVSSが8.8です。権限の低い利用者が、許された範囲を超えて情報を見たり書き換えたりできる恐れがあります。カナダのサイバーセキュリティセンターも10月21日、注意情報(AV26-1068)を出しました。この記事の内容は、10月21日にリリースノートとCVEの記録で確かめたものです。

直した3件
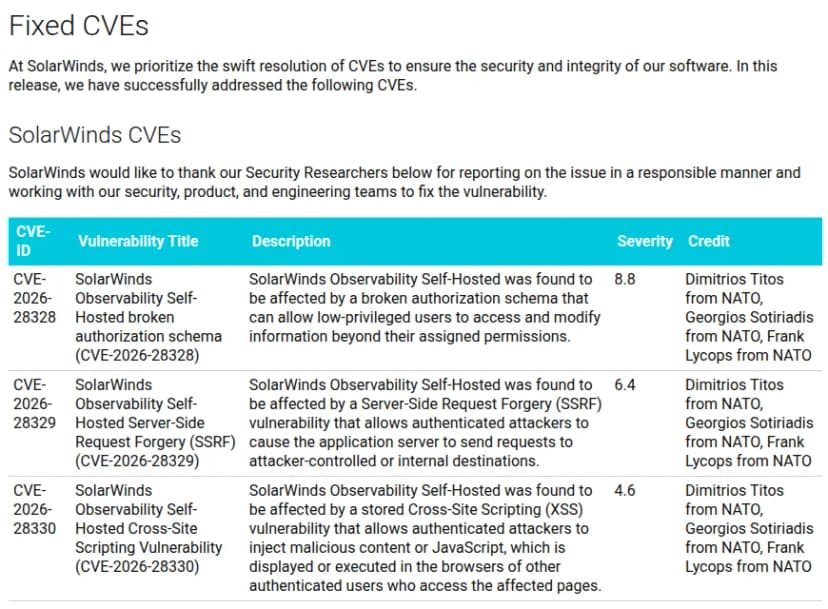
SolarWindsのリリースノートの画面。Fixed CVEsの見出しの下に、SolarWinds CVEsの表があり、CVE-2026-28328(権限の仕組みの欠陥、低い権限の利用者が割り当てを超えて情報を見たり書き換えたりできる、8.8)、CVE-2026-28329(SSRF、6.4)、CVE-2026-28330(保存型のXSS、4.6)が並び、報告者はNATOの3人。下にThird-party CVEsの表の始まり
2026.4のリリースノートの「Fixed CVEs」の表出典: SolarWinds「SolarWinds Observability Self-Hosted 2026.4 release notes」(引用)
CVE 中身 CVSS
CVE-2026-28328 権限の仕組みに欠陥があり、権限の低い利用者が、割り当てられた範囲を超えて情報を見たり書き換えたりできる 8.8
CVE-2026-28329 ログインした攻撃者が、アプリのサーバーから、攻撃者の決めた先や内側のネットワークへ要求を送らせられる(SSRF) 6.4
CVE-2026-28330 ログインした攻撃者が、画面に悪意のある内容やJavaScriptを埋め込み、ほかの利用者のブラウザで動かせる(保存型のXSS) 4.6

3件とも、NATOの研究者3人が報告しました。どれも、製品にログインできる利用者が前提です。CVE-2026-28328のCVSSの評価では、ネットワーク越しに、低い権限で、利用者の操作なしに攻撃でき、情報の漏えい・改ざん・停止のどれにも大きく響くとされています。

CVEの記録では、CVE-2026-28328の対象は「2026.2.3以前のすべての版」です。カナダのサイバーセキュリティセンターは「2026.4より前」としています。直した版は2026.4です。
組み込んだ部品の11件も直した

リリースノートは、製品に組み込んだ部品の脆弱性11件も直したとしています。Oracle Java SEが8件、Erlang/OTPの証明書の確かめ方の不具合が2件(CVSS 8と7.6)、フォントを扱うFreeTypeが1件です。

2026.4へ上げる前に確かめること

リリースノートは、2026.4の更新で、いくつかの仕組みが変わると注意しています。たとえば、高可用性(High Availability)を組んでいない環境は、メッセージのやり取りの仕組みがRabbitMQから新しいSolarWinds Message Busに切り替わります。Web Performance Monitorの部品も変わるとしています。SolarWindsは、性能とセキュリティの修正を当てるため、すべての環境をできるだけ早く上げるよう勧めています。

影響する会社・しない会社

  • 影響する: SolarWinds Observability Self-Hostedを自社のサーバーで動かしている会社です。2026.4より前の版なら、2026.4へ上げます。
  • 影響する: 監視の画面に、ほかの部署や委託先など、権限を絞ったアカウントを作っている会社です。CVE-2026-28328で、許した範囲を超えた操作をされる恐れがあります。
  • 影響しない: SolarWindsの製品を使っていない会社は、今回の対象ではありません。クラウドで提供する製品への影響は、今回の資料には書かれていません。

情シスが今日やること

  1. SolarWinds Observability Self-Hostedを使っているか、版はいくつかを、監視の担当や運用の委託先に確かめます。
  2. 2026.4より前なら、2026.4へ上げる日を決めます。上げる前に、リリースノートの注意(メッセージのやり取りの仕組みの切り替えなど)を読み、検証の環境で試します。
  3. 監視の画面のアカウントを一覧にし、使っていないアカウントや、権限が広すぎるアカウントを整理します。退職者や委託先のアカウントが残っていないかも見ます。
  4. 監視のサーバーが、インターネットや社内の広い範囲から使える状態になっていないかを確かめます。管理の画面に届く相手を絞ります。

よくある質問

Qどの版が対象ですか。

ACVEの記録では、CVE-2026-28328の対象は「2026.2.3以前のすべての版」です。カナダのサイバーセキュリティセンターは「2026.4より前」としています。直した版は、10月20日に出た2026.4です。

Qすでに悪用されていますか。

AリリースノートとCVEの記録に、悪用の記載はありません。米CISAの悪用が確認された脆弱性の一覧(KEV)にも、10月21日時点で載っていません。

QSolarWindsのクラウド版も対象ですか。

A今回の資料は、自社のサーバーで動かすSolarWinds Observability Self-Hostedについてのものです。クラウドで提供する製品への影響は書かれていません。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月21日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします