米国司法省(DOJ)は2026年10月13日(米国時間)、北朝鮮IT労働者の潜入工作をめぐり14人を起訴し、米国内の2人を逮捕したと発表しました。米国内の協力者が、会社支給のノートPCを自宅で預かる「ラップトップファーム」を各地に構え、海外の作業者が米国内から接続しているように見せかけていたとしています。被害は医療・通信・小売・製造など70社超に及びます。
ここでは、何が摘発されたのか、どんな手口か、遠隔でIT人材を採用する会社が確かめる点を、DOJの発表とFBIの雇用主向け指針から整理します。
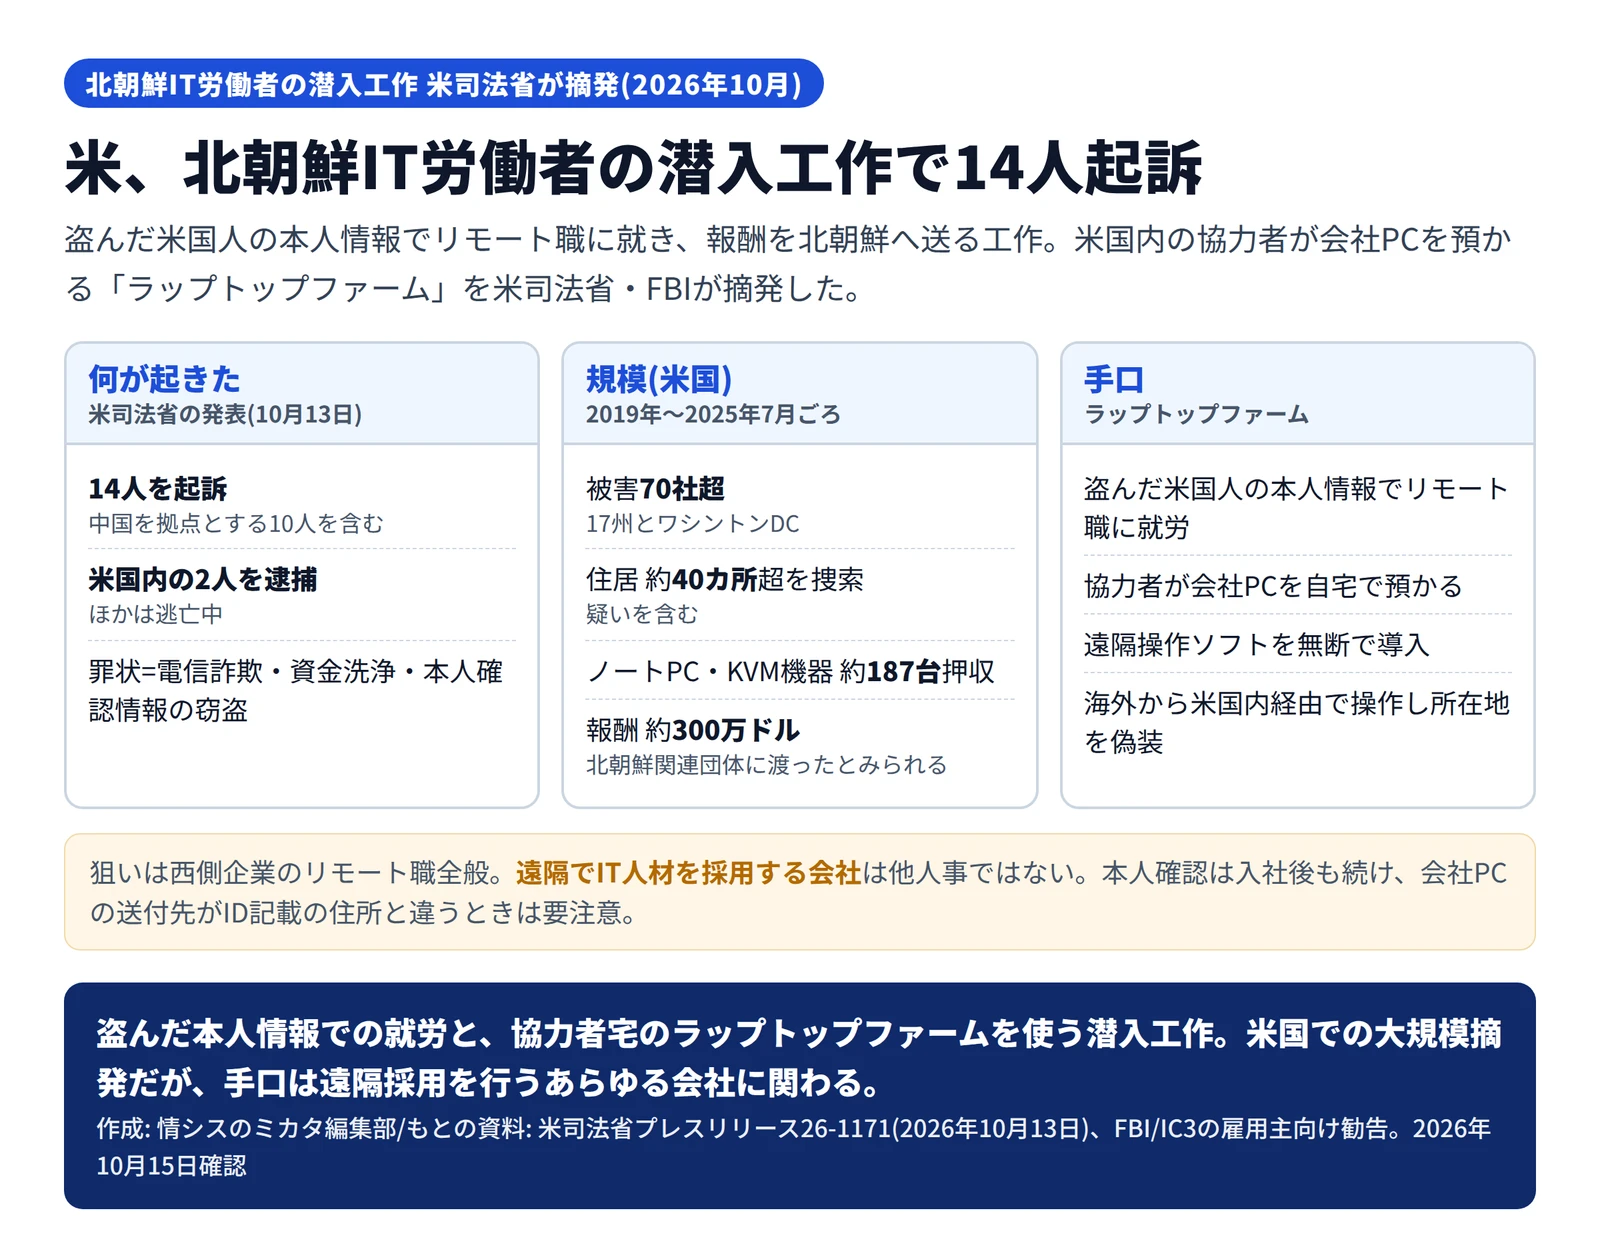
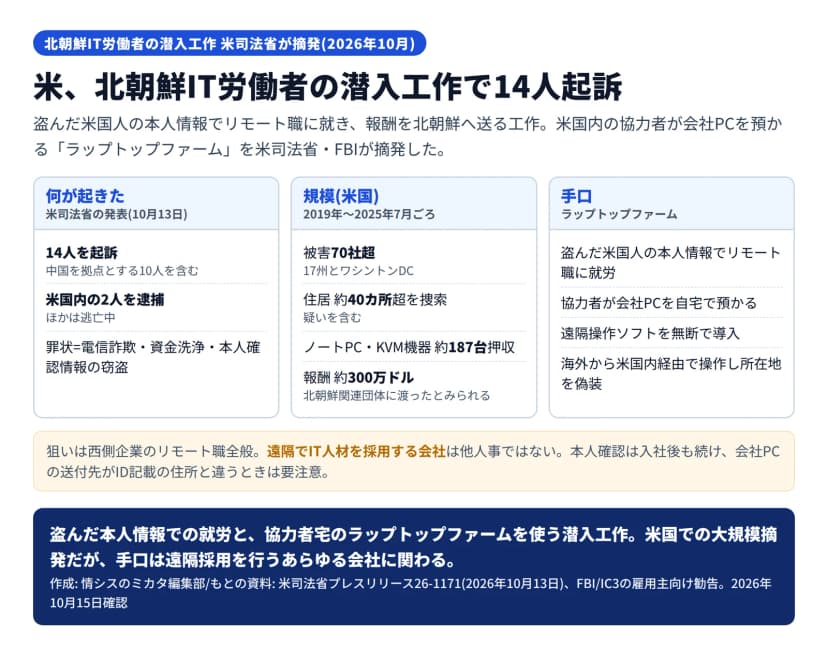 北朝鮮IT労働者の潜入工作 米司法省の摘発の要点(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
何が摘発されたのか
DOJの発表(プレスリリース26-1171)によると、今回の起訴は計14人です。うち中国を拠点とする10人を含み、米国内の協力者2人が逮捕されました。残りは逃亡中(at large)とされます。罪状は電信詐欺(wire fraud)、資金洗浄、本人確認情報の窃盗です。
捜査はFBIのオハイオ支局とダラス支局が担当しました。テキサス州では2026年9月21〜25日に、疑いを含む約40カ所超の住居を捜索する「Operation Lonestar Roundup」を実施し、ノートPCとKVM(キーボード・ビデオ・マウス切替機)機器を約187台押収しています。
被害を受けた雇用主は、オハイオ州をはじめ17州とワシントンDCの70社超にのぼります。工作は2019年ごろから2025年7月ごろまで続き、北朝鮮のIT労働者が得た報酬は約300万ドルとされ、制裁対象の北朝鮮関連団体に渡ったとみられるとしています。DOJは、これらの資金が兵器開発を含む違法な目的に使われうると指摘しました。
今回の摘発は突発的なものではなく、長年続く北朝鮮IT労働者への取り締まり(DOJの「DPRK RevGen」の取り組み)の最新の一手という位置づけです。盗んだ本人情報での就労や、協力者宅のラップトップファームという手口そのものは、以前から繰り返し指摘されてきました。
ラップトップファームの仕組み
北朝鮮のIT労働者は、盗用または偽造した米国人の本人情報を使って、米企業のリモート職に応募・就労していたとされます。そのうえで、米国内の協力者(ファシリテーター)が、企業から郵送される業務用ノートPCを自宅で受け取り、保管します。これが「ラップトップファーム」です。
協力者は、会社PCに遠隔操作ソフトを無許可で導入し、米国内のIPアドレスやネット接続を経由して、海外にいる実際の作業者がアクセスできるようにします。押収品にKVM機器が含まれていたのは、1人の協力者が複数台のPCを束ねて遠隔操作させていたためです。会社から見ると、米国内の正規の従業員が業務しているように見えますが、実際に手を動かしているのは海外の別人、という状態になります。
FBIは、同じ手口が西側企業のリモート職全般を狙っていると説明しています。日本企業への具体的な被害や、日本を対象とした範囲は今回の発表には書かれていませんが、遠隔でIT人材を雇う構造そのものは各国に共通します。海外の委託先や個人事業主にリモートで開発・運用を任せている会社は、「他人事」とは言い切れません。
影響する会社・しない会社
- 影響する: 遠隔勤務のIT人材や、海外の委託先・フリーランスを採用している会社です。手口には、盗んだ本人情報での応募、代理の面接、協力者宅に置いた端末の遠隔操作が含まれます。
- 影響する: 従業員や委託先に、会社の端末・システム・機密情報へのアクセスを認めている会社です。入社後に誰がアクセスしているかの確認が対象になります。
- 影響しない: 特定の製品・プランを使っていない会社が対象外になる、という条件は発表には書かれていません。遠隔操作ソフトの有無だけで、自社は無関係と判断することはできません。
情シスが今日からできること
今回は米国での摘発ですが、確認すべき観点は日本の会社にも共通します。具体的な検知・予防の手順は、FBIが雇用主向けに公開している指針が詳しく、情シスのミカタでも別の記事にまとめています。
- 採用の「本人確認」を入社後も続ける。 面接に出た人、雇用した人、実際に業務を行う人が同じかを確認します。採用時の身元調査を通っただけでは判断できません。
- 会社PCの送付先を確かめる。 PCや機材の送付先が、応募書類のID記載住所と違う場合は、ラップトップファームの兆候として追加の確認を求めます。背景チェックが済むまでシステムへのアクセスを与えない運用も有効です。
- 端末管理の記録を点検する。 端末管理の画面や台帳で、利用者・保管場所・導入済みの遠隔操作ソフトを確認します。無許可の遠隔操作ソフトやKVM機器の利用は危険信号です。
- 疑いは一つの事実で断定しない。 遠隔操作ソフトの利用や名前だけで排除すると、正当な従業員や本人確認情報の被害者を誤って疑う恐れがあります。人事・セキュリティー・管理部門で情報を持ち寄り、複数の兆候で評価します。
検知の赤旗や社内点検の進め方は、FBI、北朝鮮IT労働者の採用工作に警告 本人確認は入社後も継続をで詳しく整理しています。あわせて確認してください。