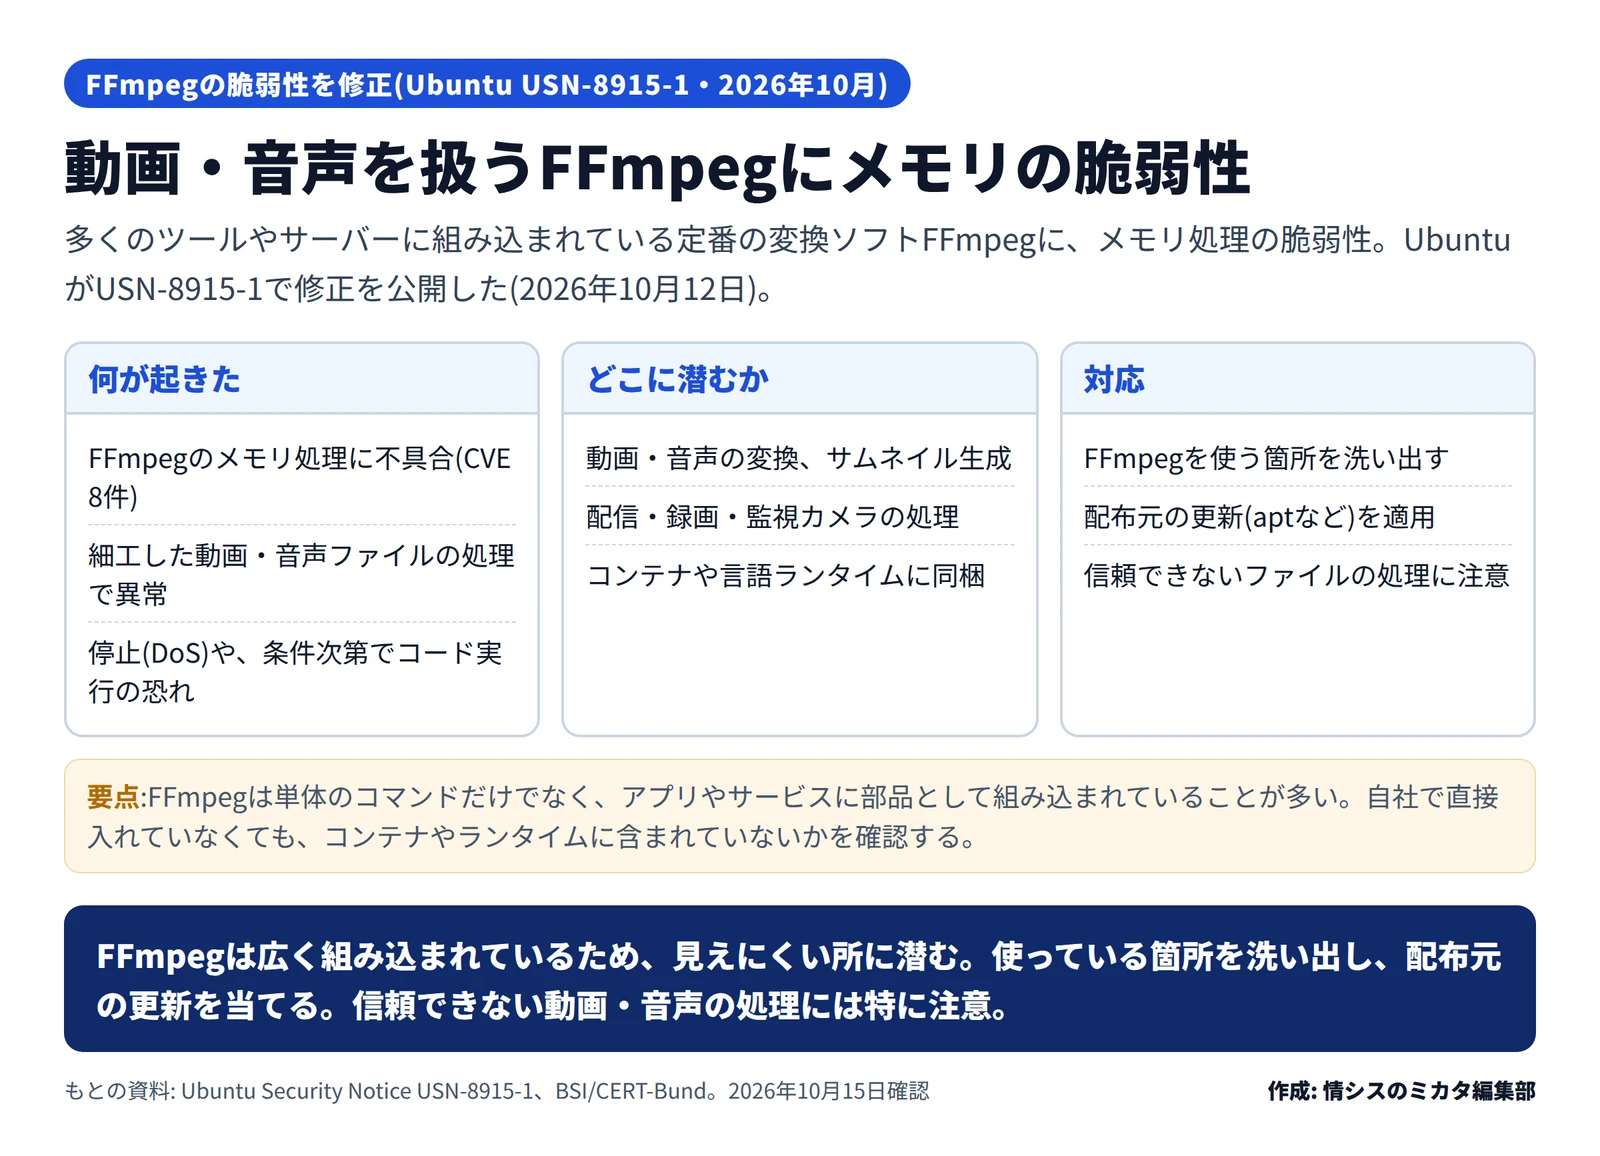
動画や音声を変換する定番のソフト「FFmpeg(エフエフエムペグ)」に、メモリ処理の脆弱性が見つかりました。Ubuntuを提供するCanonicalは2026年10月12日、修正をまとめたセキュリティ情報(USN-8915-1)を公開しています。ドイツのBSIも同様の注意喚起を出しています。
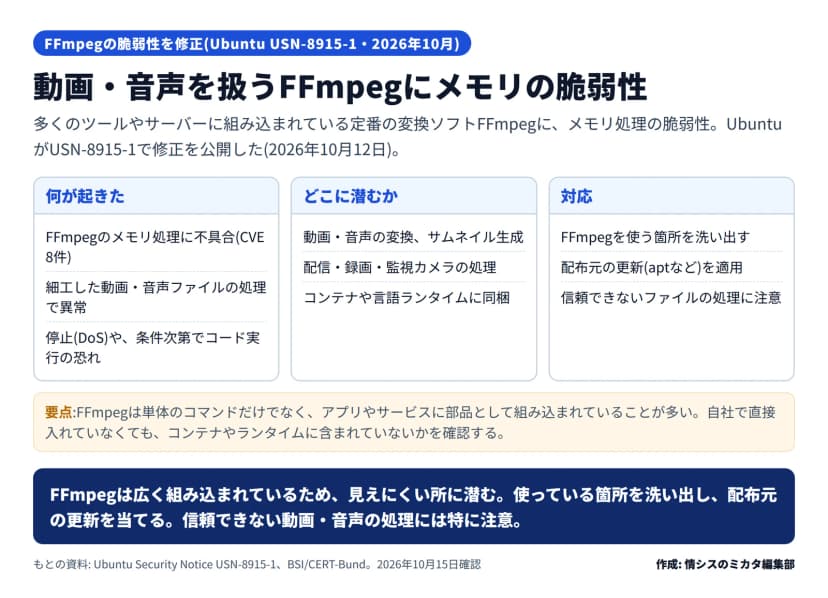 FFmpegの脆弱性(USN-8915-1)の要点と対応(編集部作成)作成: 編集部 / もとの資料: Canonical(Ubuntu Security Notice USN-8915-1)
何が修正されたのか
USN-8915-1によると、FFmpegがメモリの扱いを正しく処理しない問題が見つかり、攻撃者が細工した入力(動画・音声ファイルなど)を処理させることで、サービスの停止(DoS)や、条件次第で任意のコードの実行につながる恐れがあるとしています。修正されたCVEは、CVE-2026-30754、CVE-2026-38344、CVE-2026-38346〜38350、CVE-2026-75147の8件です。
対象はUbuntuの各バージョン(16.04〜26.04)で、配布元の更新で修正されます。FFmpegはUbuntu以外のLinuxやコンテナにも広く含まれるため、利用している環境ごとに更新を確認します。
FFmpegは「見えにくい所」に潜む
注意したいのは、FFmpegが単体のコマンドとしてだけでなく、アプリやサービスに部品(ライブラリ)として組み込まれていることが多い点です。動画・音声の変換、サムネイルの生成、配信や録画、監視カメラの処理など、さまざまな場面で裏側で使われています。自社で直接インストールした覚えがなくても、コンテナイメージや言語のランタイムに含まれていることがあります。
影響する会社・しない会社
- 影響する: 動画・音声の変換、サムネイル生成、配信・録画などでFFmpegを使っている会社です。サーバー、業務アプリ、コンテナのいずれも対象になり得ます。
- 影響する: 利用者やユーザーがアップロードした動画・音声を処理する仕組みを持つ会社です。信頼できないファイルを扱うため、特に注意が必要です。
- 影響しない: FFmpegをまったく使っていない環境は、この更新の対象外です。ただし、組み込みで含まれていないかは、環境を確認してから判断します。
情シスが今日からできること
- FFmpegを使う箇所を洗い出します。 サーバー、業務アプリ、コンテナ、言語ランタイムの中にFFmpegが含まれていないかを確認します。直接入れていなくても、部品として含まれる場合があります。
- 配布元の更新を適用します。 Ubuntuならaptなど、使っているディストリビューションやコンテナの更新手順で、修正版に更新します。
- 信頼できないファイルの処理を見直します。 外部から受け取った動画・音声を処理する仕組みがある場合は、更新を優先し、処理の範囲や権限も確認します。