「発端はFireworksでした」。AIのコードエディターを出すCursorは11月13日、事故の続報の「経緯」をこう書き出しました。10月29日に、同社の拡張機能のマーケットプレイスで、改ざんされたClaude Codeの拡張機能が配られた件です。入口はマーケットプレイスそのものではありませんでした。学習用のデータを共有していた委託先に預けた、1本のキーです。
キーの漏れから拡張機能の改ざんまで、続報が示した5つの段
続報の「経緯」を順に追うと、5つの段に分かれます。
| 段 |
起きたこと |
使われたもの・出たもの |
| 1 |
CursorがFireworksに発行したアクセスキーが、Fireworksから漏れた |
Fireworks用のアクセスキー |
| 2 |
攻撃者がそのキーで、Cursorがデータ共有に使っていた読み取り専用のストレージからデータを写した |
主に2025年のコーディングエージェントの記録(Privacy Modeが無効のセッションで、学習への使用が許されていたもの) |
| 3 |
一部の記録に、伏せられていない認証情報が残っていた |
APIの認証情報(漏れた顧客は全体の0.01%未満) |
| 4 |
その認証情報で、Cursorが使う一部のSaaSに入った |
本番以外の古いソースコードのリポジトリの一部、サポートのデータとメール、利用の数値と連絡先、エージェントの会話の要約の一部、利用者がサポートに送った認証情報の一部 |
| 5 |
社内のシステムから盗んだ認証情報で、拡張機能の配信用のキャッシュに改ざん版を置いた |
10月29日に約11時間、最大5,000人が受け取った可能性 |
攻撃者の最後の動きは11月1日で、これも止めたといいます。Cursorは、事故を封じ込めたと判断しました。
影響しなかったものとして挙げたのは、Privacy Modeを使う場合のプロンプトとコード、いま送っているデータ、本番の仕組み、アプリと公式の更新、ほかの拡張機能、顧客のリポジトリです。アプリは攻撃者が入っていない別のコードの保存先から出しており、リリースの署名鍵も出ていないという説明でした。Privacy Modeを使っていない利用者でも、記録が出たのはユーザー全体の0.05%未満。該当する人には個別に知らせたそうです。
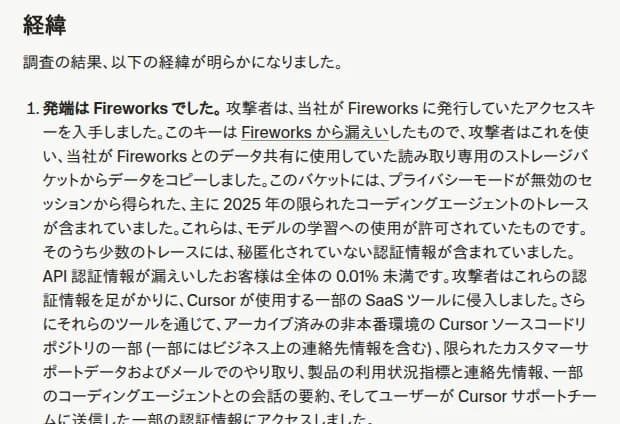 Cursorの続報の「経緯」の1つ目。発端はFireworksに発行したアクセスキーだった出典: Anysphere, Inc.(Cursor)(引用)
5つの段は、持ち場で分けると読みやすくなります。1と2は、委託先に預けたキーが外で使われた段。3は、秘密の値を伏せないまま記録を残したCursorの側の段。4と5は、そこから社内に入られた段です。どれか1つで止まっていれば、拡張機能の改ざんまでは進まなかったはずです。
Notionの件でも、漏れた会話にAPIキーが入っていた
Fireworksの名前は、Notion AIの会話の流出でも出ました。2つの発表の違いは、次の表で分かります。
| 項目 |
Notion |
Cursor |
| 顧客への連絡 |
11月9日(告知のページは11月11日と13日にも更新) |
10月30日から(続報は11月13日) |
| Fireworksとの関係 |
Insightsの会話の分類と、オープンウェイトのモデルの推論 |
学習と推論の委託先(続報は、推論をすべてFireworksから移したと説明) |
| データがあった場所 |
Fireworksの側(Notionが使っていたエンドポイントに残っていた) |
Cursorのストレージ(Fireworksと共有するための読み取り専用の保存先に、預けたキーで入られた) |
| 出たデータ |
Insightsの分析に使ったチャットの記録 |
エージェントの記録(主に2025年) |
| 保護の設定の外だった理由 |
ZDRは、チャット履歴やInsightsのように保存が要る機能には適用されない |
Privacy Modeが無効のセッションは、学習への使用が許されていた |
| 中にあった秘密の値 |
会話に入っていたNotionのAPIキーを11月11日に失効させ、ほかの会社のAPIキーは12日に発行元へ知らせた |
APIの認証情報(顧客の0.01%未満)。替えるキーの一覧を管理者にメールで送り、発行元にも失効を頼んだ |
| 影響の範囲 |
ワークスペースの1%未満 |
記録が出た利用者はユーザー全体の0.05%未満 |
両社とも、漏れた会話や記録の中にAPIキーが入っていて、発行元に知らせる対応まで取りました。利用者がAIに貼った秘密の値は、分析や学習のデータとして委託先の近くに残る。2つの件は、その道筋を同じ形で見せています。
出たのはどちらも推論の通り道ではなく、分析(Notion)と学習(Cursor)のために残したデータでした。ZDRの約束は推論で送った入力と出力を残さないという話ですが、学習や分析のために共有するデータは別の枠で動きます。だから、「ZDRの契約があるから大丈夫」という確認は、この別の枠には届かない、と編集部はみています。ただし、保存先は違います。Notionでは委託先の側に残り、Cursorでは自社の保存先に、委託先へ預けたキーで入られました。Cursorの件の教訓は、委託先に渡すキーの範囲と期限、使える接続元の絞り方にあります。
Fireworksの告知と、Cursorのキーの関係はまだ見えない
Fireworksの告知は、11月15日の朝の時点で11月9日の更新が最新です。10月9日の初報は、社内の資格情報が不正に使われ、一部の顧客のアカウントで評価の処理に使う環境変数にアクセスされたという内容でした。11月9日の更新では、アカウントと請求の情報、限られたアカウントの秘密の値やデータセット、作りかけのモデルにも影響が広がったと改めています。開発用の機械を置いていた別のクラウド事業者で10月23日に事故があり、攻撃者は24日にそこから開発用の機械に入ったという説明です。攻撃者は、盗んだAIの利用枠を売る「LLMJacking」の犯罪グループとつながるとみています。
推論と学習用のSDK、Nexusの3つは初期設定でZDRで、影響は見つかっていないとしました。顧客の会社の名前は出ていません。CursorのキーがFireworksの保存していた秘密の値に含まれていたのかは、両社とも書いていません。時期と中身からはその見方もできますが、今のところ確かめる手立てはありません。
認証情報は、エージェントの記録とサポートの窓口に残っていた
続報には、認証情報が見つかった場所が2つ出てきます。1つはエージェントの記録で、伏せられないまま残っていました。もう1つは、利用者がCursorのサポートに送った認証情報です。どちらも、利用者が自分で秘密の値を渡した場所でした。
Cursorは対策として、見つかった認証情報を危ないものから順に替え、念のため社内のすべての認証情報も替えました。盗まれた認証情報を決まった場所の外で使えないよう、委託先との接続の制限も広げたといいます。リポジトリとほかの社内のデータには、秘密の値を探す検査を足しました。
利用者の会社でも、同じ2つの場所は減らせます。Cursorには、エージェントに読ませないファイルを決める設定(プロジェクトごとの.cursorignoreと、各自のユーザー設定の除外の一覧)があり、資料は.envや鍵のファイルを入れる例を挙げます。ただ、同じ資料には、LLMの動きは読み切れないので完全な保護は保証できないという注意があります。エージェントが使うターミナルとMCPのツールは、除外したファイルへのアクセスを止められない、とも書かれています。読ませない設定は、漏れても使えないキー(使える場所を絞ったキー)と組み合わせて初めて効くはずです。
影響を受ける会社と、受けない会社
確認が要るのは、次のどれかに当たる会社です。
- Privacy Modeを無効にしてCursorを使っていた社員がいる(とくに2025年)。該当する人には、Cursorから個別の通知が届いている
- チームの管理者に、Cursorから替えるキーの一覧がメールで届いた
- Cursorのサポートに、キーやパスワードを送ったことがある
- 日本時間の10月29日18時27分から30日5時35分までに、WindowsかmacOSのCursorで、改ざん版の拡張機能を入れたか更新した端末がある(確認の仕方は10月30日の記事)
- 自社もAIの委託先にデータを渡し、そのためのキーを発行している
上の影響しなかったものだけに当たる会社は、急ぐ作業はありません。続報には日本語版がありますが、日本の利用者に向けた個別の案内はありませんでした。
今週中に、管理者と開発の部署で確認すること
- Cursorのチームの管理者のメールで、10月30日以降のCursorからの連絡とアプリの中の知らせを探します。記録が出た人への通知は本人に個別に届くので、個人のアカウントで使っていた開発者にも受信箱を見てもらってください。
- 替えるキーの一覧があれば、失効させる前に、そのキーが10月以降にどこから使われたかを発行元の記録で見ておきます。そのうえで無効にして作り直し、自社で替えたことを記録に残します。
- チームの設定でPrivacy Modeを有効にし、メンバーが外せないように強制します。Enterpriseなら初期設定でオンで、新しいメンバーはチームの設定を引き継ぎます。
- Enterpriseの契約なら、社用PCにMDMでAllowedTeamIdのポリシーを配ります。会社のチーム以外のID(個人のアカウントなど)でログインすると、すぐにログアウトされる仕組みです。拡張機能も、管理画面かAllowedExtensionsのポリシーで、許す発行元と版を絞れます。
- 開発者には、各自のユーザー設定にある除外の一覧へ、
**/.env、**/.env.*、**/*.pem、**/*.key などを足してもらいます。初期の除外の一覧にも.env*はありますが、名前の違う秘密のファイルは自分で足すしかありません。
- 自社がAIの委託先や外部のサービスに発行したキーを一覧にし、範囲、期限、使える接続元を見直します。Cursorの件の1と2の段は、ここで止められる段です。
- 社内の決まりに「製品のサポートやAIに、キーやパスワード、トークンを送らない・貼らない」を足し、これまでに送ったものがあれば替えます。
続報のあとも残る問い
分からないのは、まず記録に認証情報が入った経緯です。キーがFireworksの側でいつ、どの事故で漏れたのかも、続報にはありません。攻撃者が入ったSaaSの名前、連絡した顧客の数、日本の顧客がどれだけ含まれるかも同じです。Cursorは、大事なことが変われば続報を更新すると約束しました。