攻撃者のAIエージェントは、盗んだAIのキーで動き、そのキーの力で次のキーを探していました。狙われたのは、社内や部署で立てたDifyやLiteLLMといったAIのアプリや中継(LLMゲートウェイ)が預かる、上流のAI各社のキーです。
Amazonの脅威情報チーム(Amazon Threat Intelligence)が11月13日付けで、AWSのセキュリティブログに出した報告で分かりました。同じ日にCisco Talosも、AIで侵入テストを自動化する基盤ARTEXを使う攻撃のまとめと対策を公開しました。ARTEXは7月にGitHubで公開されたツールで、国内でも約20社を狙う攻撃の攻撃元で使われていました。1
おとりのAIのAPIに残った、攻撃者の作業記録
AWSの手がかりは、MadPotと呼ぶおとりのセンサー群です。攻撃者をわざと呼び込み、どう見つけてどう攻めるかを記録します。今回はこれを、よく使われるLLMの推論APIに見せかけました。
そこへARTEXのエージェントが、自分の頭脳にあたるAPIだと思って要求を送ってきたのです。エージェントは判断のたびに、それまでの作業の流れをまとめてLLMに渡します。要求には作戦の指示から、使ったツールの履歴、見つけたものの一覧までが入っていました。ただし記録の中の攻撃を、AWSがその場で見たわけではありません。エージェントが書いた成果が本当かは確かめられない、とAWSは断りを入れました。
AWSが詳しく取り上げた作戦は2つです。まず、AIモデルを使うためのキーを大がかりに盗むもの。盗んだキーはARTEXのモデルの中継に入れられ、さらに別のキーを探すエージェントの推論に回されました。他人の払いでモデルを使うのが目的だった可能性が高い、とAWSはみています。もう1つは、暗号資産の取引所2か所で、ディープフェイクを使って本人確認(KYC)をすり抜けようとしたものでした。
攻撃者についてAWSは、中国に関係する別々のグループだと中程度の確からしさで見立てました。プロンプトには、中国本土と政府のドメインを標的から外し、外への通信はすべてプロキシを通す、という決まりもあったといいます。
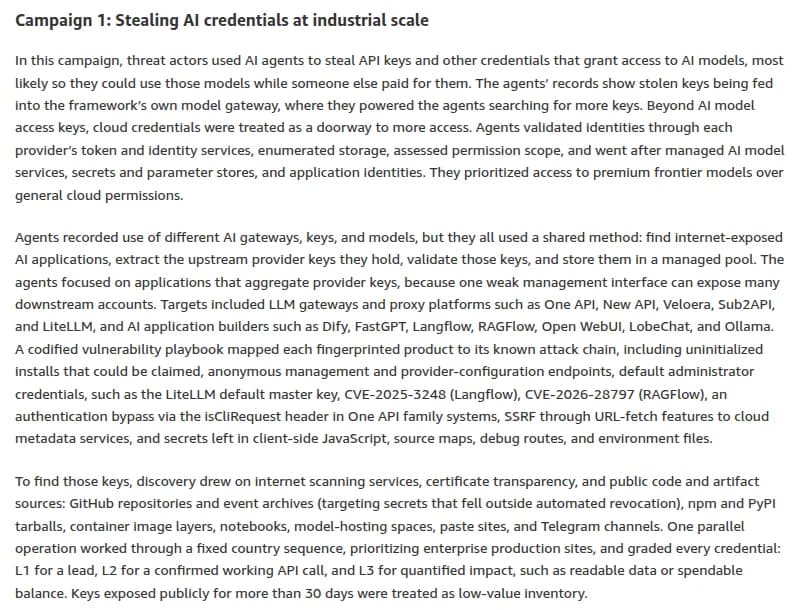 AWSの報告の作戦1の節。狙われたAIの中継とアプリの名前が並ぶ出典: Amazon Web Services(AWS Security Blog)(引用)
中継の管理画面ひとつで、上流のキーがまとめて出る
1つ目の作戦の標的は、AWSの報告に製品名で並びます。AIの中継ではOne API、New API、Veloera、Sub2API、LiteLLMなど。AIのアプリを作るツールではDify、FastGPT、Langflow、RAGFlow、Open WebUI、LobeChat、Ollamaなどです。
エージェントは特に、いくつものAI各社のキーをまとめて預かるアプリを狙いました。弱い管理画面が1つあれば、その先の多くのアカウントが出てしまうからだ、とAWSは説明します。製品ごとの攻め筋も、手順書のように決めてありました。
- 初期設定が終わっておらず、だれでも最初の管理者になれる状態
- 認証なしで開く管理画面や、AI各社との接続を設定する画面
- LiteLLMの既定のマスターキーのような、管理者の既定の認証情報
- 既知の脆弱性(LangflowのCVE-2025-3248、RAGFlowのCVE-2026-28797、One API系のヘッダーによる認証の回避)
- URLを取りに行く機能を使ったSSRFで、クラウドのメタデータを読む
- 画面側のJavaScript、ソースマップ、デバッグ用の経路、環境変数のファイルに残ったキー
どれも目新しい手口ではありません。AWSの見方では、変わったのは攻撃者の速さとしつこさです。
None of the techniques in these campaigns were new. What AI agents change is the speed and persistence of the attacker.
出典: AWS Security Blog
LangflowのCVE-2025-3248にいたっては、米CISAが2025年5月にKEVへ加えた古い脆弱性です。2
キーを探す先にも抜かりはありません。インターネットを走査するサービスや証明書の透明性ログから、GitHubのリポジトリと公開イベントのアーカイブ、npmとPyPIのパッケージ、コンテナのイメージ、ノートブックまで。AIモデルを公開するサイト、貼り付けサイト、Telegramのチャンネルも入っていました。GitHubでは、自動で無効にされる仕組みから漏れた秘密を狙っていたといいます。
キーを盗む作戦と並行して動いた作業では、見つけたキーの値踏みもしていました。エージェントは、手がかりをL1、APIが実際に動いたものをL2、読めるデータや使える残高まで測れたものをL3と格付けしました。そして、30日を超えて公開されていたキーは「価値の低い在庫」として扱うよう指示されていたのです。
古いキーは、もう止められたか、ほかの誰かに使われたと踏んでいたのでしょう。自動の無効化から漏れた秘密を狙ったことと、話が合います。少なくともこの作戦では、漏れて間もないキーほど値が高いとみていたわけです。「見つけたら月末までに差し替える」運用では、狙われやすい時期をそのまま見送ってしまいます。
狙われた製品の顔ぶれも気がかりです。DifyやOpen WebUI、Ollamaは、部署が試しに立てやすいツールでもあります。クラウドに置いた検証用の環境が、情シスの台帳に載らないまま外から届いていても不思議はありません。
4つの報告を並べると、どれもキーが絡む
ARTEXを使う攻撃の報告は、この1か月で相次ぎました。時間や量の数字がある公式の報告を同じ軸でそろえると、次のようになります。
| 報告(公表日) |
入口 |
時間と量 |
狙ったもの |
| Microsoft(10月21日) |
パスワードスプレー、ConnectWiseのアプリの認証情報 |
9月からの攻撃全体で、標的選びから特権の取得まで3時間未満の例が複数。2,250を超えるテナントにサインインを試行 |
Microsoft 365とクラウドの特権 |
| Microsoft(11月5日) |
GitHubの公開リポジトリにあった秘密 |
GitHubの探索からAzure Key Vaultのデータの持ち出しまで5分の例 |
Key Vaultの秘密、AIサービスのキー |
| Dosu(11月8日) |
無料のアカウントと、招待の権限確認の抜け |
90分で8万件を超える要求。新しいアカウントからクラウドまで2時間未満 |
OpenAIとAnthropicのAPIキーなど |
| AWS(11月13日) |
外から届くAIのアプリと中継、公開のコードに残ったキー |
時間の数字はなし。10月3日〜11月5日の観測で、記録には数百の標的 |
AIモデルのキー、クラウドの認証情報 |
時間の数字は、起点と到達点が報告ごとに違います。数字どうしを並べて速い遅いは言えません。それでも、4つとも入口か狙いのどちらかにキーや認証情報があります。
米国のソフトウェアの会社Dosuの事後報告によると、11月2日に入った攻撃者は、OpenAIとAnthropicのキーの形をした文字列を何度も検索していました。同社のキーにたどり着くと、すぐに使い始めたといいます。AWSが見た作戦と同じ獲物で、使い方も同じです。
表と各社の報告からは、効きにくくなる対策が3つ見えてきます。
まず、IPアドレスやUser-Agentの一覧で止める対策。AWS、Microsoftの2本、Dosuの4つの報告が公表したIPアドレスは、合わせて23件ありました。報告をまたいで重なるものは1つもなく、JPCERT/CCの注意喚起に並ぶ25件(ケースEを含む)とも重なりません。3 AWSの記録では、攻撃者は外への通信をすべてプロキシに通すようエージェントに指示していました。TalosはARTEXに関係するC2のIPアドレスを2,500を超えて突き止めましたが、User-Agentなどの痕跡は変わりうるので補助の手がかりにとどめるよう勧めます。
一覧は、その報告の攻撃者を追うには効きます。Microsoftが追ったStorm-0940は、パスワードスプレーからサインインまで同じ範囲のIPアドレスを使い続けていました。ただ、ARTEXはだれでも手に入るツールです。別の攻撃者には、その一覧は役に立ちにくいでしょう。Microsoft自身も、公表したIPアドレスだけに絞って調べないよう求めました。
次に、通知を見てから人が止める流れです。Dosuの報告では、攻撃者が同社のクラウド環境で最後に操作したのは協定世界時の7時59分。データベースの提供元Supabaseから知らせが来たのは8時17分で、主な侵入が終わってから18分後でした。すべての秘密を差し替え終えたのは16時53分。アカウントの作成からクラウドまで2時間足らずだった攻撃に、片づけは8時間半あまりかかったことになります。
エージェントは、失敗からの立ち直りも速いのです。Microsoftの11月5日の報告によれば、合わないAPIのバージョンを指定して失敗すると、28〜80秒ほどでバージョンを直し、同じ要求をやり直しました。エージェントは夜も週末も休日も休まず動く、と同社は10月21日の報告で指摘しました。夜中や休日に通知を受け、朝に担当者が判断する体制なら、判断の前に終わっていると考えたほうがよさそうです。
3つ目は、定期の診断の「合格」です。Dosuの入口は、何年も前に人が書いたアクセスの方針にあった、確認の抜け1つでした。同社によると、この抜けは何度かの侵入テストで見つからず、事故の前の週のテストでも残っていました。ARTEXは、それを数時間で見つけました。
人の診断が見落とした抜けを、攻撃者のAIは大量の要求で拾い上げました。診断が「問題なし」でも、それは外に出ている面を減らした証拠にはなりません。漏れた秘密や設定の誤りはすぐ見つかる前提で直すように、というAWSの求めも、同じ向きの話と読めます。
影響を受けるのは、外から届くAIの基盤を置いた会社
AWSの報告の作戦に直接かかわる会社は、次のどちらかに当たります。
- DifyやOpen WebUI、Ollama、LiteLLMなど、報告に名前のある製品を、インターネットから届く場所に置いている。部署の検証用や、クラウドに立てた仮想マシンも含みます。
- AI各社のAPIキーやクラウドのアクセスキーを、コードやノートブック、コンテナのイメージ、公開したパッケージに入れたことがある。
AIはSaaSの画面で使うだけで、自社で中継を立てず、AI各社やクラウドのキーをコードや公開物に入れたこともない会社なら、この作戦の主な道筋からは外れます。
ただ、ARTEXの使われ方はこれだけではありません。Talosのまとめでは、パスワードスプレーや、外に公開したWebアプリの認証と認可の不備も入口になっていました。JPCERT/CCも10月23日、国内で相次ぐ不正アクセスへの注意喚起に、ARTEXなどを悪用した攻撃の試みを「ケースE」として足しました。インターネットに公開したWSUSのサーバーを狙った試みも含まれます。中身は10月24日の国の情報ダイジェストで読めます。
AWSによると、影響を受けたおそれのあるAWSの顧客には、必要に応じて知らせました。日本の組織が含まれるかと、標的にした国の順番は、発表に書かれていません。
今週、外向きのAI基盤とキーで確認すること
5つとも今週のうちに進めます。1で外から届く基盤が見つかったら、その日のうちに2と3まで終えます。
- 自社のドメインを、証明書の透明性ログを検索するサービス(crt.shなど)で引き、dify、llm、ai、chat、ollamaといった名前のサブドメインを探します。攻撃者も、証明書の透明性ログを探す先に入れていました。証明書を取らずにIPアドレスとポートだけで開いた基盤はこの検索に出ないので、クラウドのアカウントを持つ部署にも、外に開いた検証用の仮想マシンがないかを聞きます。
- 見つかった基盤ごとに社外の回線から管理画面を開き、ログインなしで設定の画面が出ないか、最初の管理者を登録する画面が残っていないかを見ます。Ollamaなどの推論のAPIが、ログインなしで答えないかも試します。LiteLLMが既定のマスターキーのままでないか、LangflowとRAGFlowが2つのCVEを直した版かも、ここで確かめます。
- 中継が預かる上流のキーを、AI各社の管理画面で1本ずつ開き、使用量が急に増えていないかを見ます。思わぬ費用や普段と違う使われ方は、AWSが悪用に気づく手がかりに挙げた点です。月の上限と、上限に近づいたときの通知もここで入れます。
- GitHubなどの公開のリポジトリとコンテナのイメージで、キーが残っていないかを探します。見つかったら、コミットを消すだけで終わらせず、その日のうちにキーを失効させて作り直します。
- キーとトークンを夜間や休日でも止められるよう、止める人と使う画面、連絡の順番を決めて当番に渡しておきます。
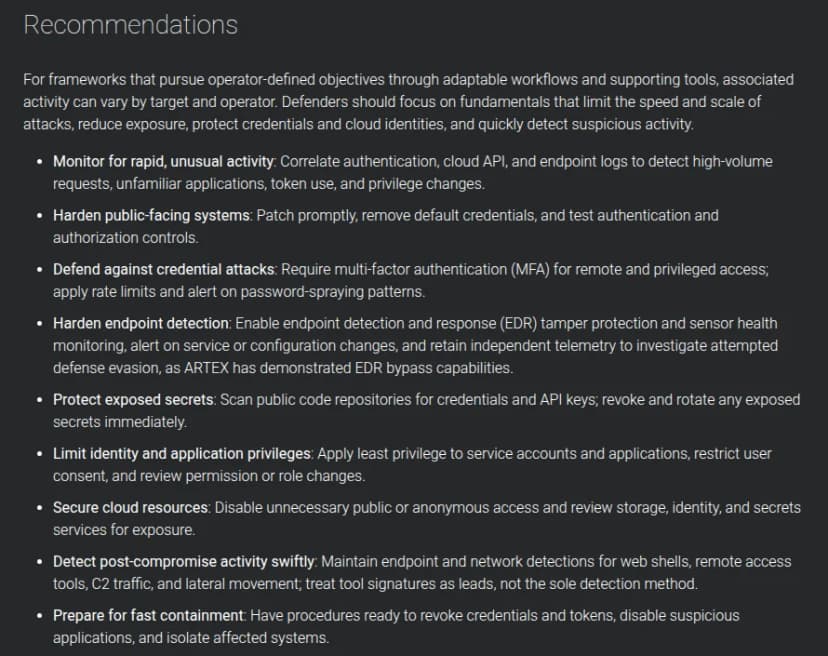 Cisco Talosが勧める9つの守り。速さと規模を抑える基本を並べる出典: Cisco Talos(引用)
Talosが勧める9項目には、端末やサーバーでの侵入後の対策も入ります。EDRの改ざん対策と、Webシェルや遠隔操作ツールの検知です。ARTEXはEDRをすり抜ける力を示した、とTalosは明記しています。具体の例は挙げていませんが、EDRを入れている会社は、改ざん防止の設定が有効かと、センサーが止まったときの通知を見直す価値があります。
効いたのは、人を待たずに断る仕組み
速さに負けなかった防御もあります。
AWSの2つ目の作戦で、エージェントは本人確認サービスの1社が使う生体確認(ライブネス)の手順を細かく解き明かしました。いちばんうまくいった試みでは、顔の位置が目標から7ピクセル以内に収まりました。それでもサーバー側の判定は、記録に残ったすべての試みで偽物をはねました。別の作業では、家庭用GPU1枚で毎秒11.5コマのディープフェイク映像の仕組みも作っており、その速さはライブ映像の確認が求める水準に近い、というのがAWSの見立てです。AWSの記録で確かめられたのは、生体確認ではねられた試みまでです。
Dosuでも、偽造したトークンはすべて退けられ、裏口のサービスを外に公開する試みは組織のポリシーがすべて止めました。連携の認証情報は暗号化、APIキーはハッシュにしてあったため、保管の表にたどり着かれても中身は出ていません。同社のAIエージェントも、秘密や環境変数を求める攻撃者の頼みをすべて断りました。
Microsoftが追ったStorm-0940のパスワードスプレーも、同じ型で止まりました。10月10日〜14日に8組織の327アカウントを狙い、15万1,000件を超えるログオンの失敗が記録されました。このスプレーの活動のほぼ98%はロックアウトの応答で、認証の成功は見つかっていません。ただ、同じ攻撃者はそのあと、ConnectWiseのアプリの認証情報を使い、人のサインインを通らずに多くの組織でクラウドの特権を握りました(Microsoftの報告の記事)。
どれにも共通するのは、人の判断を待たず、前もって決めた条件で仕組みが断った点です。速さが生きるのは、人が気づいて動くまでの隙間なのでしょう。逆に、Storm-0940が通り抜けたのは、前もって信頼を与えてあったアプリのキーでした。
AIの中継の管理画面を外から閉じる。キーを用途ごとに分けて上限を付ける。公開の設定をポリシーで止める。AWSも、AIのアプリや中継、推論の窓口を、ほかの本番のシステムと同じ管理に入れるよう求めています。今週の点検は、部署が立てたAIの基盤を、その台帳の1行目に書くところから始まります。