Siemensは2026年10月、産業用の制御システム(ICS/OT)製品を中心に、多数のセキュリティアドバイザリを公表しました。日本では、JPCERT/CC・IPAが注意喚起として取りまとめています(JVNVU#90141693)。オフィスのパソコンやクラウドではなく、工場や設備で動く制御系の話です。制御系を使う会社が確認すべきことと、OT(制御系)のパッチの考え方を整理します。
何が公表されたか
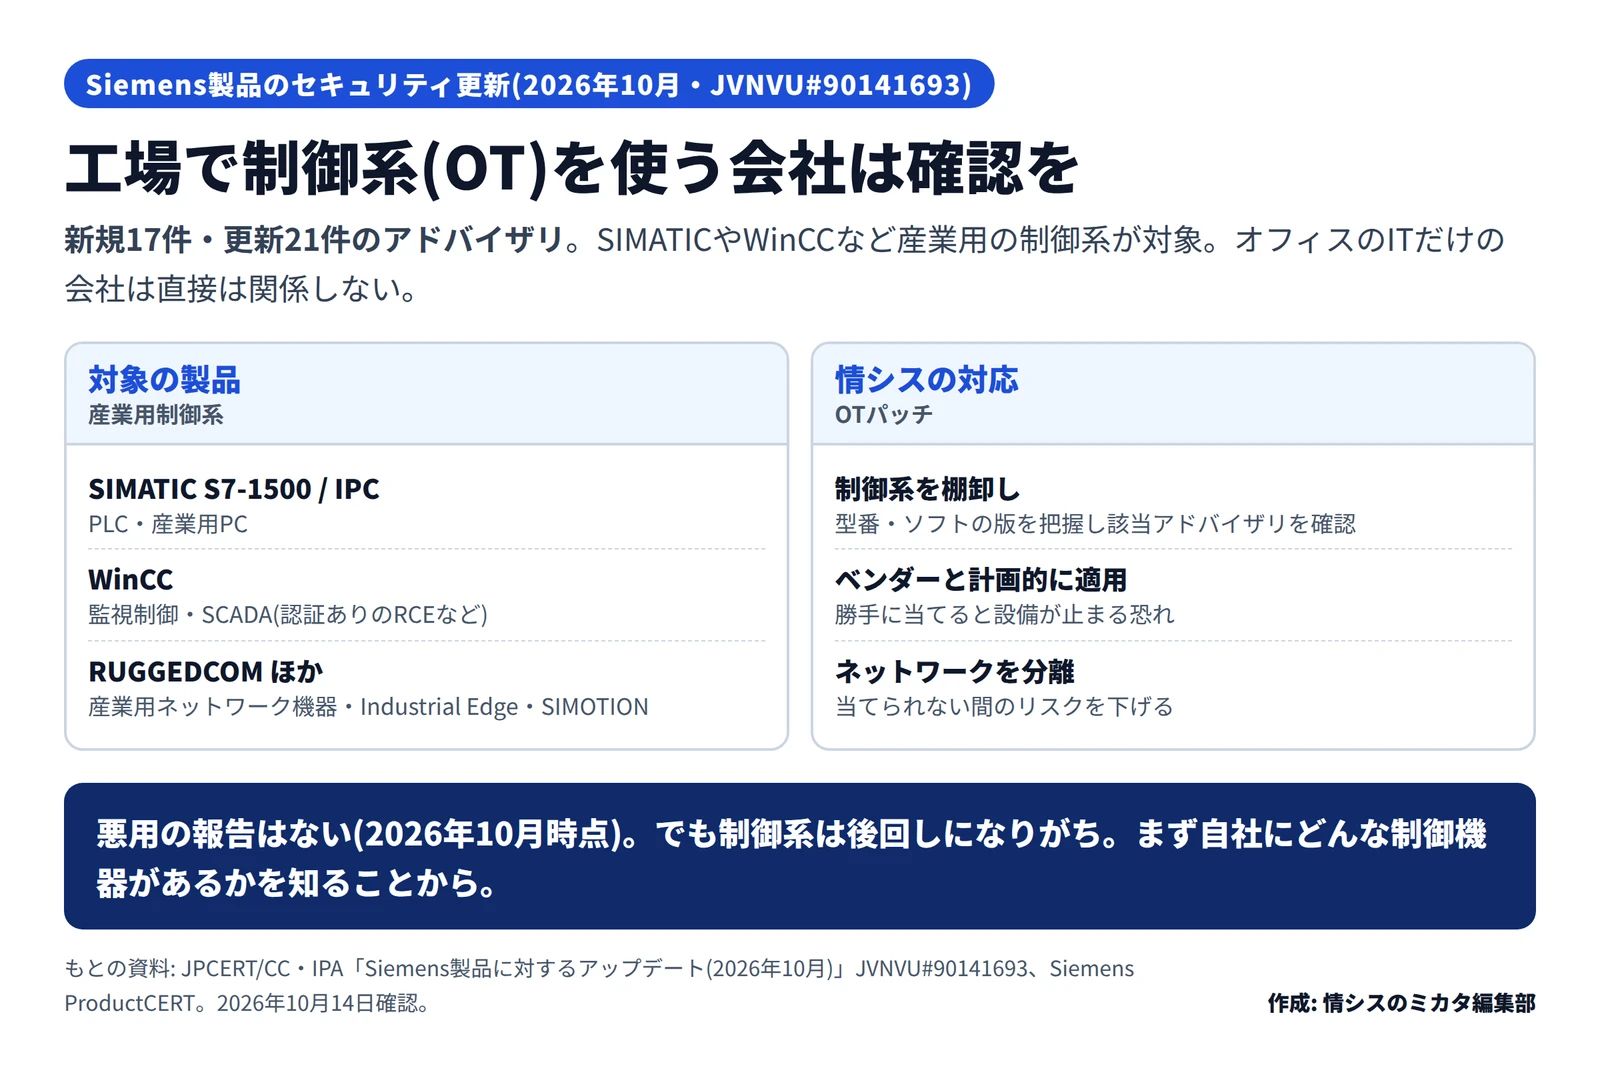
JPCERT/CC・IPAの取りまとめによると、今回は新規17件・更新21件のアドバイザリが対象です。影響を受ける製品には、次のような産業用の制御系が含まれます。
- SIMATIC S7-1500(PLC・プログラマブルロジックコントローラー)
- SIMATIC IPC(産業用PC)
- WinCC(監視制御・SCADA)
- RUGGEDCOM(産業用ネットワーク機器)
- Industrial Edge、SIMOTION など
脆弱性の種類は、認証が必要なリモートコード実行(WinCC)、境界外読み取り、サービス拒否、パス・トラバーサル、認証バイパスなど多岐にわたります。JVNや各アドバイザリに、悪用が確認されたという記載は、2026年10月時点でありません。対策は、自社で使う製品に対応するSiemensのアドバイザリを確認し、提供される更新や緩和策を適用することです。
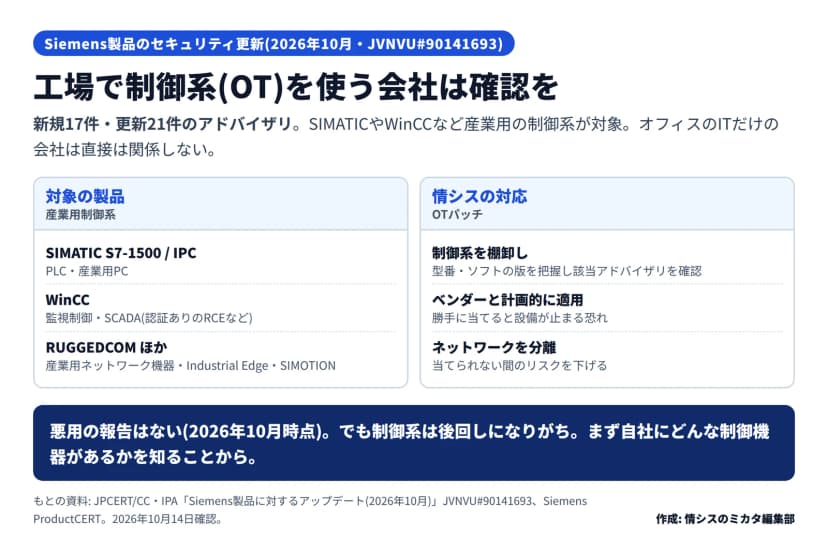 Siemensの10月のセキュリティ更新の対象とOTパッチの対応(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
影響する会社・しない会社
影響するのは、工場や設備でSiemensの制御システム製品を使っている会社です。製造業や、電力・水道・ビル設備などで、PLCやSCADA、産業用ネットワーク機器を動かしている現場が当てはまります。
一方、オフィスのパソコンやクラウドサービスだけを使い、制御系(OT)を持たない会社には、直接の関係はありません。ただし、「うちは事務所だけ」と思っていても、ビルの空調・入退室・エレベーターなどの設備に制御機器が使われていることがあります。自社や入居するビルの設備に、制御系があるかどうかを一度確かめておくと安心です。
情シスが今日やること
- 制御系があるか棚卸しする: 工場・設備で使っているPLC、SCADA、産業用ネットワーク機器などを洗い出し、メーカーと型番、ソフトの版を把握します。Siemens製品があれば、該当するアドバイザリを確認します
- ベンダーと適用を相談する: OTは勝手に更新すると設備が止まる恐れがあります。設備のベンダーや保守契約の範囲で、更新の計画(時期・手順・試験)を相談します
- ネットワークを分離する: すぐ当てられない間のリスクを下げるため、制御系のネットワークをオフィスやインターネットから分離し、必要な通信だけに絞ります。保守用のリモート接続は、使うときだけ有効にして認証を強くします
- 情報を受け取る体制にする: SiemensのProductCERTや、JPCERT/CCのJVNで、今後の制御系の脆弱性情報を受け取れるようにしておきます
制御系(OT)のセキュリティは、オフィスのITとは勝手が違い、後回しになりがちです。まずは「自社にどんな制御機器があるか」を知ることが出発点になります。