本文へ移動
情シスのミカタ
ニュース約2分で読めます

Zoom Workplaceに深刻度Highの脆弱性4件 全プラットフォームで更新を

Zoomが2026年10月13日、Zoom Workplaceなどに関する深刻度「High」の脆弱性4件(ZSB-26019〜ZSB-26022)を公表しました。Androidの権限昇格、Zoom Phoneのバッファオーバーフロー、Windowsとマルチプラットフォームの証明書検証不備で、CVSSは7.4〜8.1。対策は最新版への更新です。情シスの対応を公式情報から整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Zoom Workplaceに深刻度Highの脆弱性4件 全プラットフォームで更新を

この記事のまとめ

  • Zoomは2026年10月13日、Zoom Workplaceなどに関する深刻度「High」の脆弱性4件(ZSB-26019〜ZSB-26022)を公表しました。CVSSは7.4〜8.1で、いずれも対策は最新版への更新です。
  • 内訳は、Androidの権限昇格(CVE-2026-53418・CVSS 8.1)、Zoom Phone機能のバッファオーバーフロー(CVE-2026-53420・8.0・全プラットフォーム)、Windowsの証明書検証不備(CVE-2026-108184・7.4)、My Notes機能の証明書検証不備(CVE-2026-108185・7.4・Windows/macOS/Linux/Android/iOS)です。
  • 証明書検証不備の2件は、認証もユーザーの操作も不要で成立しうるとされ、情報漏えいにつながるおそれがあります。公表時点で、悪用やPoC公開の報告はありません。
  • 対策は、Zoom Workplaceを最新版(目安は7.2.0以降、Androidは7.2.1以降)に更新することです。Zoom RoomsやVDIクライアント(いずれもWindows)も対象のため、更新漏れがないか個別に確認します。
こんな方に#30代#40代#50代実務

Zoomは2026年10月13日、Zoom Workplaceなどに関する深刻度「High」の脆弱性4件を、公式のセキュリティ速報(ZSB-26019〜ZSB-26022)で公表しました。CVSSは7.4〜8.1で、対策はいずれもアプリを最新版に更新することです。Web会議は業務で広く使われており、情シスの対応を公式情報から整理します。

4件の脆弱性の内訳

4件とも2026年10月13日に公表されました。公表時点で、悪用やPoC(実証コード)公開の報告はありません。

速報 CVE 内容 CVSS 主な対象
ZSB-26019 CVE-2026-53418 権限昇格(URLスキームの認可不備) 8.1 Android
ZSB-26020 CVE-2026-53420 バッファオーバーフロー(Zoom Phone) 8.0 全プラットフォーム
ZSB-26021 CVE-2026-108184 証明書検証不備(情報漏えい) 7.4 Windows(Workplace・VDI・Rooms)
ZSB-26022 CVE-2026-108185 証明書検証不備(My Notes機能) 7.4 Windows/macOS/Linux/Android/iOS

とくにZSB-26021とZSB-26022の証明書検証不備は、認証もユーザーの操作も不要で成立しうるとされ、通信の内容が漏れるおそれがあります。認証・操作が不要なタイプは、影響が広がりやすい点に注意が必要です。
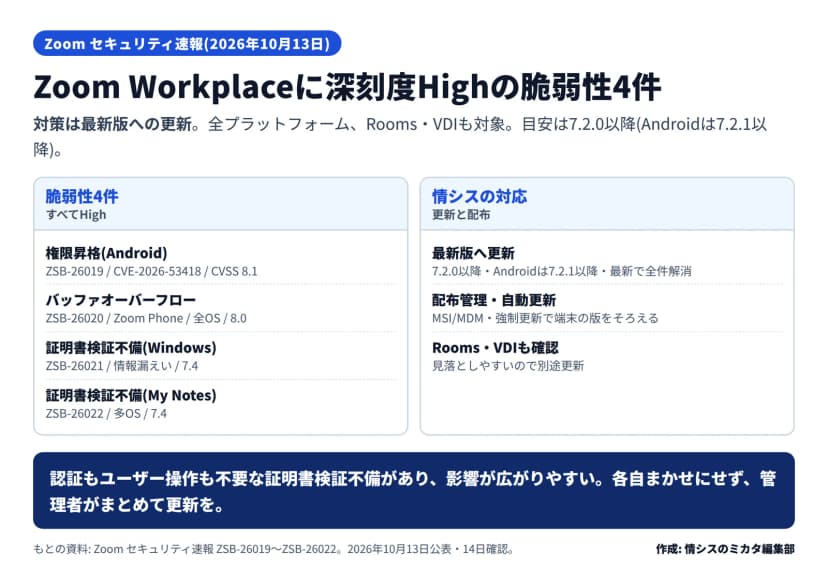
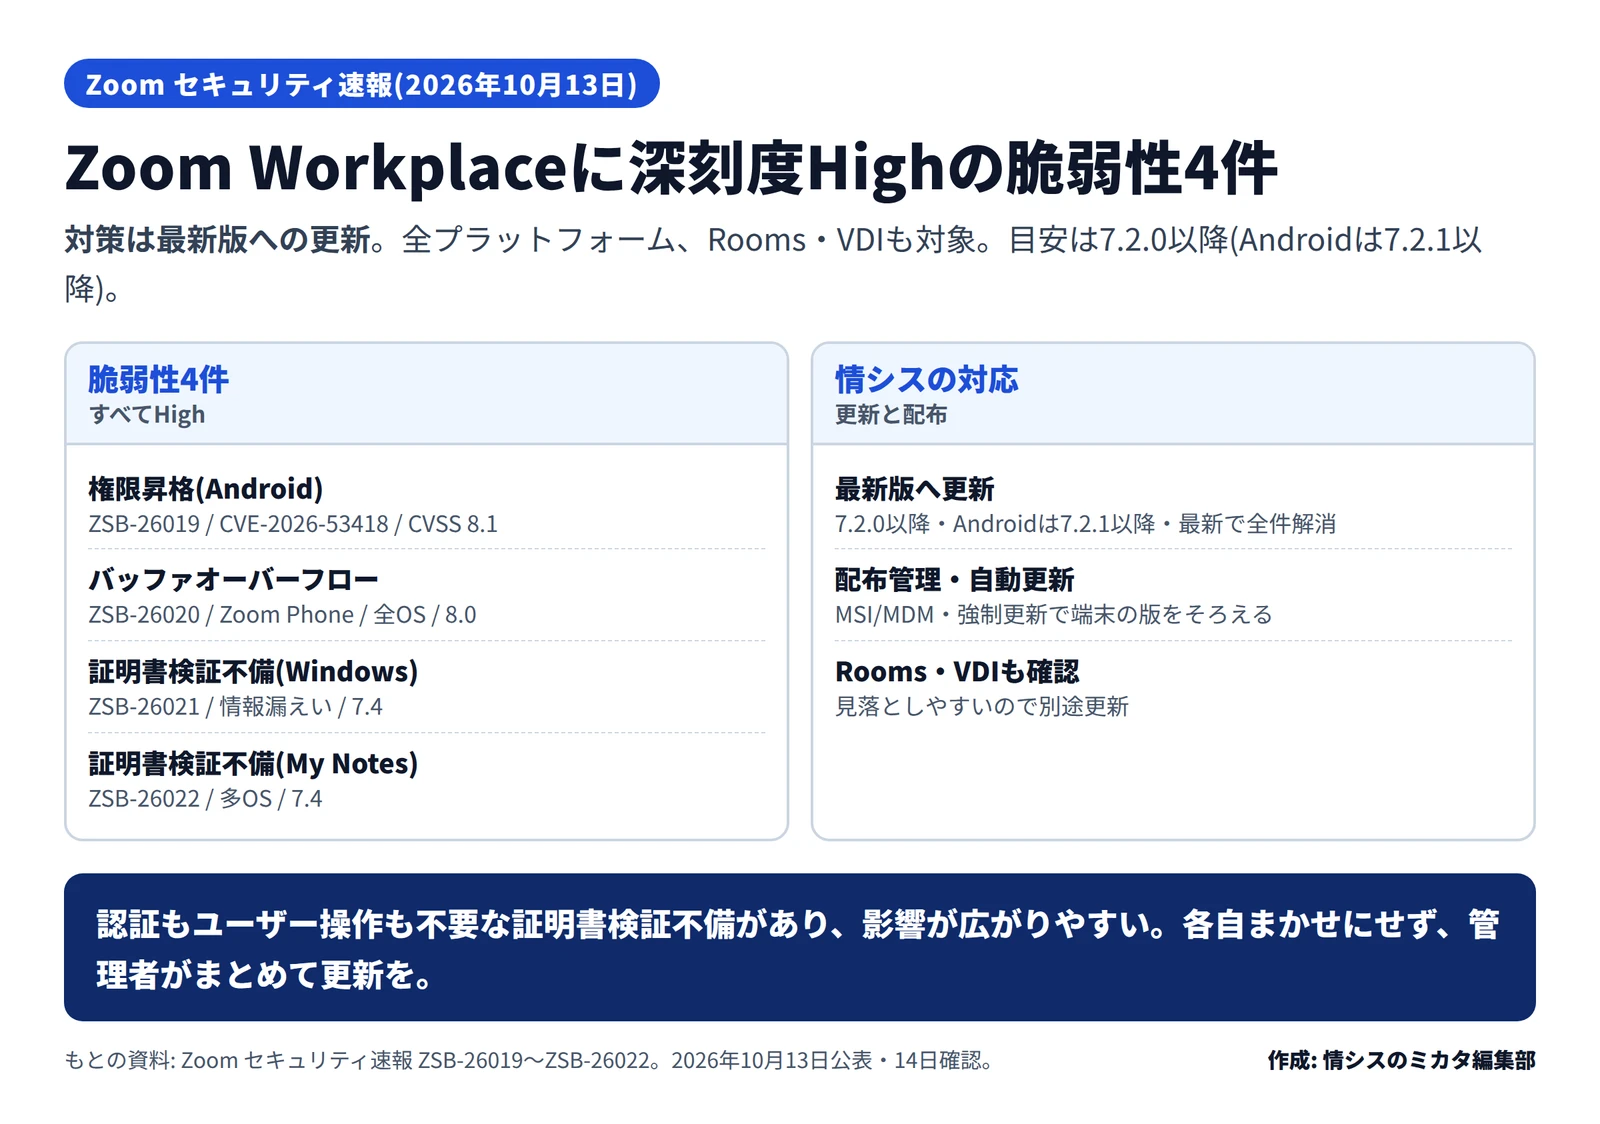
Zoomの2026年10月13日公表の脆弱性4件の図。脆弱性4件はすべてHigh=Androidの権限昇格(ZSB-26019・CVE-2026-53418・CVSS8.1)、Zoom Phoneのバッファオーバーフロー(ZSB-26020・全OS・8.0)、Windowsの証明書検証不備による情報漏えい(ZSB-26021・7.4)、My Notes機能の証明書検証不備(ZSB-26022・多OS・7.4)。情シスの対応=最新版へ更新(7.2.0以降・Androidは7.2.1以降・最新で全件解消)、MSI/MDMや強制更新で配布管理し端末の版をそろえる、Zoom RoomsやVDIクライアントも見落とさず別途更新。認証もユーザー操作も不要な証明書検証不備があり影響が広がりやすいので、各自まかせにせず管理者がまとめて更新を、とある
Zoomの脆弱性4件の内訳と情シスの対応(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部

影響する会社・しない会社

影響するのは、Zoom Workplace(デスクトップ・モバイル)を業務で使っているすべての会社です。Windows中心の会社はZSB-26021・26022、Androidの業務端末があればZSB-26019、Zoom Phoneを使っていればZSB-26020と、使い方によって関わる脆弱性は変わりますが、いずれも最新版への更新で解消します。Zoom RoomsやVDIクライアントを使っている会社は、これらも対象です。

一方、Zoomをまったく使っていない会社は、今回の件の直接の対象ではありません。ただし、ほかのWeb会議ツールでも同種の脆弱性は定期的に見つかります。使っているツールの更新と配布管理の仕組みを、この機会に確認しておくとよいでしょう。

情シスが今日やること

  • バージョンを確認する: 社内で使っているZoom Workplaceの版を確認します。目安は7.2.0以降(Androidは7.2.1以降)です
  • 更新する: 最新版へ更新します。最新版にすれば、今回の4件はいずれも解消します。ダウンロードは公式のzoom.us/downloadから行います
  • まとめて配る仕組みを確認する: 自動更新の有効化や更新を強制するポリシー、MSI・MDMでの配布を使い、端末の版をそろえます。各自まかせは更新漏れのもとです
  • 見落としやすいものを個別に確認する: Zoom Rooms(会議室端末)やVDIクライアントは更新が漏れやすいので、別途確かめます
  • 今後の通知を受け取る: Zoomのセキュリティ速報の一覧ページで、今後の脆弱性情報を受け取れるようにしておきます

Web会議は毎日使うぶん、更新を後回しにしがちです。深刻度Highが4件同時に出た今回を機に、「各自で更新」から「管理者がまとめて版をそろえる」運用へ見直しておくと、次からの対応が楽になります。

よくある質問

Qどれを更新すればよいですか?

AZoom Workplace(デスクトップ・モバイル)を最新版に更新します。目安は7.2.0以降、Androidは7.2.1以降です。あわせて、Zoom Rooms(Windows)とVDIクライアント(Windows)も影響を受けるため、更新されているかを個別に確認してください。最新版にすれば、今回の4件はいずれも解消します。ダウンロードは公式のzoom.us/downloadから行います。

Qすぐ対応すべきですか?

A優先度は高めです。4件とも深刻度がHighで、とくにWindowsとMy Notes機能の証明書検証不備(CVE-2026-108184・CVE-2026-108185)は、認証やユーザーの操作がなくても成立しうるとされています。公表時点で悪用の報告はありませんが、認証・操作が不要なタイプは影響が広がりやすいため、早めの更新が安全です。

Q社内の端末をまとめて更新するには?

A管理者側で自動更新を有効にするか、更新を強制するポリシーを設定します。MSIやMDMで配布している場合は、配布するバージョンを最新に更新して端末の版をそろえます。各自まかせにすると更新漏れが出やすいため、配布管理と自動更新の設定を確認してください。Zoom RoomsやVDIクライアントは見落とされやすいので、別途確認します。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします