本文へ移動
情シスのミカタ
ニュース約3分で読めます

SAPが10月に重大な脆弱性を修正 NetWeaver・S/4HANAなど、公開面は至急確認を

SAPが2026年10月のセキュリティパッチデーで、深刻度Criticalを含む複数の脆弱性を修正しました。SAP Cloud SDK for Python(CVSS 10.0)やNetWeaver Visual Composer、S/4HANAが対象です。Visual Composerは過去に実際に悪用・ランサムウェアに使われた部品でもあります。SAPを使う会社の対応を公式情報から整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
SAPが10月に重大な脆弱性を修正 NetWeaver・S/4HANAなど、公開面は至急確認を

この記事のまとめ

  • SAPは2026年10月13日のセキュリティパッチデーで、新規・更新あわせて複数のセキュリティノートを公開し、うち深刻度Criticalが4件含まれています。対象はSAP Cloud SDK for Python、NetWeaver Visual Composer、S/4HANA、MIIなどです。
  • 最も深刻なのは、SAP Cloud SDK for Python(BTP向け)のOAuth2 SSRFの脆弱性(CVE-2026-89111・CVSS 10.0)で、攻撃者のサーバーへトークン要求を誘導し、認証情報を盗まれる恐れがあります。ほかにNetWeaver Visual Composerのアクセス制御の不備(CVE-2026-89110・9.9)、S/4HANAのABAPコードインジェクション(CVE-2026-89107・9.9)などがあります。
  • とくに注意したいのは、NetWeaver Visual Composerです。この部品は、2025年に別の脆弱性(CVE-2025-31324)が実際に悪用され、ランサムウェアにも使われ、CISAの悪用が確認された脆弱性リスト(KEV)にも載った経緯があります。攻撃者に狙われやすい部品で、新たな重大な欠陥は軽視できません。
  • 公開時点で、今回の脆弱性が実際に悪用されたという情報はありません(公開翌日時点)。SAPを使っている会社、とくにインターネットに公開しているSAPのコンポーネント(ポータルやVisual Composerなど)がある会社は、至急、該当するセキュリティノートの適用と公開面の確認を進めてください。
こんな方に#30代#40代#50代実務

SAPは2026年10月13日のセキュリティパッチデーで、深刻度Criticalを含む複数の脆弱性を修正しました。最高はCVSS 10.0で、NetWeaverやS/4HANAなど、企業の基幹業務を支える基盤が対象です。多くの中小企業には直接は縁の薄い話ですが、SAPを使う会社、とくにインターネットに公開している部分がある会社には、至急の対応が必要です。公式情報から整理します。

今回の重大な脆弱性

今回のパッチデーでは、Criticalが4件含まれます。おもなものは次のとおりです。

CVE CVSS 対象 内容
CVE-2026-89111 10.0 SAP Cloud SDK for Python(BTP) OAuth2のSSRF。認証情報を盗まれる恐れ。0.45.2以上へ更新
CVE-2026-89110 9.9 NetWeaver Visual Composer アクセス制御の不備
CVE-2026-89107 9.9 S/4HANA ABAPのコードインジェクション(認証済み・特定の業務ロールが必要)
CVE-2026-89108 9.1 SAP MII 認可チェックの欠落。管理者アカウントを作られる恐れ

公開時点(公開翌日)で、今回の脆弱性が実際に悪用されたという情報はありません。ただし、油断はできません。とくにNetWeaver Visual Composerは、2025年に別の脆弱性(CVE-2025-31324)が実際の攻撃で悪用され、ランサムウェアにも使われ、CISAの悪用が確認された脆弱性リスト(KEV)に載った経緯があります。攻撃者がよく狙う、インターネットに公開されやすい部品です。

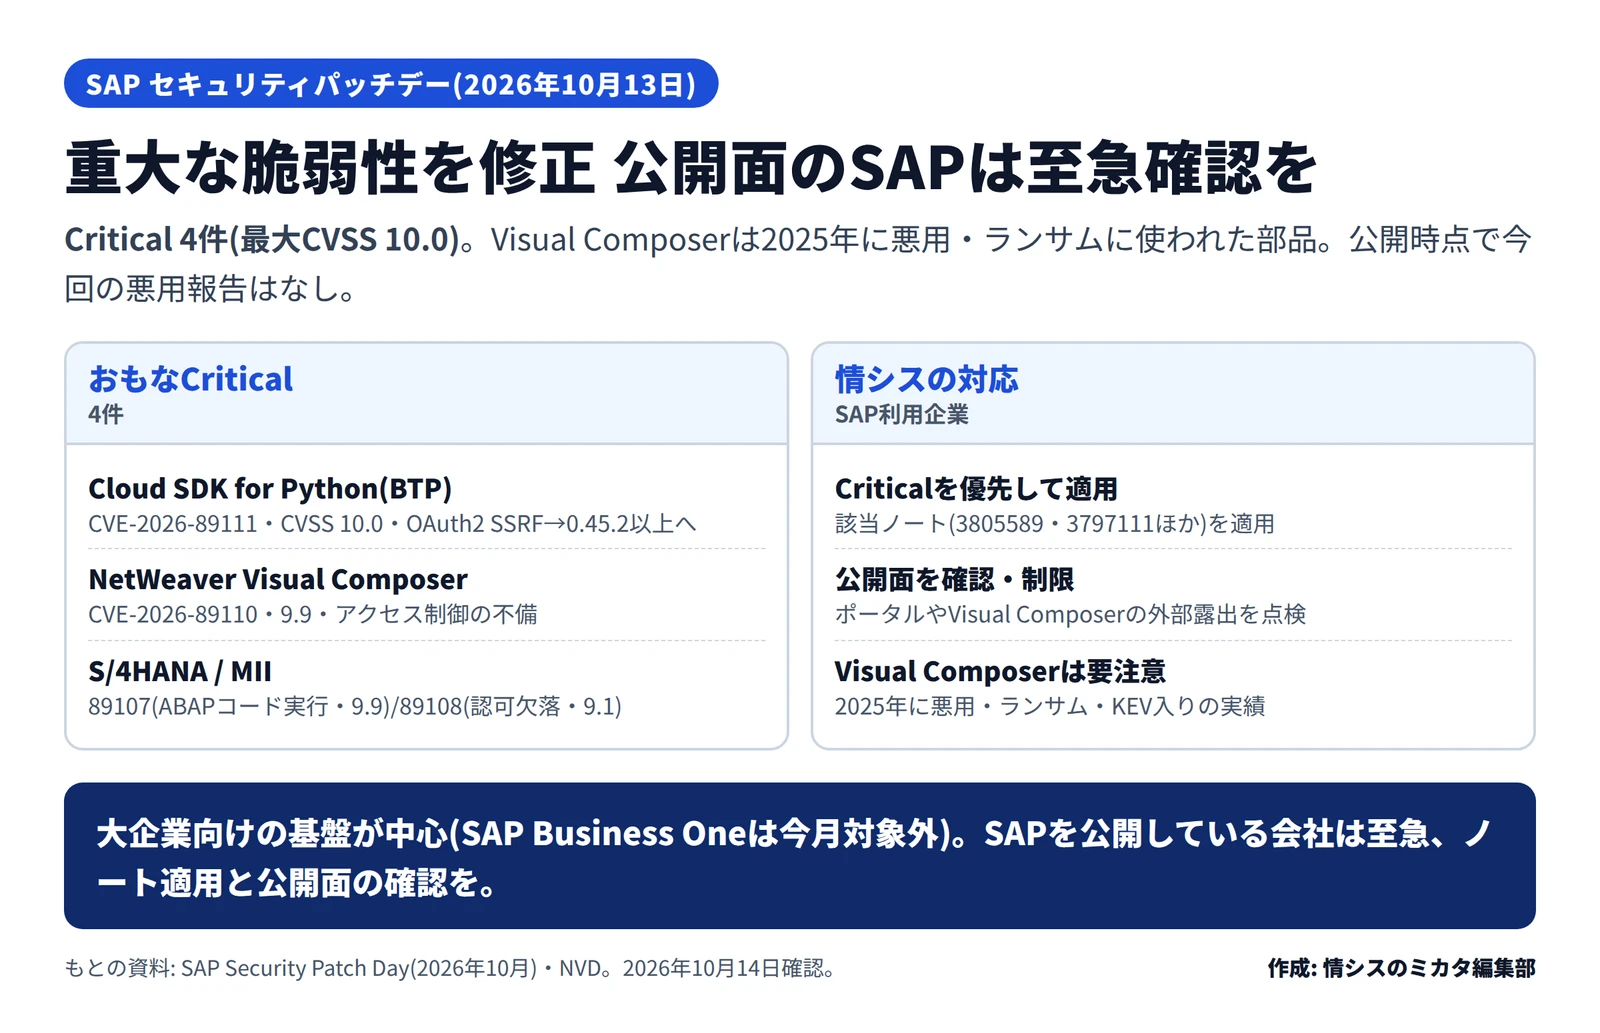
SAPの2026年10月13日のセキュリティパッチデーの図。Critical 4件で最大CVSS 10.0、NetWeaver Visual Composerは2025年に悪用・ランサムウェアに使われKEV入りした部品、公開時点で今回の悪用報告はなし。おもなCritical=Cloud SDK for Python(BTP)のCVE-2026-89111はCVSS10.0のOAuth2 SSRFで0.45.2以上へ、NetWeaver Visual ComposerのCVE-2026-89110は9.9でアクセス制御の不備、S/4HANAのCVE-2026-89107は9.9のABAPコード実行とMIIのCVE-2026-89108は9.1の認可欠落。情シスの対応=Criticalを優先して該当ノート(3805589・3797111ほか)を適用、ポータルやVisual Composerの外部露出を点検・制限する公開面の確認、Visual Composerは2025年に悪用・ランサム・KEV入りの実績で要注意。大企業向けの基盤が中心でSAP Business Oneは今月対象外、SAPを公開している会社は至急ノート適用と公開面の確認を、とある
SAPの10月のパッチデーの重大脆弱性と情シスの対応(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部

影響する会社・しない会社

影響するのは、SAPのNetWeaver、S/4HANA、Commerce Cloud、MII、BTP(Cloud SDK for Python)などを使っている会社です。これらは主に大企業や中堅企業で使われる基盤で、とくにインターネットに公開しているコンポーネント(ポータルやVisual Composerなど)がある場合は、緊急度が高くなります。

一方、SAPを使っていない会社には、直接の関係はありません。中堅・中小向けのSAP Business Oneは、今月の対象には含まれていないため、Business Oneだけを使っている会社も、今回の直接の対象ではありません。ただし、取引先やグループ会社がSAPを使っている場合、連携の範囲で影響や確認の依頼が及ぶことがあります。

情シスが今日やること

  • SAPの利用と公開面を確認する: 自社でSAP(NetWeaver、S/4HANA、BTPなど)を使っているか、どのコンポーネントをインターネットに公開しているかを確認します。SAPの運用を委託している場合は、委託先に同じ確認を依頼します
  • Criticalから適用する: 該当するセキュリティノート(CVE-2026-89111=3797111、89110=3805589、89107=3798788、89108=3800517など)を、SAPのサポートで確認して適用します。Cloud SDK for Pythonは0.45.2以上へ更新します
  • 公開範囲を見直す: とくにVisual Composerやポータルなど、公開する必要のない機能は、アクセス制限や無効化を検討します。過去に悪用された部品でもあるため、外部からの到達経路を絞ることが被害を抑えます
  • 更新の運用を確認する: SAPは毎月第2火曜にパッチデーがあります。毎月の適用と、公開面の点検を定例の作業に組み込んでおくと、今回のような重大な欠陥にも落ち着いて対応できます

SAPは縁遠く感じる会社も多いですが、使っている会社にとっては基幹そのものです。公開しているSAPは攻撃者の標的になりやすいため、「自社のSAPが外部にどこまで見えているか」を、この機会に確かめておくことをおすすめします。

よくある質問

Qうちは関係ありますか?

A影響するのは、SAPのNetWeaver、S/4HANA、Commerce Cloud、MII、BTP(Cloud SDK for Python)などを使っている会社です。これらは主に大企業や中堅企業で使われる基盤です。中堅・中小向けのSAP Business Oneは、今月の対象には含まれていません。自社がSAPを使っていない、またはBusiness Oneだけなら、今回の直接の対象ではありません。ただし、グループ会社や取引先がSAPを使っている場合は、連携の範囲で確認が必要なこともあります。

Qどれを優先して直せばよいですか?

ACriticalの4件を優先します。とくに、インターネットに公開されやすいNetWeaver Visual Composer(CVE-2026-89110)と、BTP向けのCloud SDK for Python(CVE-2026-89111)です。Cloud SDK for Pythonは0.45.2以上へ更新します。各脆弱性に対応するSAPのセキュリティノート(3805589、3797111、3798788、3800517など)を、SAPのサポートで確認して適用してください。

QVisual Composerはなぜ特に注意なのですか?

Aこの部品は、2025年に別の脆弱性(CVE-2025-31324)が実際の攻撃で悪用され、ランサムウェアにも使われ、CISAの悪用が確認された脆弱性リスト(KEV)に載った実績があります。インターネットに公開されていることが多く、攻撃者がよく狙う部品です。今回の新しい重大な欠陥も、公開面にあるなら早急な対応が必要です。公開する必要のない機能やポータルは、アクセスを制限することも検討してください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします