本文へ移動
情シスのミカタ
ニュース約3分で読めます

Adobe ColdFusionに最大深刻度の脆弱性 無認証で乗っ取りの恐れ、更新を

Adobeが2026年10月の定例更新で、Webアプリ基盤ColdFusionの脆弱性32件を修正しました(APSB26-144)。うち2件はCVSSが最大の10.0で、認証なしに任意コード実行や権限昇格ができる恐れがあります。悪用は確認されていませんが、公開サーバーは最優先での更新が必要です。影響と対応を公式発表から整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Adobe ColdFusionに最大深刻度の脆弱性 無認証で乗っ取りの恐れ、更新を

この記事のまとめ

  • Adobeは2026年10月13日の定例更新で、Webアプリケーション基盤「ColdFusion」の脆弱性32件を修正しました(セキュリティ速報APSB26-144)。内訳はCritical 10件、High 21件、Medium 1件です。
  • このうち2件はCVSSが最大の10.0です。CVE-2026-105899(危険な種類のファイルの無制限アップロード)は任意コード実行、CVE-2026-106622(SSRF)は権限昇格につながる恐れがあります。いずれもネットワーク経由・権限不要・利用者の操作不要のベクトルです。
  • 対象はColdFusion 2025(2025.0.13以前)と2023(2023.0.25以前)で、修正版は2025.0.14と2023.0.26です。速報の優先度はPriority 2、修正版の適用の優先度は1(できるだけ早く適用)とされています。
  • Adobeは「悪用は確認していない(not aware of any exploits in the wild)」としています。ただしColdFusionは公開サーバーで使われ、攻撃者に狙われやすいため、特にインターネットに公開しているサーバーは最優先で更新します。
こんな方に#30代#40代#50代実務

Adobeは2026年10月13日の定例更新で、Webアプリケーションの開発・実行基盤「ColdFusion」の脆弱性32件を修正しました(セキュリティ速報APSB26-144)。このうち2件はCVSSが最大の10.0で、認証なしに悪用される恐れがあります。悪用は確認されていませんが、公開サーバーは最優先での更新が必要です。

ここでは、何が修正されたのか、なぜ公開サーバーで急ぐべきか、情シスが今日やることを、Adobeの公式発表から整理します。

何が見つかったのか

Adobeのセキュリティ速報APSB26-144によると、ColdFusionで32件の脆弱性が修正されました。内訳はCritical(重大)10件、High(高)21件、Medium(中)1件です。
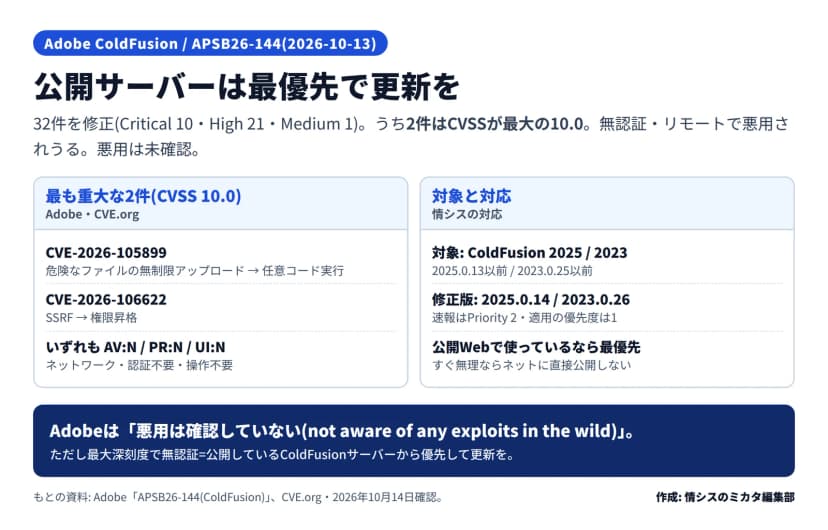
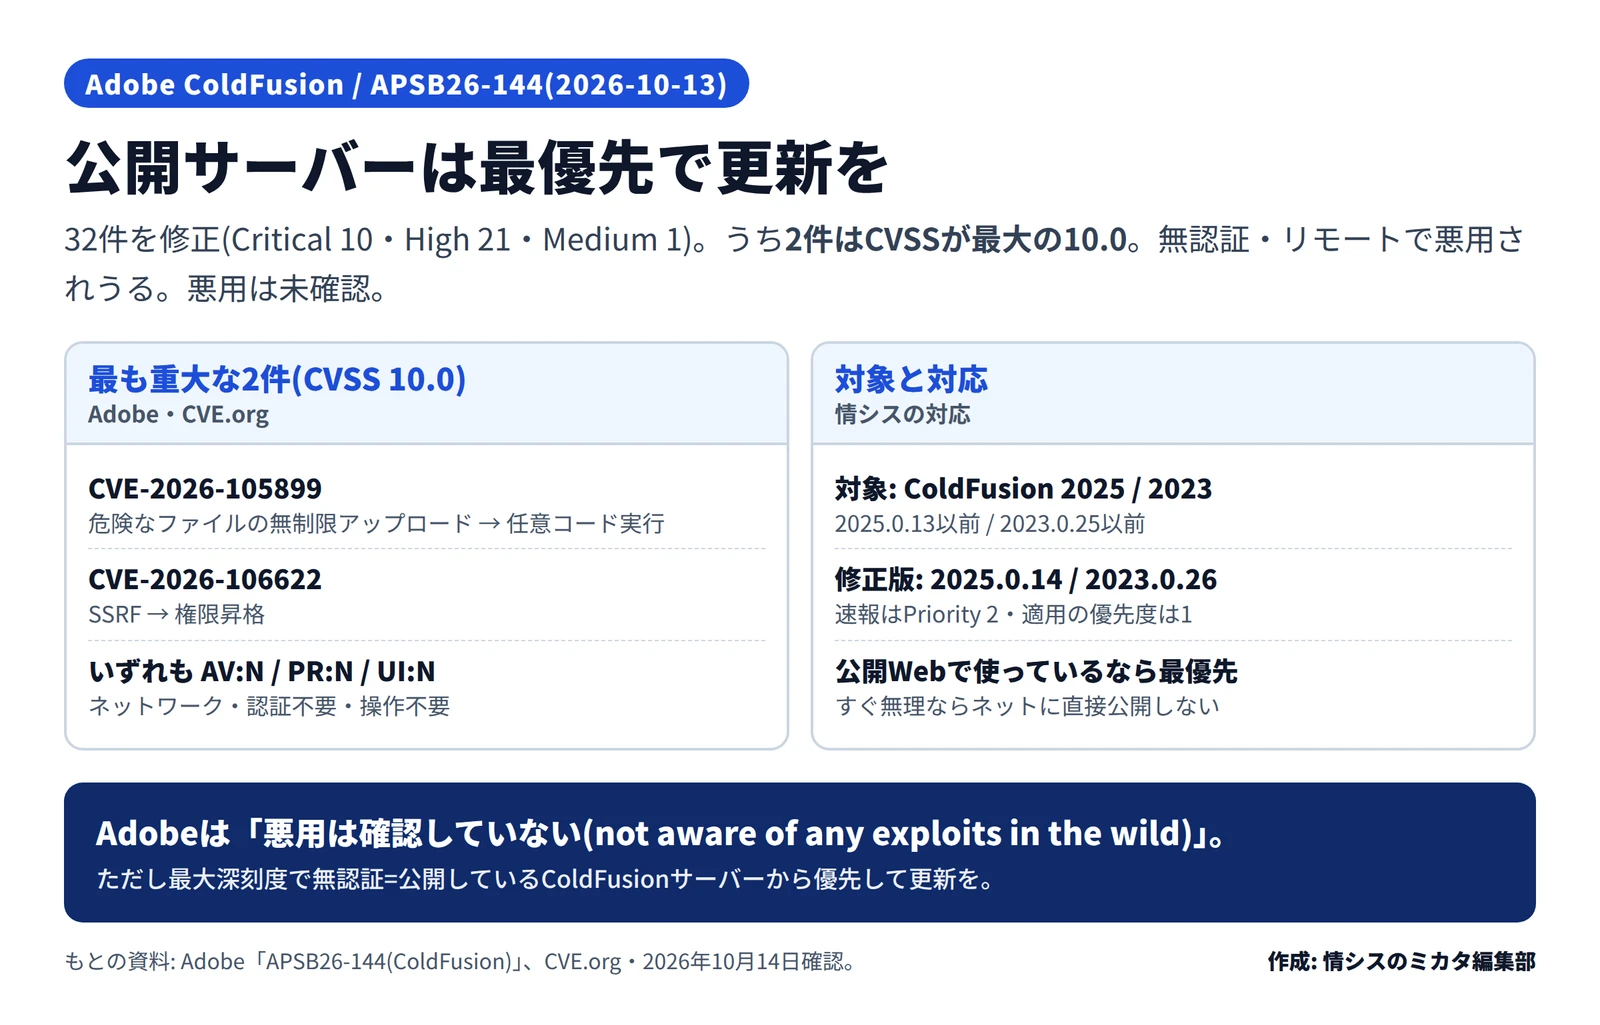
Adobe ColdFusionのセキュリティ速報APSB26-144の要点と対応の図。32件を修正(Critical 10・High 21・Medium 1)、うち2件はCVSSが最大の10.0。最も重大な2件=CVE-2026-105899(危険なファイルの無制限アップロード→任意コード実行)とCVE-2026-106622(SSRF→権限昇格)で、いずれもAV:N/PR:N/UI:N(ネットワーク・認証不要・操作不要)。対象はColdFusion 2025(2025.0.13以前)/2023(2023.0.25以前)、修正版は2025.0.14/2023.0.26、速報はPriority 2・適用の優先度は1。公開Webで使っているなら最優先。Adobeは悪用は確認していないとしている、とある
ColdFusionの要点と対応(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部

このうち、特に深刻なのが次の2件です。いずれもCVSSが最大の10.0です。

  • CVE-2026-105899: 危険な種類のファイルの無制限アップロード(CWE-434)。任意コード実行につながる恐れがあります。
  • CVE-2026-106622: サーバー側のリクエスト偽造(SSRF、CWE-918)。権限昇格につながる恐れがあります。

2件のCVSSベクトルは、いずれも攻撃経路がネットワーク(AV:N)、権限不要(PR:N)、利用者の操作不要(UI:N)です。つまり、インターネット越しに、ログインせずに狙える形です。

対象はColdFusion 2025(2025.0.13以前)と2023(2023.0.25以前)で、対象プラットフォームは「すべて(All)」です。修正版は2025.0.14と2023.0.26です。

なぜ今、注意なのか

Adobeは、今回修正した問題について「実環境での悪用は確認していない(Adobe is not aware of any exploits in the wild)」としています。ただし、速報全体の優先度はPriority 2、修正版の適用の優先度は1(できるだけ早く適用)と評価されています。

ColdFusionは、Webサイトや業務システムの基盤として、インターネットに公開されたサーバーで使われることが多い製品です。公開サーバーは攻撃者に探索されやすく、最大深刻度の脆弱性は、修正が出た後に悪用が試みられることがあります。公開しているColdFusionサーバーは、最優先で更新してください。

影響する会社・しない会社

関係するのは、自社や委託先が、ColdFusionでWebサイト・Webアプリ・業務システムを運用している会社です。特に、インターネットに公開しているColdFusionサーバーは最優先の対象です。

ColdFusionを使っていない会社は、今回の速報(APSB26-144)の直接の対象ではありません。なお、今回の2026年10月13日の更新にAcrobat/Readerは含まれていません。ほかの製品(Photoshop・Bridge・Substance 3D製品・FrameMaker・Dimension・Adobe Commerceなど)も同じ日に更新が出ています。使っている製品があれば、Adobe Trust Centerで自社のバージョン向けの速報を確認してください。

情シスが今日やること

  • ColdFusionを使っているサーバー(自社・委託先)を洗い出し、バージョンを確認する
  • 公開しているColdFusionサーバーから優先して、修正版(2025.0.14 / 2023.0.26)に更新する
  • すぐに更新できない場合は、サーバーをインターネットに直接公開しない、Adobeのロックダウン(セキュリティ強化)の手引きに沿って設定を見直す
  • ECでAdobe Commerce(Magento)を使っている場合は、Adobe Trust Centerで自社バージョン向けの最新の速報を確認する
  • デザイン部門のPhotoshopやSubstance 3Dなどは、通常のCreative Cloudの更新で順次適用する(いずれも悪意あるファイルを開くことが前提のため、優先度は高くありません)
  • 公開サーバーのログで、見覚えのないファイルのアップロードや不審なアクセスがないか確認する

書かれていないこと

今回の2026年10月13日の各製品のCVEが、CISAの「悪用が確認された脆弱性カタログ(KEV)」に載っているかは、本記事の時点では確認していません。Adobe自身は今回の更新について悪用は未確認としています。

なお、実際に悪用されたAdobe Commerceのゼロデイ(CVE-2026-75650・APSB26-146)は、2026年9月の別の緊急更新です。今回の10月の定例更新とは別のものなので、取り違えないよう注意してください。新しい情報が出たら、内容を更新します。

よくある質問

Qうちの会社に関係ありますか?

A自社や委託先が、ColdFusionでWebサイト・Webアプリ・業務システムを運用している場合は関係します。特に、インターネットに公開しているColdFusionサーバーは最優先の対象です。ColdFusionを使っていない場合は、今回の速報(APSB26-144)の直接の対象ではありません。なお、今回の更新にAcrobat/Readerは含まれていません(別の月の更新です)。

Qどのくらい危ないですか?

A2件がCVSS 10.0(最大)で、認証なしに任意コード実行(CVE-2026-105899)や権限昇格(CVE-2026-106622)ができる恐れがあります。Adobeは実環境での悪用は確認していないとしていますが、ColdFusionは公開サーバーで使われ標的になりやすいため、公開サーバーは最優先で更新してください。

Qどう直せばよいですか?

AColdFusionを修正版に更新します。ColdFusion 2025は2025.0.14、2023は2023.0.26です。すぐに更新できない場合は、サーバーをインターネットに直接公開しない、Adobeのロックダウン(セキュリティ強化)の手引きに沿って設定する、といった緩和も検討します。詳細はAdobeのセキュリティ速報(APSB26-144)で確認してください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします