本文へ移動
情シスのミカタ
ニュース約3分で読めます

SentryのJS SDKに脆弱性、対象アプリは認可の実装確認を

SentryのJS SDKに、Next.jsのミドルウェアを回避する脆弱性が確認されています。影響はtunnelRoute設定やwebpack利用など4条件がそろうアプリに限定。修正版と回避策、開発担当に確認すべき設定を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
SentryのJS SDKに脆弱性、対象アプリは認可の実装確認を

この記事のまとめ

  • Next.jsのミドルウェアを回避する脆弱性。影響は設定など4条件を全て満たすアプリに限られます。
  • 修正版は9.47.2、10.75.2、11.0.0-rc.1。修正に伴う設定変更は不要とされています。
  • Sentry自体のサービスや組織内データは対象外。アプリ側のルートと認可の実装を確認します。
こんな方に#20代#30代#40代#50代#60代実務

GitHubの脆弱性情報に、SentryのJS SDKでNext.jsのミドルウェアを回避できる問題が掲載されています。識別番号はCVE-2026-114139で、特定の設定と実装が重なるアプリでは、アクセス権の確認を通らずにリクエストが届く恐れがあります。掲載日は資料に記載されていませんが、修正版と回避策が示されています。

Sentryへの転送対象より広い範囲で処理を省略

問題に関係するのは、SentryのJS SDKという開発用ライブラリの「tunnelRoute」設定です。広告ブロッカーへの対策として、イベントを自前のサーバー経由でSentryに送るために使います。

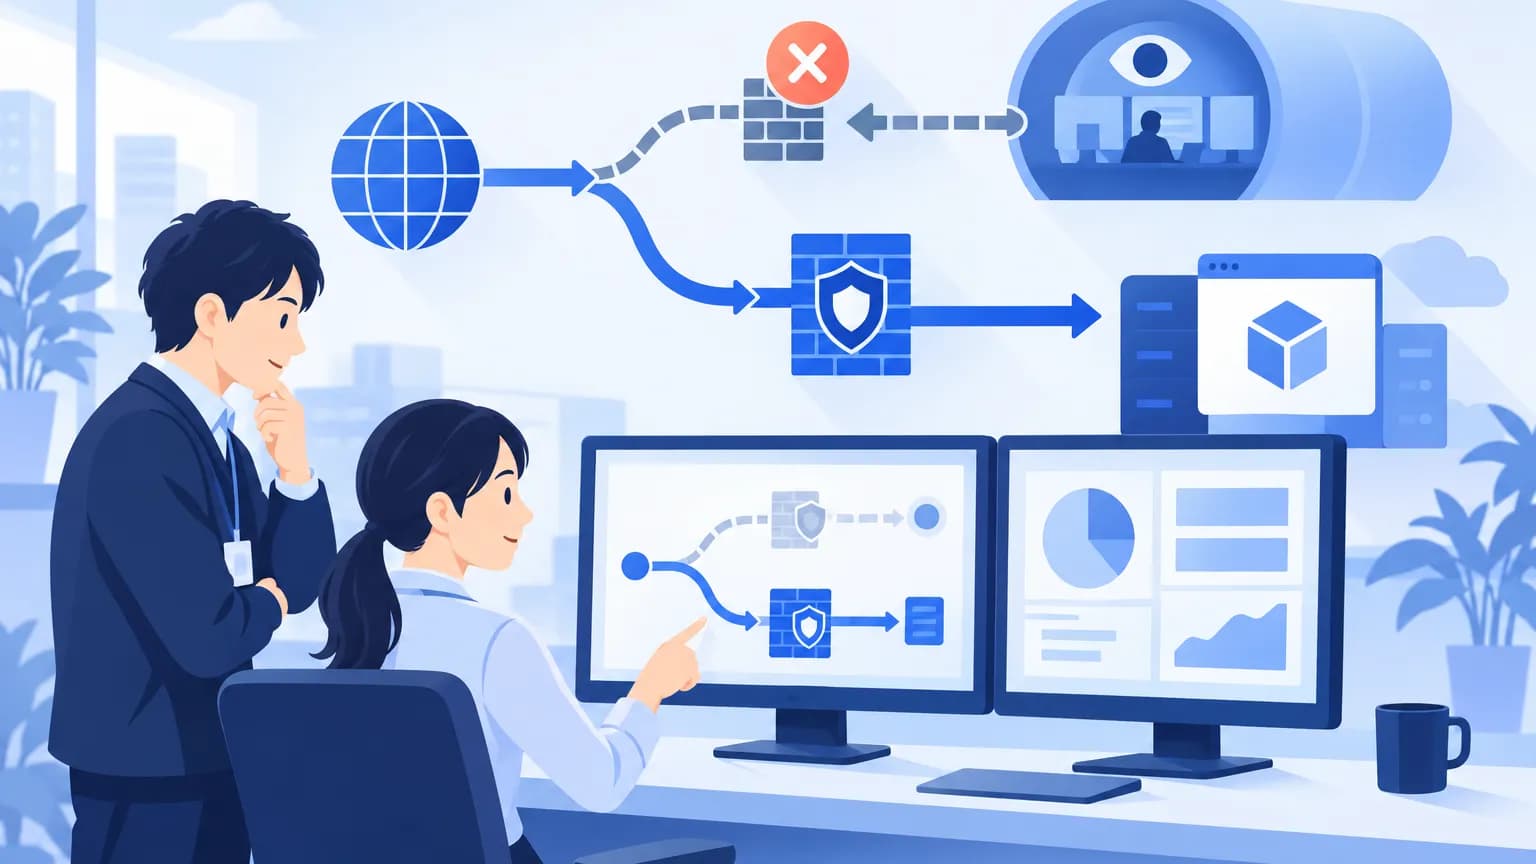
本来、Sentryへ転送するのは、トンネルパスそのものに届き、oとpのパラメーターを持つリクエストに限られます。しかし、SDKがミドルウェアを省略する範囲は、それよりも広くなっていました。ミドルウェアとは、アプリの処理に入る前などに実行する共通処理です。

このため、トンネルパス配下にある転送対象外のリクエストも、ミドルウェアを通らずアプリに届きます。その場所でアプリのルートが処理され、アクセス権の確認である「認可」をミドルウェアだけに任せていると、保護が抜ける恐れがあります。

ただし、回避しただけでリクエストに権限が与えられるわけではありません。GitHubの情報では、サーバー側でセッションを確認するルートは引き続き保護されます。Sentry自体のサービスと組織内データにも影響しないとしています。

修正版と、更新までの回避策

修正版は9.47.2、10.75.2、11.0.0-rc.1です。11.0.0-rc.1はリリース候補版の表記です。修正版では、ミドルウェアを省略する対象を実際の転送対象に限定しており、修正に伴う設定変更は不要とされています。

すぐに更新できない場合は、tunnelRouteをアプリのルートと競合しないパスに変えるか、設定を削除する回避策があります。Turbopackによるビルドも影響を受けず、回避策として挙げられています。ルート、レイアウト、データアクセス処理でも認可を行う方法も示されています。

日本での提供は発表には書かれていません。地域別の影響範囲も記載されていないため、国内の利用についても、まずは以下の技術条件で対象を確認する必要があります。

影響する会社・しない会社

  • 影響する: SentryのJS SDKを使うNext.jsアプリで、①tunnelRouteが文字列のパスまたはtrue、②webpackでビルド、③トンネルパス配下でアプリのルートが解決される、④そのルートの認可がミドルウェアだけ、という4条件を全て満たす会社です。
  • 影響する: ルート直下に動的セグメントがあるアプリも確認対象です。パスの一部が変わるルートがトンネルパスと競合する場合があり、固定のパスだけを見て対象外とは判断できません。
  • 影響しない: Turbopackでビルドするアプリは、この問題の影響を受けないとされています。また、列挙された4条件が全てそろわないアプリは、今回示された影響条件には該当しません。
  • 影響しない: Sentry自体のサービスと組織内データは対象外です。Sentryを契約しているという理由だけで、組織内データへの被害を想定する必要はありません。

情シスが今日やること

  1. 今日、開発担当または開発委託先に、SentryのJS SDKを組み込んだNext.jsアプリの一覧と、使用中のSDKの版を確認してもらいます。契約一覧だけでなく、各アプリの依存関係を確認する依頼にします。
  2. 対象アプリの設定にあるtunnelRouteの値と、ビルドにwebpackを使っているかを確認します。文字列のパスまたはtrueが設定されている場合は、アプリのルート定義と照合し、動的セグメントも含めて競合を調べます。
  3. 競合するルートについて、開発担当に認可処理の場所を示してもらいます。ミドルウェアだけか、ルートやデータアクセス処理でも確認しているかを記録し、4条件がそろうアプリを絞り込みます。
  4. 対象が見つかったら、サービス責任者と開発担当に修正版への更新を依頼し、対応期限を決めます。更新まで時間がかかる場合は、パス変更、設定削除、認可処理の追加など、採用する回避策と実施日も決めて共有します。
  5. 変更後は、開発担当に認可されていないリクエストが保護対象の処理へ進まないことを確認してもらいます。更新した版、変更した設定、確認結果を残し、対応完了の報告に含めます。

出典・参考

このニュースは、公式発表と報道をもとに AI を使って作成し、出典と照らして確かめています。まちがいに気づいたら直し、更新日を改めます。

チェック済み。この記事は監修者によってチェックされました。(2026年10月23日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(ニュース)

企業・官公庁の公式発表を読み、事実を抜き出してから自分の言葉でニュースを書きます。記事には「影響する会社・しない会社」と「情シスが今日やること」を必ず入れます。書いた記事は別のAIが出典と照らして確かめ、通ったものだけを公開します。公式発表を読めない話題は、2つ以上の報道機関が伝えたものだけを「報道から」として書きます。使っているAI: OpenAI GPT-6.1 Sol。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が書き、機械の検査と別の AI の校閲を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします