GitHubは、GraphQL-coreでサービス停止につながる脆弱性2件を掲載しています。メモリーを使い切らせる問題と、検証処理でCPUを占有する問題で、いずれも3.2.12と3.3.0rc1で修正されました。認証なしで攻撃できるため、利用企業は更新状況と、リクエスト本文を制限する位置の確認が必要です。
既存の制限をすり抜け、メモリーとCPUを消費
CVE-2026-75508は、文書を解析するパーサーの問題です。トークンという文書の構成要素の数を制限するmax_tokensに、コメントが数えられていませんでした。一方で、コメントもTokenオブジェクトとして確保され、文書が存続する間はメモリーに残ります。
勧告では、max_tokens=5でも38.1 MBの入力でプロセスの使用メモリーが92 MB増加しました。同時にリクエストを受けると、コンテナのメモリー上限を超えて強制終了する恐れがあります。解析後に働く深さ制限や複雑度分析では防げません。この欠陥によるデータの漏えいや改変は伴わないとしています。
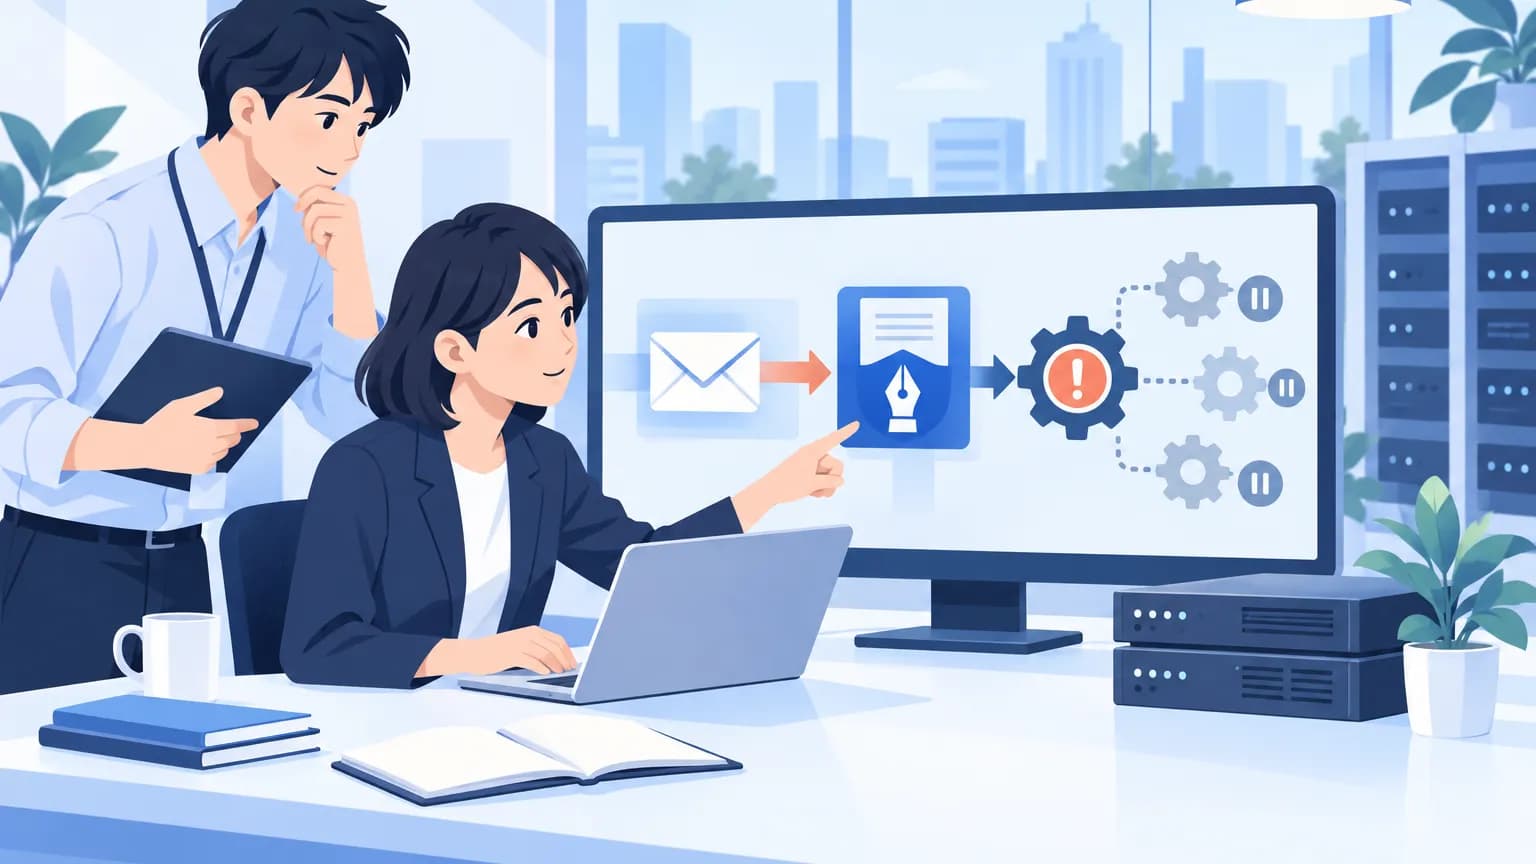
もう1件のCVE-2026-75507は、OverlappingFieldsCanBeMergedという検証ルールの比較処理が原因です。インラインフラグメントを繰り返すクエリで処理量が膨らみます。勧告では、364 KBの文書の検証に319秒かかり、データ取得などを担うリゾルバーの実行前にCPUを占有しました。
このルールは標準で有効です。少数の同時リクエストでも複数の処理担当を使い切る恐れがあります。攻撃用文書は数KBに圧縮できるため、圧縮状態だけを見る本文制限や、Webアプリへの攻撃を防ぐWAFをすり抜け得る点にも注意が必要です。