GitHub Advisory Databaseは2026年10月15日、containerdのレイヤー展開処理にある脆弱性「CVE-2026-95838」を掲載しました。細工したイメージを取得・取り込みすると、展開に時間がかかり、コンテナの起動が遅れるおそれがあります。対象版を使う企業は、修正版への更新と、更新までに取得するイメージの確認が必要です。
小さな圧縮レイヤーでも起動が遅れる
今回の問題は、サービスの利用を妨げるDoSと呼ばれる脆弱性です。GitHub Advisory Databaseでの深刻度は「Moderate」(中程度)。containerd側の公開日は2026年9月4日で、今回のデータベース掲載と最終更新は2026年10月15日です。
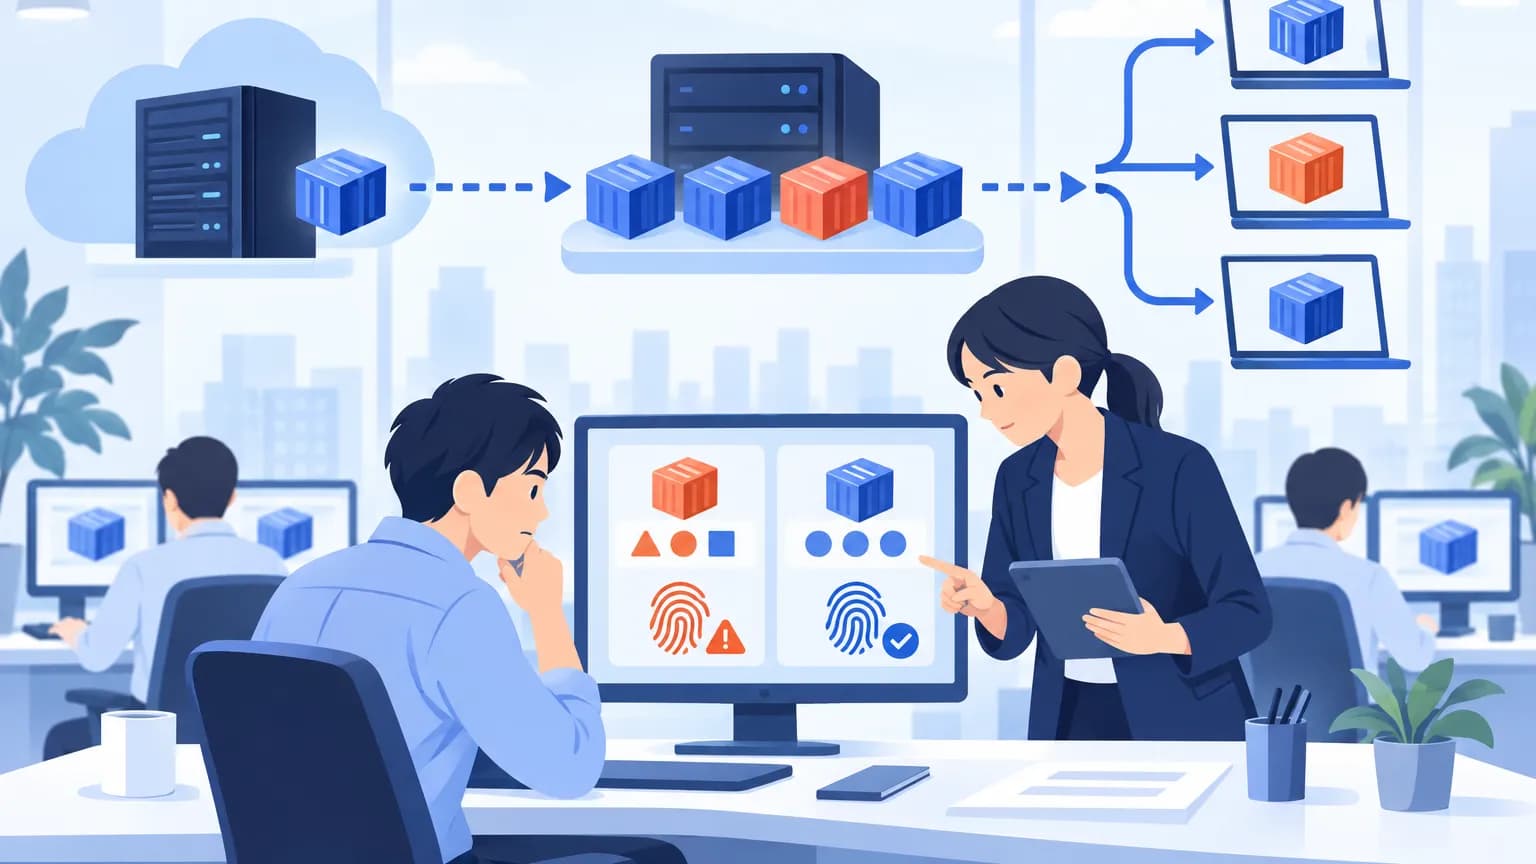
containerd側によると、イメージを構成する層であるレイヤー内の特定の構成によって、ディレクトリをたどる処理が繰り返されます。その結果、展開時間が増大し、CPU使用率も中程度上昇します。圧縮されたレイヤーが小さくても、コンテナの起動は遅れ得るとしています。
影響は、細工されたイメージの起動だけに限りません。イメージ取得の同時実行数を制限している環境では、Kubernetesなどで無関係なコンテナの展開も遅れる可能性があります。運用上は、イメージの容量だけでなく、同時に進める取得処理の制限も確認する必要があります。
修正版は4つ、既知の回避策はなし
発表に記載された影響範囲と修正版は、次のとおりです。
- containerd:1.7.35未満が対象。修正版は1.7.35です。
- containerd/v2:2.0.12未満が対象。修正版は2.0.12です。
- containerd/v2:2.2.0以上、2.2.8未満が対象。修正版は2.2.8です。
- containerd/v2:2.3.0以上、2.3.5未満が対象。修正版は2.3.5です。
containerd側は修正版への更新を推奨しています。既知の回避策はありません。修正を適用するまでは、既知のレジストリ、つまりイメージの保管・配布先から、信頼できるイメージだけを取得・取り込みするよう勧めています。
これは更新までの運用上の対策であり、脆弱性を解消する回避策として示されたものではありません。修正版の日本での提供は発表には書かれていません。
影響する会社・しない会社
- 影響する: 上記の対象版のcontainerdを使い、イメージの取得・取り込みを行う会社です。まず実際に稼働している版と照合してください。
- 影響する: 対象版を使い、イメージ取得の同時実行数を制限している環境では、無関係なコンテナの展開にも遅延が及び得ます。Kubernetesなどの運用担当者と確認する事項です。
- 影響しない: containerdを使用していない環境は、今回示された対象には当たりません。ただし、自社で利用しているか不明な場合は、運用委託先にも確認が必要です。
- 影響しない: 発表で修正版とされた1.7.35、2.0.12、2.2.8、2.3.5は、この脆弱性への修正が含まれる版です。
情シスが今日やること
- 今日の確認対象として、運用台帳や構成情報からcontainerdを使う環境を洗い出します。基盤の運用担当者や委託先に、実稼働版と対象環境の一覧を求めてください。確認に使う管理画面名や操作箇所は、発表には書かれていません。
- 対象版が見つかったら、基盤担当者とサービス責任者へ、該当する修正版と起動遅延の可能性を共有します。更新の担当者、実施予定日、更新後の版確認を作業計画に入れてください。発表には更新期限の指定はありません。
- 更新までの間に使うイメージの取得元を、開発・運用担当者と確認します。既知のレジストリから信頼できるイメージだけを取得・取り込みするという方針を、関係者に知らせてください。
- イメージ取得の同時実行数に制限があるか、基盤担当者へ確認します。制限がある対象環境では、他のコンテナの展開も遅れ得ることをサービス責任者に伝え、更新の優先順位を判断してください。