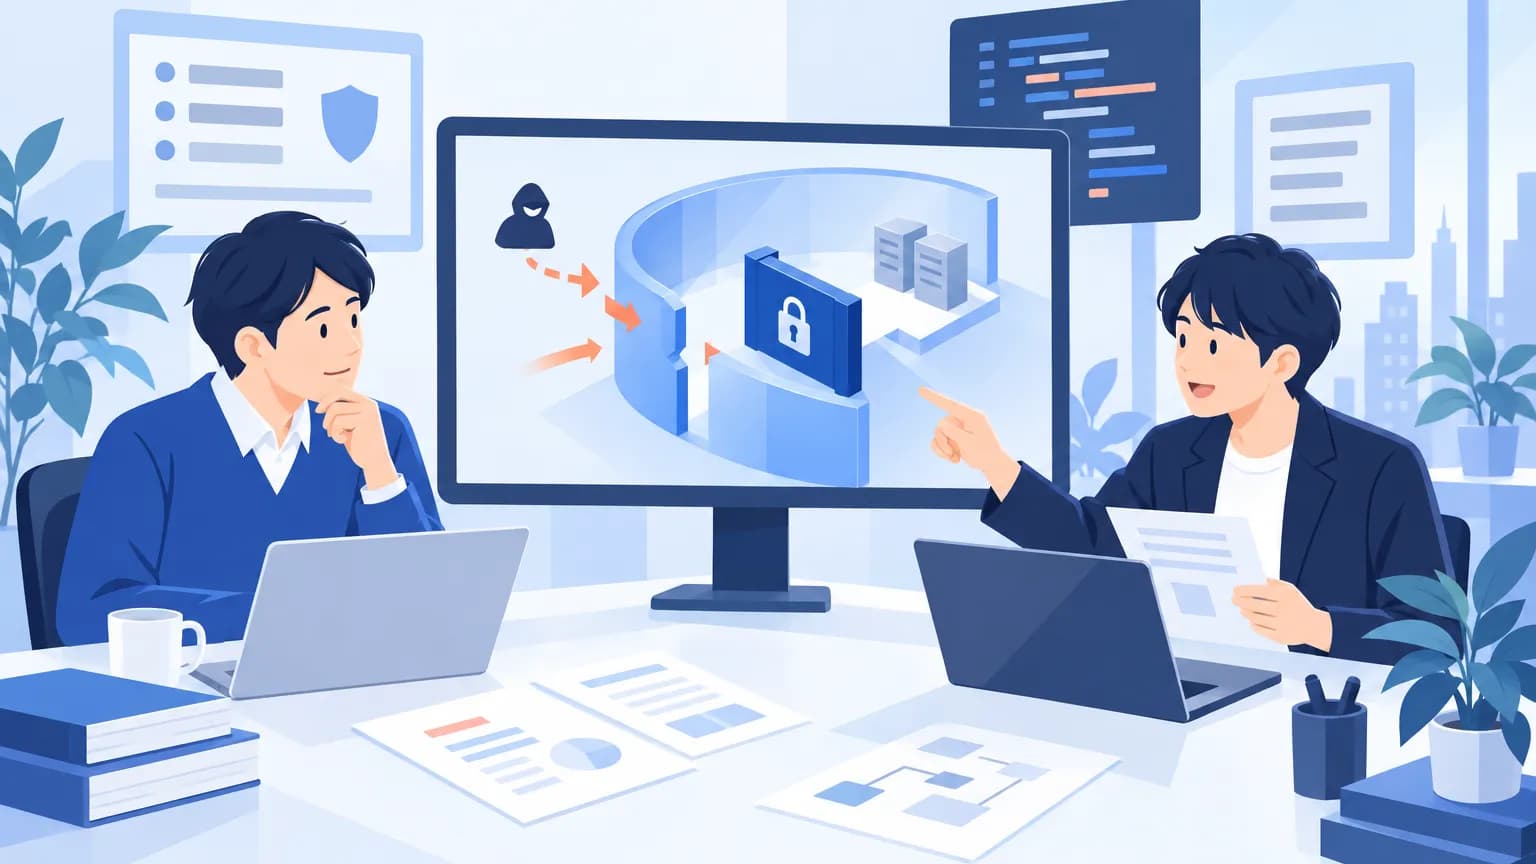
GitHubは、psf/blackに同梱されたGitHub Actionの脆弱性を、CVE-2026-114134として掲載しています。use_pyproject: trueを設定している場合、攻撃用の変更提案を通じて、対象リポジトリの実行環境で任意のコードを実行される恐れがあります。掲載日は、提供された資料には書かれていません。
バージョン指定の検証不備が、参照先の変更につながる
今回の対象は、psf/blackに同梱されたGitHub Actionです。GitHub Actionは、リポジトリ上の作業を自動化する処理に使われます。Blackを利用しているという理由だけで、すべての環境が今回の対象になるわけではありません。
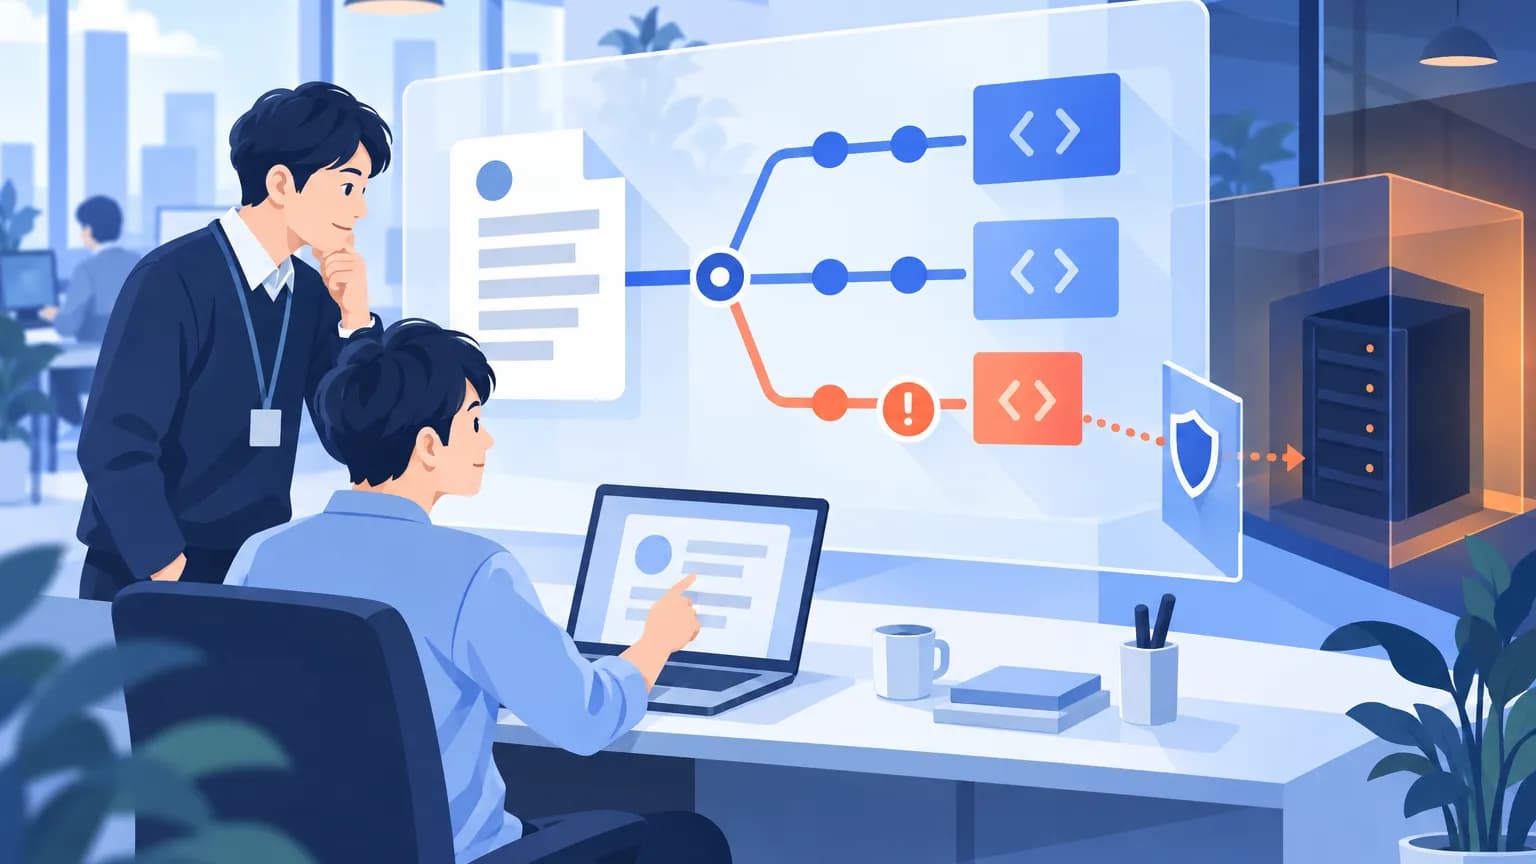
問題になるのは、use_pyproject: trueを設定した構成です。この設定では、pyproject.tomlのtool.black.required-versionからバージョンを読み取ります。しかし、読み取った値を検証せず、インストールするバージョンとして受け入れてしまいます。
GitHubによると、攻撃には対象リポジトリへのPRが使われます。PRは、コードや設定の変更を提案する仕組みです。攻撃者がPRでpyproject.tomlを書き換え、Blackの参照先を悪意あるリポジトリへ向けることで、被害者側の実行環境でコードを実行される恐れがあります。
確認の焦点は、Actionの利用有無だけではありません。インストール対象を決める値が、PRで変更される設定ファイルから読み取られる構成かどうかです。