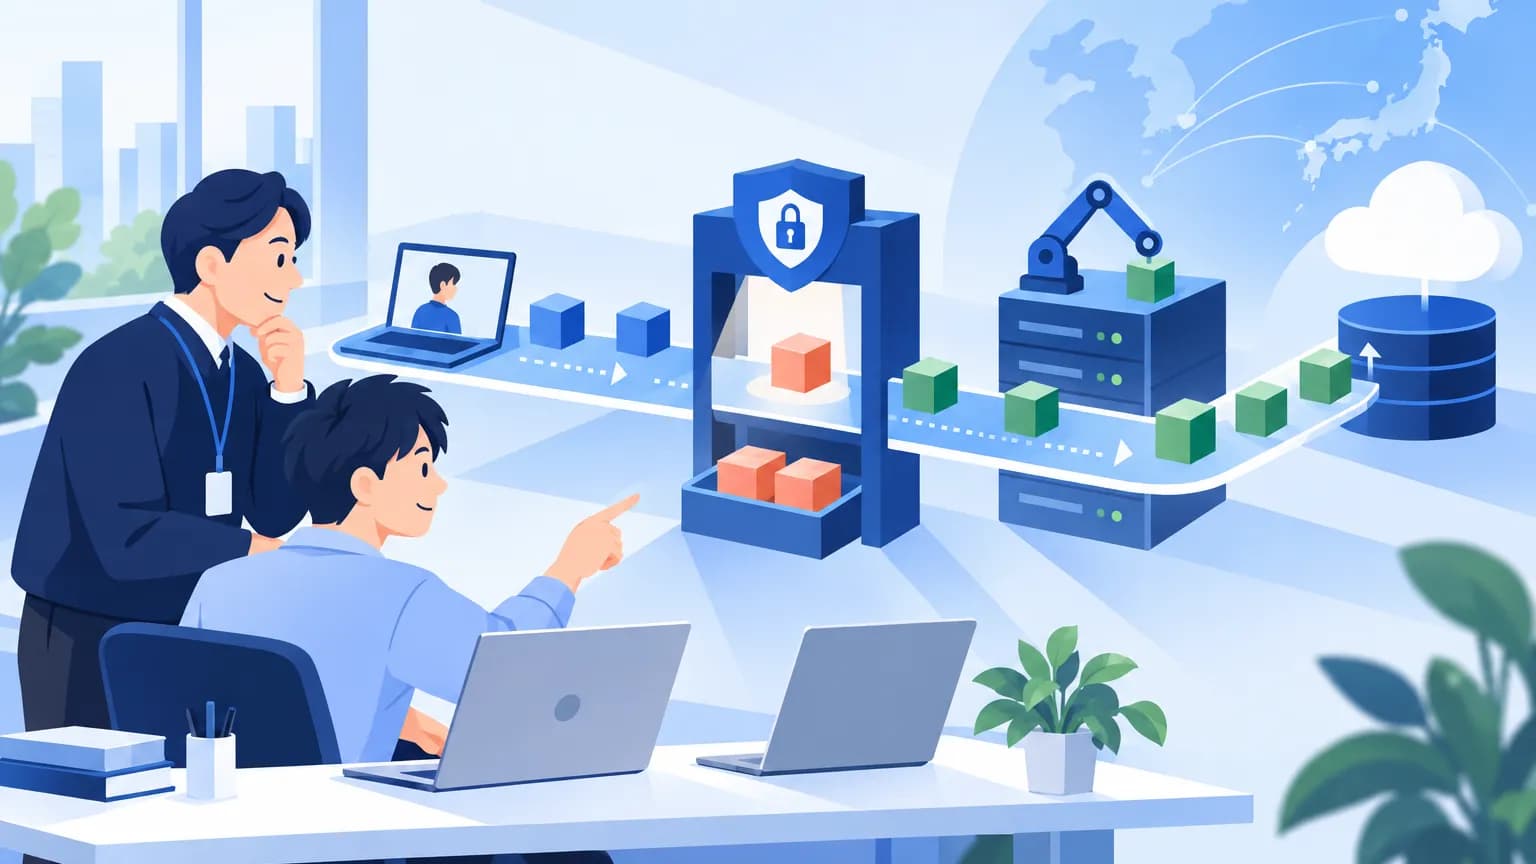
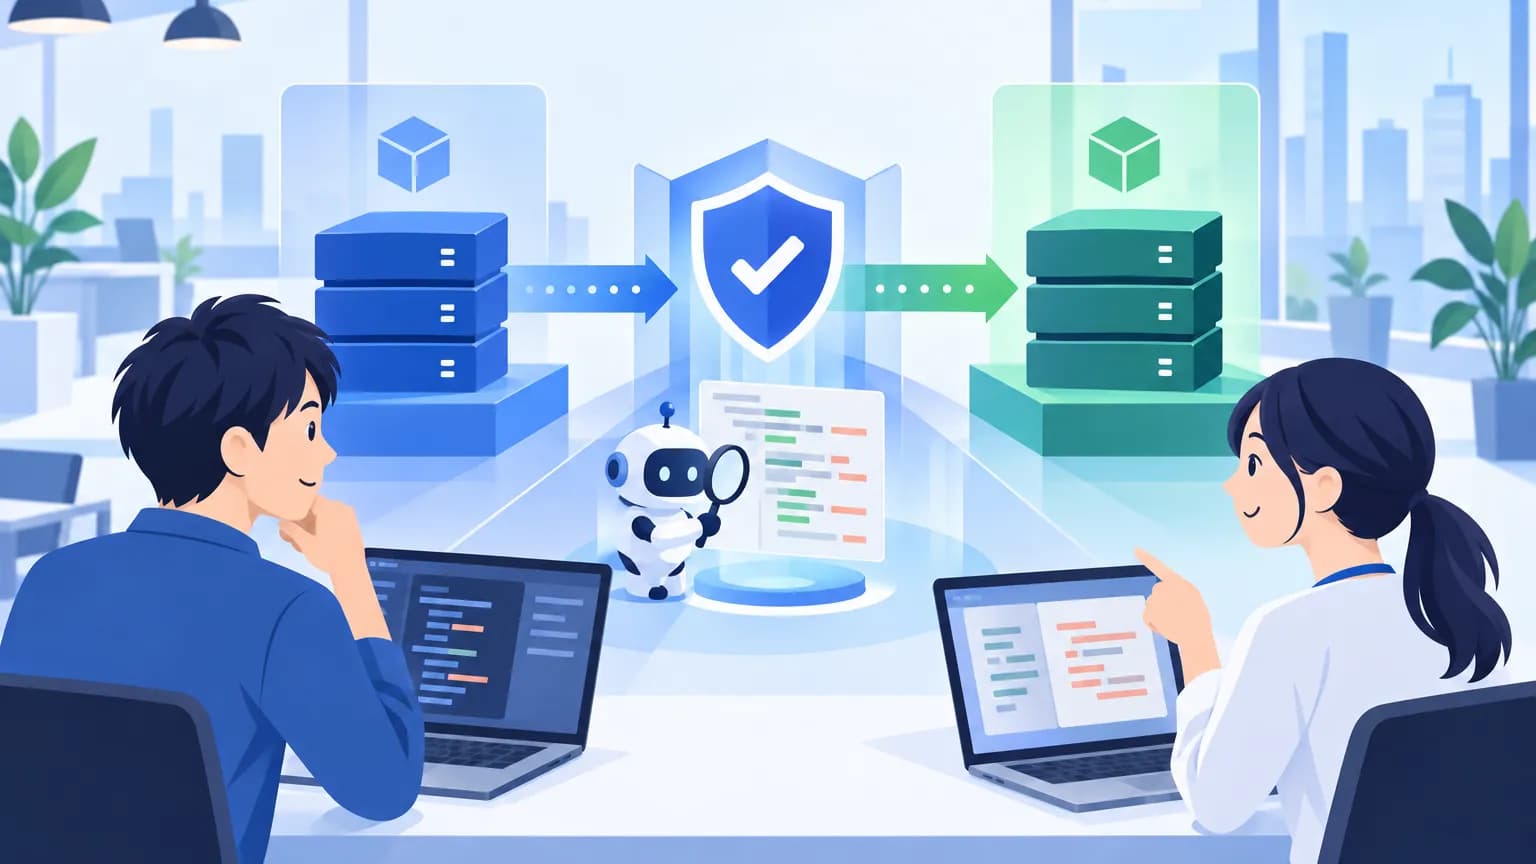
AWSは2026年10月22日付の発表で、コードの脆弱性を検出・検証し、修正案を提示する「AWS Continuum for code vulnerabilities」の正式提供開始を知らせました。AWSによると、利用環境で悪用できるかを確認し、事業への影響に応じて対応の優先順位を付けます。修正は全て人の承認が必要で、検出から無条件に自動修正するサービスではありません。
点数だけでなく、攻撃経路と影響から対応順を判断
Continuumは、コードリポジトリとAWS環境の情報から、システム同士の関係を表す「コンテキストグラフ」を構築します。AWSによると、システムの重要性、所有者、サービス間の依存関係、扱うデータを把握し、重要システムへの攻撃経路の近さを優先順位に反映します。
検出結果には、コードを実行せずに調べる静的解析などの証拠水準を付けます。再現可能な脆弱性は隔離環境で悪用を試し、実証コードと再現手順を添えるとしています。リスクの点数だけでなく、攻撃経路、ソースコードの解析、影響範囲の評価を確認できる仕組みです。
AWS WAFのルールやIAMの権限ポリシーが、攻撃を検知・阻止するかも評価します。導入を検討する際は、検出件数だけでなく、「どの業務に届く攻撃か」「既存の対策で防げるか」を判断する材料として評価するのがよさそうです。
修正案は人が確認、提供は米国の2リージョン
修正案には、コードパッチ、依存関係の更新、設定変更があります。接続済みリポジトリには、コード変更の確認・取り込みを依頼するプルリクエストを作成します。そこにはリスク評価、修正概要、根拠も記載するとしています。利用者が内容を確認し、変更を取り込む「マージ」を行います。定めた制約内で一部の修正を自動適用する機能は、将来の提供予定です。
コードの接続元はGitHub連携かAmazon S3バケットから選びます。S3バケットは、Continuumを有効にするアカウントおよびAWSリージョンと同一である必要があります。AWS環境の情報収集は任意です。収集する場合は、コードが稼働するアカウント・リージョンに情報収集用のコレクターを配置します。スキャンは実行間隔の設定と手動実行に対応します。
提供先はUS East (N. Virginia)とUS West (Oregon)リージョンです。日本からの利用可否、日本語対応、日本向けの価格は発表には書かれていません。日本のリージョンでの提供時期も示されていません。
影響する会社・しない会社
- 影響する: GitHub連携またはS3バケットでコードを接続し、脆弱性管理への導入を検討する会社です。接続するコードの範囲と、修正案を確認する担当者を決める必要があります。
- 影響する: S3バケットを接続元にする会社です。既存バケットが、Continuumを有効にするアカウント・リージョンと一致するかが導入判断の確認点になります。
- 影響しない: 導入を検討しない会社に、今回の正式提供を理由とするコード更新や設定変更は案内されていません。AWS利用者全体に修正を求める発表ではありません。